


 News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Akamai: un bug di un plugin WordPress è stato sfruttato dopo sole 24 ore dal rilascio dell’exploit
La distanza tra "disclosure pubblica" e utilizzo dell'exploit di sfruttamento di un bug si assottiglia sempre di più. In questo caso sono passate solo 24 ore prima che le prime...


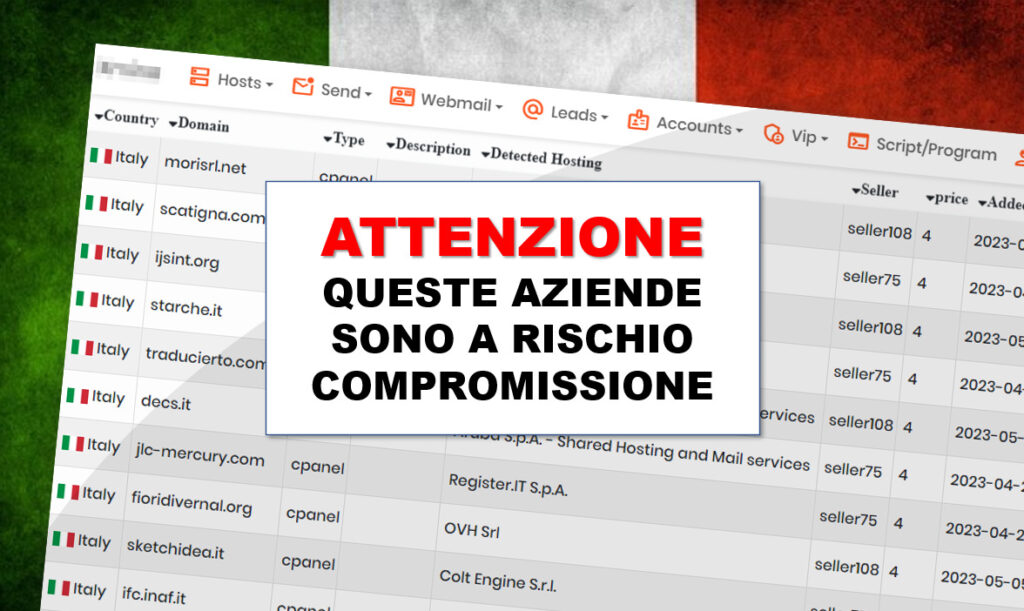
Aziende italiane a rischio compromissione. Occorre un reset immediato dei cPanel
Abbiamo già parlato molte volte degli "Initial Access Broker" (IAB), che sono degli intermediari che vendono l'accesso iniziale a reti compromesse o vulnerabili, ad altri criminali informatici che desiderano sfruttarle...
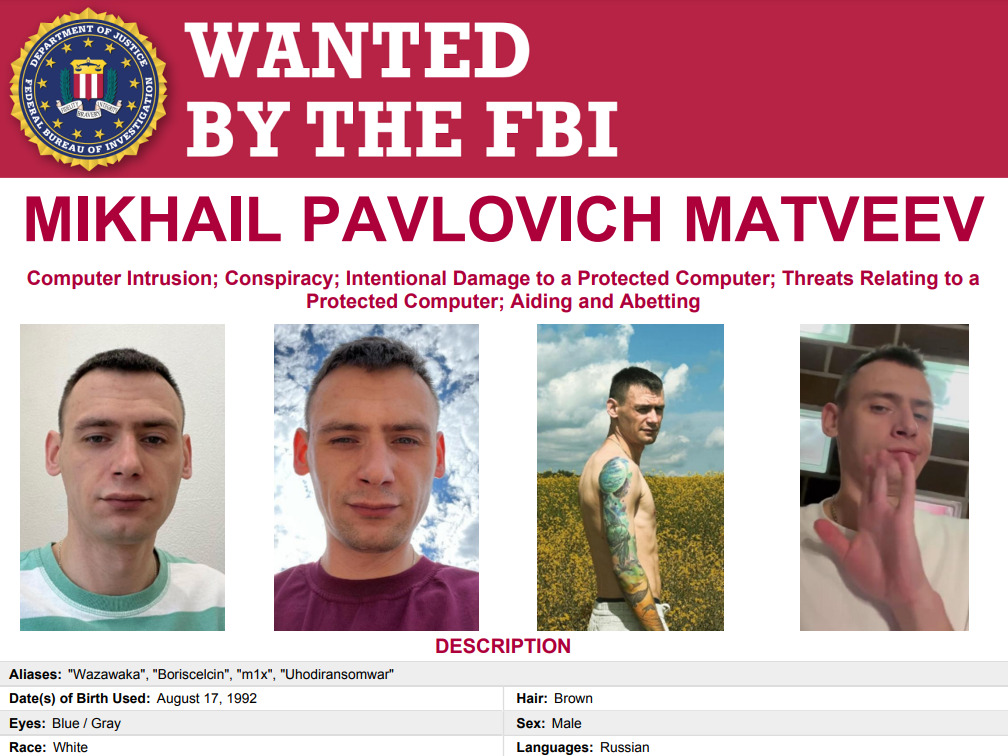
Una figura centrale di LockBit è ricercata dall’FBI. 10 milioni di dollari a chi fornirà informazioni utili per il suo arresto
Gli Stati Uniti hanno annunciato martedì una ricompensa di 10 milioni di dollari per informazioni che portano all'arresto di un hacker criminale russo che avrebbe effettuato attacchi ransomware contro le...
LTESniffer: il nuovo strumento per l’intercettazione passiva del traffico 4G LTE
Il progetto LTESniffer , sviluppato dal Korea Institute of Advanced Technology (KAIST), consente di intercettare e analizzare passivamente il traffico nelle reti 4G LTE. Per lavorare con esso, sono necessarie apparecchiature di comunicazione...
La sicurezza non è un gioco! E’ in gioco la sicurezza nazionale per delle banali distrazioni
Tra i messaggi di posta elettronica rubati ai funzionari polacchi, dei giornalisti hanno trovato una lettera con delle chiavi che consentono l'accesso a informazioni riservate archiviate nel cloud. Tra queste...
Scoperti 2 milioni di clienti Toyota esposti online dal 2012, dopo l’attacco alla ditta dei porta bicchieri
Dopo il blocco della produzione Toyota a causa di un attacco alla supply chain di un produttore di porta bicchieri, ritorniamo a parlare di Toyota per una perdita di dati...
Dopo la ASL1 Abruzzo, ora la Basilicata. Aborti, Sieropositivi e cartelle cliniche pronte ad essere pubblicate nel Darkweb
Dopo l'Abruzzo, gli hacker puntano alla Basilicata. Non è chiaro se si tratti dello stesso gruppo ransomware Monti che ha colpito la ASL1 dell'Aquila, dove sono stati rubati oltre 522...
Carte di identità con Selfie di italiani in vendita. Ora puoi aprire un conto online anonimo con 500 dollari
Su un noto forum underground in lingua russa, un venditore ha riportato recentemente un post che mette in vendita un set di 270 carte di identità di cittadini italiani. Oltre...
Il futuro dell’Intelligenza Artificiale: tutto quello che devi sapere sui sistemi neuromorfici
In questo articolo proverò ad introdurre me stesso, come relatore, ed il lettore in un nuovo contesto dell’intelligenza artificiale, ancora poco esplorato ed ancor meno declamato a causa della complessità...
Attacco senza pietà da parte di Google ai distributori del temuto malware CryptBot
Google ha annunciato di aver intrapreso una nuova campagna contro gli operatori di CryptBot, un malware che ha infettato circa 670.000 computer. Per contrastare la diffusione del malware, un tribunale...
Ultime news
 Cyber News
Phishing-As-A-Service (PHaaS): Arriva Robin Banks
I ricercatori della società di sicurezza delle informazioni IronNet hanno scoperto la piattaforma di phishing di Robin Banks, che offre il...
Redazione RHC - 5 Agosto 2022
 Cyberpolitica
Anche la famigerata banda FIN7 sta per avviare una operazione ransomware
Il gruppo FIN7 è passata all'utilizzo del modello ransomware as a service (RaaS) poiché si è rivelato redditizio per la...
Pietro Melillo - 5 Agosto 2022
 Cybercrime
ENISA sul ransomware: la troppa brand reputation agevola il cybercrime. Riflettiamoci assieme
Mentre gli incidenti ransomware dilagano in Europa e soprattutto in Italia, non passa una settimana senza assistere ad un incidente...
Sandro Sana - 5 Agosto 2022
 Cyber News
Agosto di fuoco per le criptovalute: 5,8 milioni di dollari rubati dai wallet Solana
Il 3 agosto Solana ha riferito su Twitter che l'attacco alla piattaforma ha colpito più di 7.700 wallet, tra cui Slope e...
Redazione RHC - 4 Agosto 2022
 Cybercrime
Gli hacker hanno rubato le password da 140.000 terminali di pagamento Wiseasy
Secondo Tech Crunch, i criminali informatici hanno ottenuto l'accesso alle dashboard utilizzate per controllare da remoto migliaia di terminali di carte...
Pietro Melillo - 4 Agosto 2022
 Cyber News
No More Ransom. L’iniziativa che aiuta le aziende a decrittografare i dati
L'iniziativa No More Ransom, attraverso la quale le vittime di ransomware possono recuperare i propri dati, ha riassunto sei anni di...
Redazione RHC - 4 Agosto 2022
 Cybercrime
La CNIL francese, elabora un sistema per il trattamento dei dati per le farmacie
Le farmacie elaborano una grande quantità di dati sensibili relativi allo stato di salute dei propri clienti. Spetta quindi al...
Stefano Gazzella - 4 Agosto 2022
 Cyber News
165 anni di carcere per frode telematica, riciclaggio di denaro e accesso non autorizzato ai computer
Secondo le forze dell'ordine statunitensi, Argishti Khudaverdyan possedeva un negozio che ha collaborato con T-Mobile. Dal 2014 al 2019, un uomo...
Redazione RHC - 3 Agosto 2022
 Cyber News
Il Ministero della Difesa, degli Affari Esteri e l’aeroporto Taiwan-Taoyuan sono andati giù
Il portavoce dell'ufficio presidenziale di Taiwan , Chang Tun-Khan, ha affermato che il sito web ufficiale del presidente è stato colpito...
Redazione RHC - 3 Agosto 2022
 Vulnerabilità
Il bug di sicurezza di ParseThru minaccia le applicazioni di Golang
La vulnerabilità, chiamata ParseThru, è stata scoperta dagli esperti dell'azienda israeliana Oxeye. ParseThru consente agli aggressori di ottenere l'accesso non...
Agostino Pellegrino - 3 Agosto 2022
 Cybercrime
Il malware su Linux è cresciuto del 646% dalla prima metà del 2021
Il malware Linux ora supera macOS e Android, secondo un nuovo rapporto di Atlas VPN. Il numero di nuovi malware per Linux è...
Sandro Sana - 3 Agosto 2022
 Vulnerabilità
VMware risolve un bug di sicurezza che consente di aggirare l’autorizzazione
VMware risolve una vulnerabilità critica che viene tracciata come CVE-2022-31656. Un utente malintenzionato può utilizzarlo per ottenere privilegi di amministratore. La...
Agostino Pellegrino - 3 Agosto 2022
Ricorrenze storiche dal mondo dell'informatica
Massimiliano Brolli - 15/07/2026
