


 News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Lazarus ha sfruttato un bug 0day per intrufolarsi nelle imprese finanziarie sudcoreane
Gli esperti di sicurezza informatica dell'ASEC hanno recentemente notato che Lazarus Group, un gruppo di hacker associato alla Corea del Nord, sta utilizzando delle vulnerabilità del software per accedere ad imprese finanziarie sudcoreane. Questo è...


Flipper Zero: i gadget informatici criminalizzati in Brasile
I resoconti dei media affermano che l'agenzia brasiliana per le comunicazioni (Anantel) sta confiscando i dispositivi Flipper Zero che entrano nel paese, temendo che i gadget informatici vengano utilizzati dai...
Microsoft sta lavorando al nuovo File Explorer per Windows 11
Microsoft sta sviluppando una nuova visualizzazione della galleria di "Esplora file" per Windows 11 che consentirà agli utenti di sfogliare le foto per data e tramite una casella di ricerca...
Gli exploit su Fortinet FortiOS sono stati utilizzati per colpire delle organizzazioni governative
Dei threat actors non meglio identificati hanno utilizzato i nuovi exploit per sfruttare la vulnerabilità zero-day di FortiOS che è stata corretta all'inizio di questo mese. Gli attacchi prendono di mira...
Dalla Cyber Dome al Cyber BRICS, Washington e Pechino sulla linea di battaglia tra democrazie e autocrazie
Mentre l'amministrazione Biden lancia una nuova strategia nazionale contro le minacce informatiche - in prima linea nelle crisi geopolitiche - indica Cina, Russia, Iran, Corea del Nord e altri stati...
Cos’è uno zero-day e il rischio di attacchi informatici mirati
Le vulnerabilità 0day sono uno dei più grandi rischi per la sicurezza informatica delle organizzazioni. Si tratta di vulnerabilità sconosciute e non ancora corrette, che vengono sfruttate dagli attaccanti per...
Attacco informatico a Fincantieri? No, un attacco ad una terza parte e non sono dati classificati
Sul famigerato forum underground Breach Forums, un criminal hacker ha pubblicato recentemente un post dove riporta una fuga di dati dell'italiana Fincantieri. All'interno del post, il criminale informatico descrive il...
L’Ucraina diventa un modello per la guerra delle informazioni grazie alla mobilitazione totale dei cittadini
Molto è stato detto sullo straordinario successo dell'Ucraina, sul campo di battaglia, anche riguardo allo svolgimento delle operazioni informazionali (information operation, IO). La Federazione Russa, difatti, sembrava la forza egemone,...
La botnet Prometei ha infettato più di 10.000 sistemi in tutto il mondo
Da novembre a marzo di quest'anno, una versione aggiornata della botnet Prometei ha infettato più di 10.000 sistemi in tutto il mondo. Le infezioni sono nella maggior parte registrate in Brasile, Indonesia e...
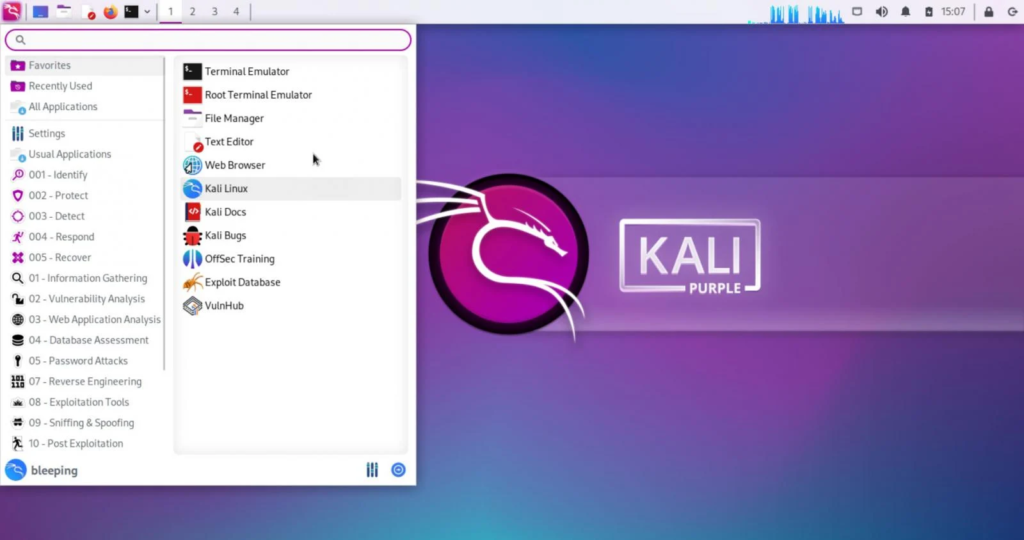
OffSec rilascia Kali Purple. La distribuzione per i Red, Blue e Purple Team
OffSec (precedentemente Offensive Security) ha rilasciato Kali Linux 2023.1, l'ultima versione della sua popolare piattaforma di penetration testing e digital forensics, e il rilascio è accompagnato da una grande sorpresa: un'anteprima...
Ultime news
 Cybercrime
Il malware in un iPhone può funzionare anche se il dispositivo è spento
I ricercatori della TU Darmstadt hanno sviluppato malware per l'iPhone che può essere eseguito anche quando il dispositivo è spento. Tutto è...
Marcello Filacchioni - 20 Maggio 2022
 Cyberpolitica
Esperti russi hanno scoperto un nuovo gruppo di hacker
Autore: Carlo Di PietroData Pubblicazione: 20/05/2022 Gli specialisti di Positive Technologies hanno identificato un nuovo gruppo di hacker, le cui...
Carlo Di Pietro - 20 Maggio 2022
 Cyber Italia
Killnet inonda l’Italia di attacchi DDoS. Molti siti giù come previsto.
Come RHC aveva previsto, dalle 07:00 di questa mattina, diversi siti della lista pubblicata ieri da Killnet stanno collassando sotto...
Bajram Zeqiri - 20 Maggio 2022
 Cyber Italia
Killnet: “Fuoco a tutti!!!” definiti gli obiettivi Italiani.
Legion of Russia definisce i target che dovranno essere colpiti dagli attacchi DDoS che probabilmente verranno avviati a partire dalle...
Bajram Zeqiri - 19 Maggio 2022
 Cyber News
Legion Russia: “voglio creare un grosso problema all’Italia”. Ed è allerta nazionale.
Dopo aver pubblicato intorno alle 14:00 un messaggio che riporta che alle 05:00 accadrà qualche cosa (anche se non è...
Redazione RHC - 19 Maggio 2022
 Cyber News
KILLNET: “La Russia non è il tuo nemico, il tuo nemico è KILLNET!”. Attenzione al 05:00.
Dopo un giorno di silenzio,un comunicato emesso sia sul profilo di KillNet che su legion of Russia, il capo dei...
Redazione RHC - 19 Maggio 2022
 Cyber News
Un ragazzo di 22 anni adesca una bambina di 10 su TikTok. Facciamo attenzione
Non c'è mai fine al male, soprattutto quando si parla di social network abbinati a minorenni e a comportamenti sessuali....
Redazione RHC - 19 Maggio 2022
 Cyberpolitica
Attacco ransomware all’italiana Tecno Pack sferrato da BlackCat
La famigerata banda ransomware BlackCat/ALPHV, ha colpito una organizzazione italiana. Si tratta della Tecno Pack che si trova a combattere...
Pietro Melillo - 19 Maggio 2022
 Cyber News
Realtà aumentata ai medici di guerra, per salvare i soldati in pericolo
L'Advanced Defense Projects Agency DARPA degli Stati Uniti D'America, si rivolge a Raytheon Intelligence & Space per creare uno strumento...
Redazione RHC - 19 Maggio 2022
 Cybercrime
Cozy Bear punta all’Europa. Malware Analysis degli ultimi e sofisticati strumenti di attacco
Cozy Bear (alias Nobelium, APT29, The Dukes) è un gruppo di spionaggio informatico, altamente organizzato che si ritiene operi a sostegno del processo decisionale...
Marcello Filacchioni - 19 Maggio 2022
 Innovazione
Gli Stati Uniti sono indietro nell’intelligenza artificiale mentre una miope strategia li prepara al fallimento
Gli Stati Uniti stanno iniziando a rimanere seriamente indietro rispetto a Cina e Russia nel campo dell'intelligenza artificiale militare, secondo...
Luca Vinciguerra - 19 Maggio 2022
 Cyber News
NVIDIA risolve 10 vulnerabilità presenti nei driver di Windows
Nvidia ha rilasciato aggiornamenti di sicurezza per diverse schede grafiche, risolvendo un totale di 10 vulnerabilità nei suoi driver GPU. Le patch...
Redazione RHC - 19 Maggio 2022
Ricorrenze storiche dal mondo dell'informatica
Massimiliano Brolli - 15/07/2026
