


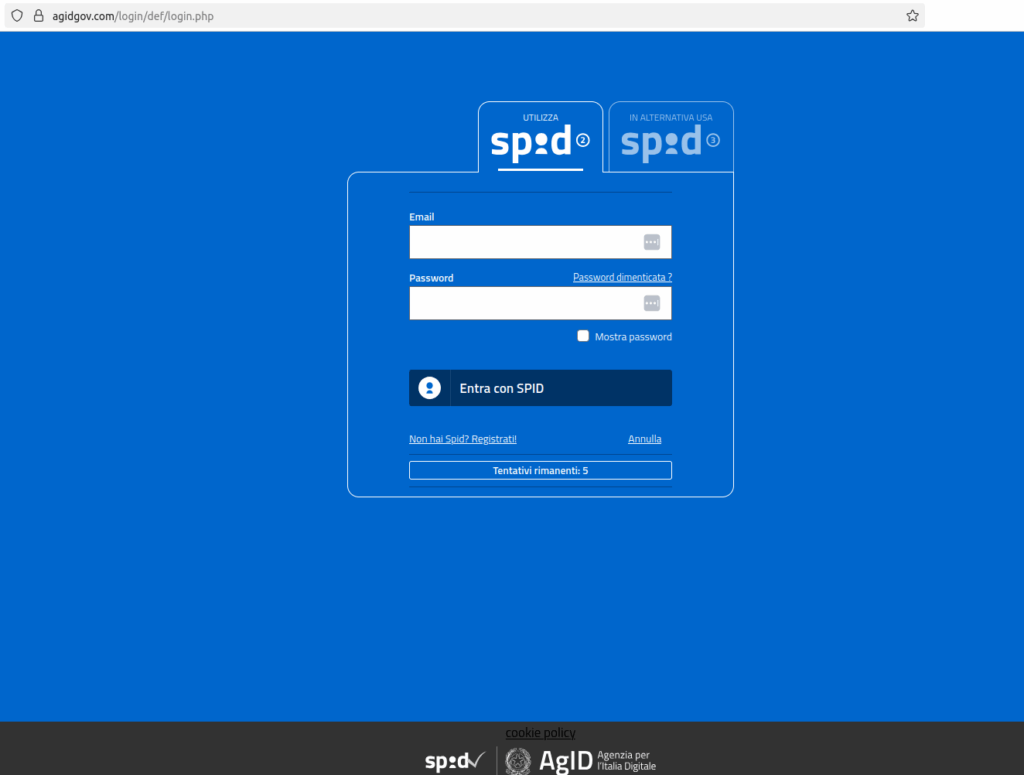
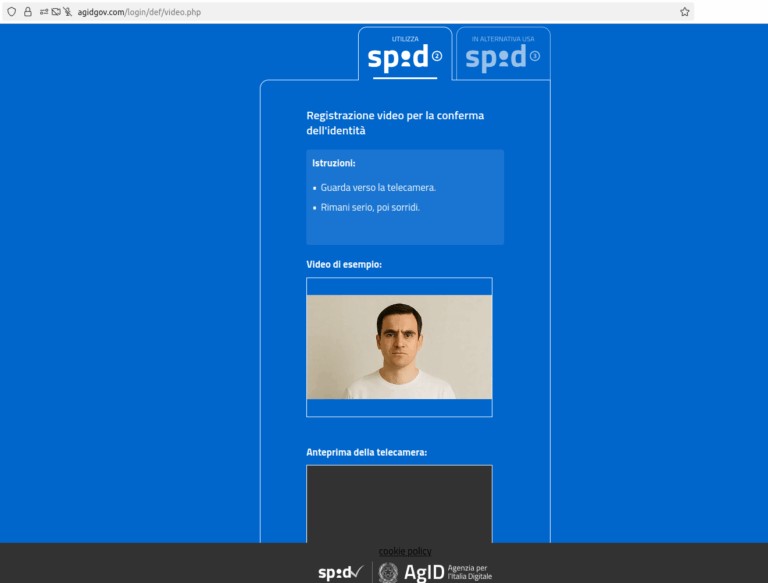
È stata individuata una campagna di phishing mirata agli utenti SPID dal gruppo del CERT-AgID, che sfrutta indebitamente il nome e il logo della stessa AgID, insieme al dominio recentemente registrato agidgov[.]com, non riconducibile all’Agenzia.
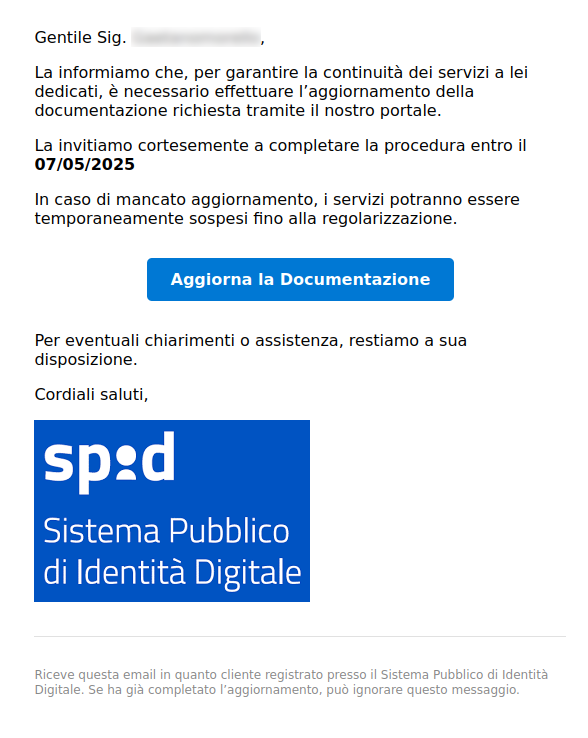
Il messaggio fraudolento, con oggetto “Sospensione imminente SPID: azione obbligatoria“, invita l’utente ad aggiornare la propria documentazione, inducendolo a cliccare su un pulsante etichettato “Aggiorna la Documentazione“, che rimanda al sito malevolo.

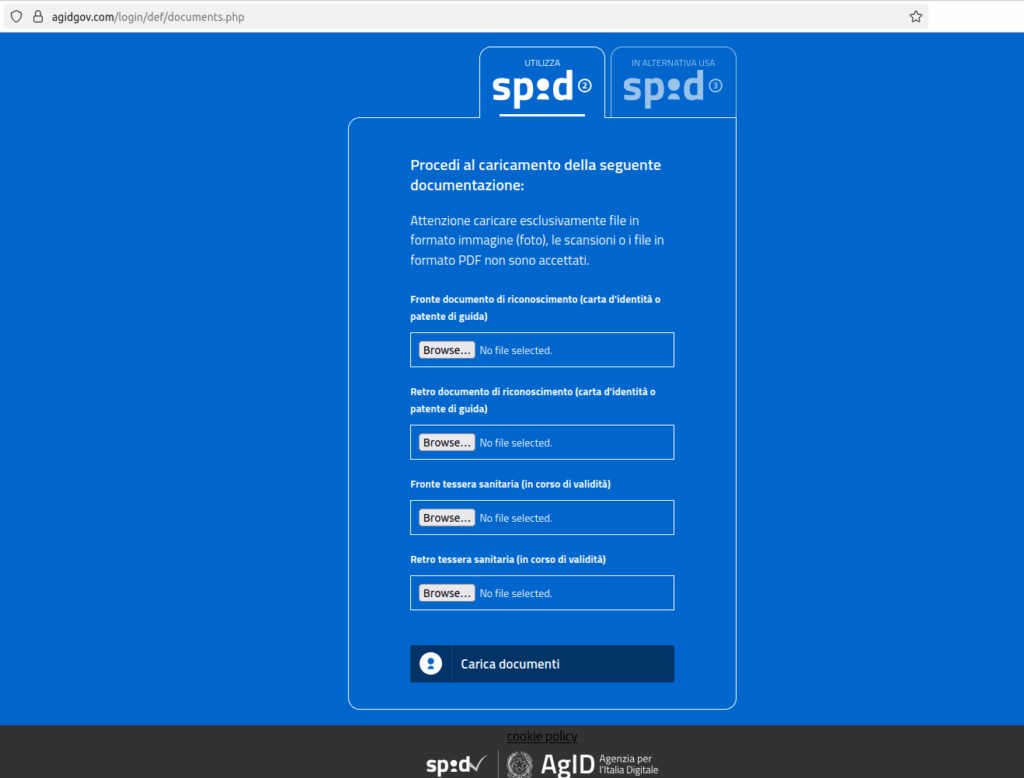
L’obiettivo della campagna è sottrarre le credenziali SPID delle vittime, insieme a copie di documenti di identità e a video registrati secondo istruzioni specifiche per la procedura di riconoscimento, come: “Guarda verso la telecamera. Rimani serio, poi sorridi“.
È stata richiesta la disattivazione del dominio malevolo al fine di prevenire ulteriori compromissioni. Gli IoC relativi alla campagna sono stati diramati attraverso il Feed IoC del CERT-AGID verso le strutture accreditate.
Si raccomanda di prestare sempre la massima attenzione a questo tipo di comunicazioni, in particolare quando contengono collegamenti ritenuti sospetti. Nel dubbio, è sempre possibile inoltrare le email ritenute
Il fenomeno del phishing si è evoluto drasticamente negli ultimi anni, grazie anche all’impiego dell’intelligenza artificiale per generare siti web contraffatti quasi indistinguibili dagli originali. Questi portali imitano in modo sorprendentemente accurato la grafica, il linguaggio e il comportamento dei siti ufficiali di enti pubblici o aziende private, rendendo estremamente difficile per l’utente medio accorgersi del raggiro.
Nel caso specifico segnalato dal CERT-AGID, il dominio fraudolento agidgov[.]com riproduceva fedelmente il layout e i contenuti del sito dell’Agenzia per l’Italia Digitale, inducendo l’utente a inserire le proprie credenziali SPID in un ambiente che appariva del tutto legittimo.
Per difendersi, non basta più fare attenzione ai soli errori grammaticali o ai loghi sgranati. È fondamentale conoscere le normali modalità operative delle agenzie e delle aziende:


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].