


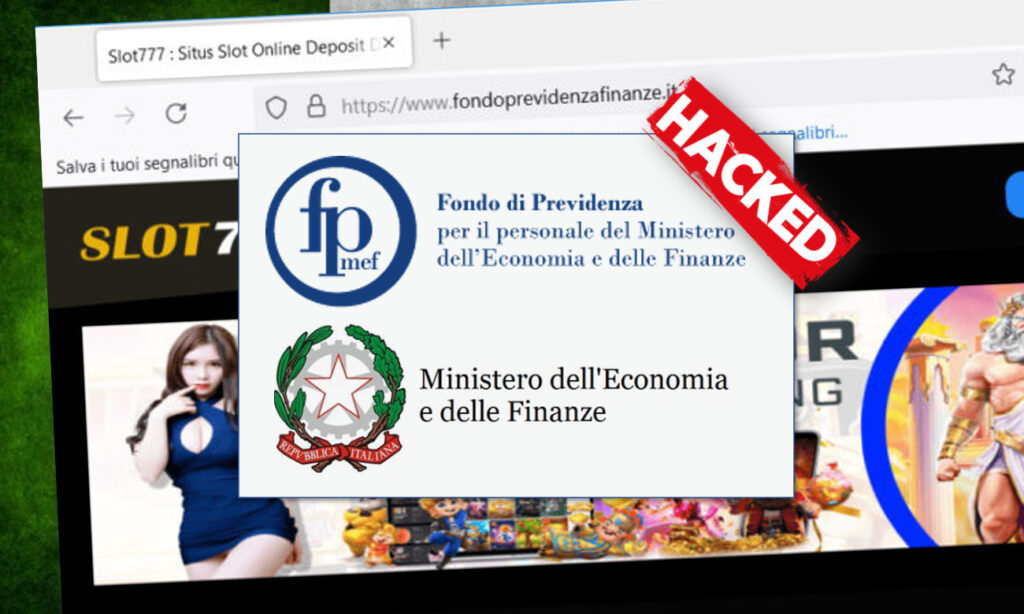
Un utente anonimo ci ha segnalato poco fa di un deface ai danni del sito del Fondo Previdenza del personale del Ministero dell’Economia e delle Finanze. Con il termine “deface” si riferisce all’atto di alterare o modificare il contenuto visibile di una web application senza l’autorizzazione del proprietario o dell’amministratore del sito.
In pratica, un defacement consiste nel sostituire la pagina principale di un sito web con una pagina diversa creata del criminale informatico o dall’hacktivista, spesso contenente un messaggio o immagini indesiderate.
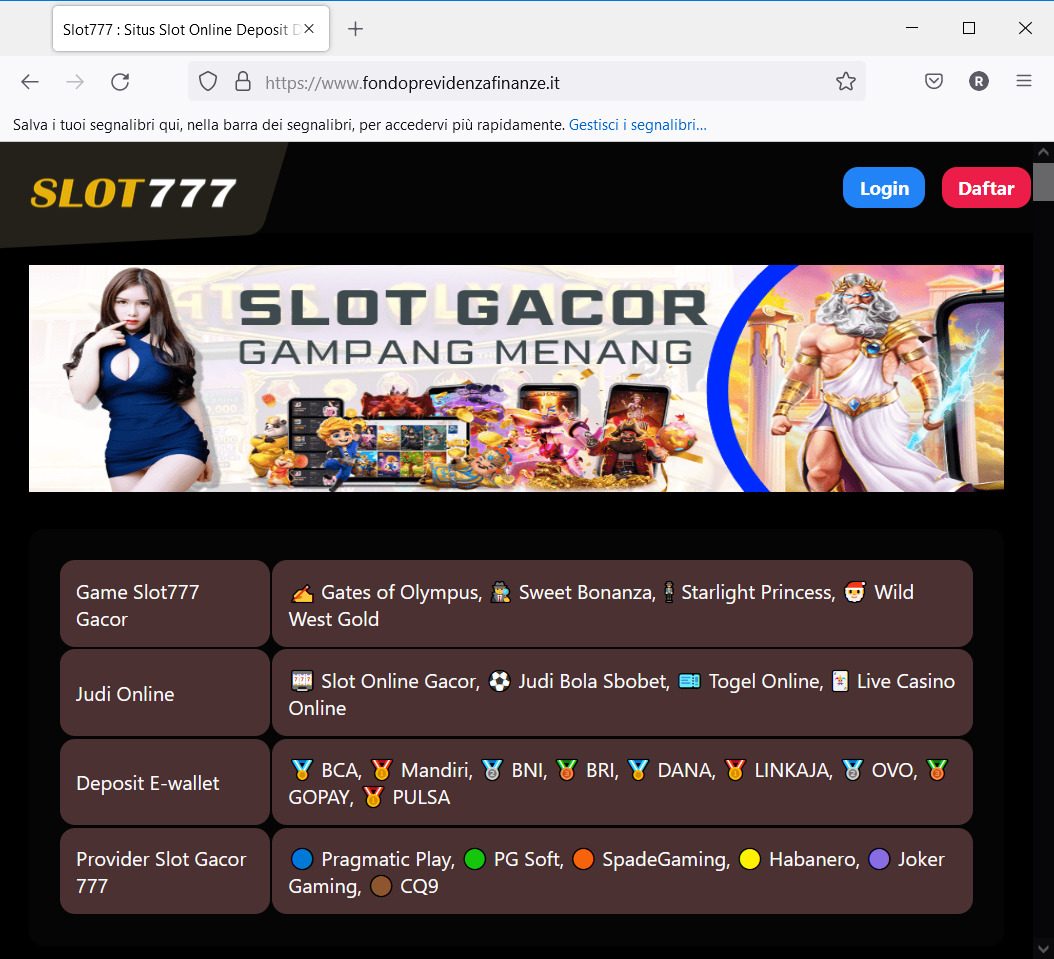

In questo caso il deface ha portato alla sostituzione della homepage del sito con una homepage che reclamizza un servizio di scommesse di gioco. Pertanto non sembra una attività di normale “hacktivismo” (che generalmente utilizza questa tecnica per motivazioni politiche o sociali), ma probabilmente una campagna massiva di pubblicizzazione di siti di giochi online.
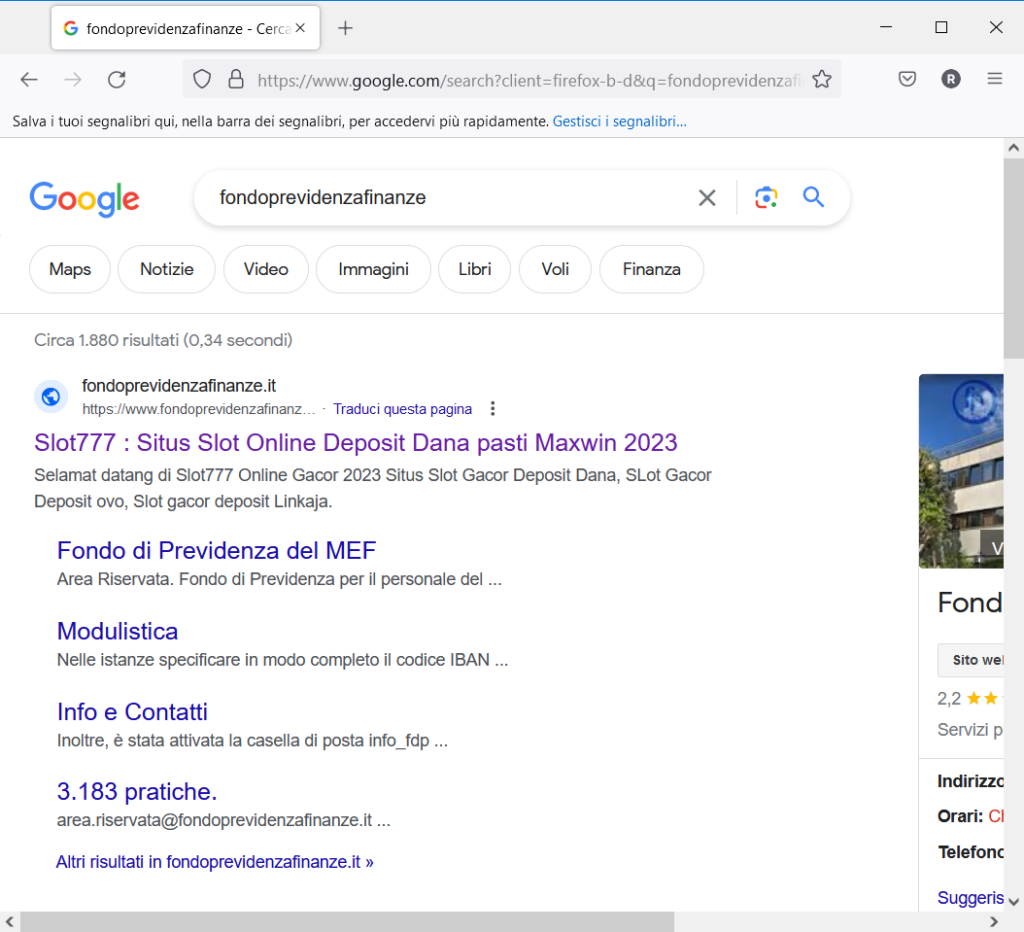
La cosa interessante è che questo deface è persistente da diverso tempo in quanto i bot di Google hanno avuto tutto il tempo per indicizzarlo e sostituire la vecchia descrizione SEO presente sul sito con quella nuova, proveniente dal deface.
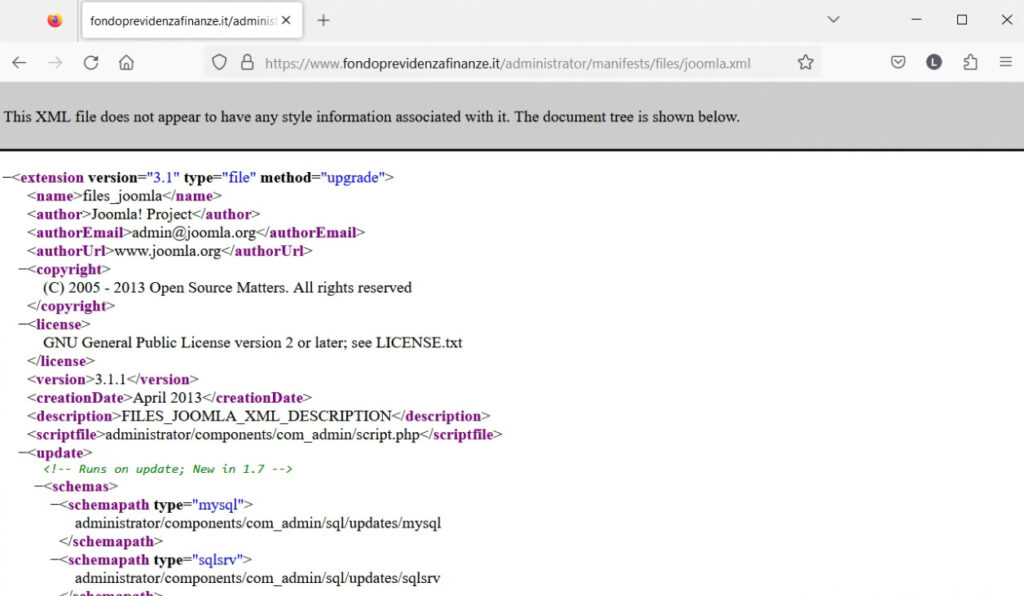
Le sotto pagine del sito risultano cliccabili, ma la Home Page riporta tutt’altro che fa comprendere che il framework CMS utilizzato per lo sviluppo del portale è Joomla.
Infatti, visitando la pagina https://www.fondoprevidenzafinanze.it/administrator/manifests/files/joomla.xml sembra che la versione Joomla presente sul sito risalga ad aprile 2013.
Questo fa comprendere che con molta probabilità non c’è stato alcun innalzamento tecnologico da parte della PA relativamente al CMS utilizzato. Come sempre riportiamo, occorre prestare attenzione al rilascio di nuovi aggiornamenti e di major release, per evitare la famosa “stratificazione delle vulnerabilità” e quindi la possibilità di malintenzionati di utilizzare tale sito per impiantare malware o effettuare frodi telematiche di varia natura.
Altresì una campagna mirata avrebbe potuto raccogliere dati sanitari del personale del Ministero delle Finanze e dei loro familiari per ulteriori campagne e attività malevole. All’interno del sito, nelle pagine visibili è stato riportato che “Nella seduta del 31.05.2023 sono state liquidate 3.183 pratiche.
La prossima seduta del C.d.A si terrà in data 23 giugno 2023.”
Abbiamo inviato una mail alla casella di posta [email protected] riportando dell’accaduto.
Edit delle 17:00 del 27/06/2023: Purtroppo la mail inviata in precedenza non è stata recapitata per un errore di ricezione del server di posta elettronica pec.it. Alle 17:00 circa, il sito ha iniziato a rispondere con la Home Page corretta, sinonimo che il nostro articolo è stato portato all’attenzione internamente permettendo l’eliminazione della Home Page creata dai criminali informatici. Ora risulta essenziale aggiornare il Content Management System ad una versione supportata e presidiare con costanza il patch management della componente “core” del CMS e dei plugin. Ringraziamo anticipatamente l’amministrazione per aver immediatamente ripristinato il corretto funzionamento del portale.
Lasciamo comunque spazio ad una dichiarazione dell’azienda qualora voglia darci degli aggiornamenti su questa vicenda e saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.