


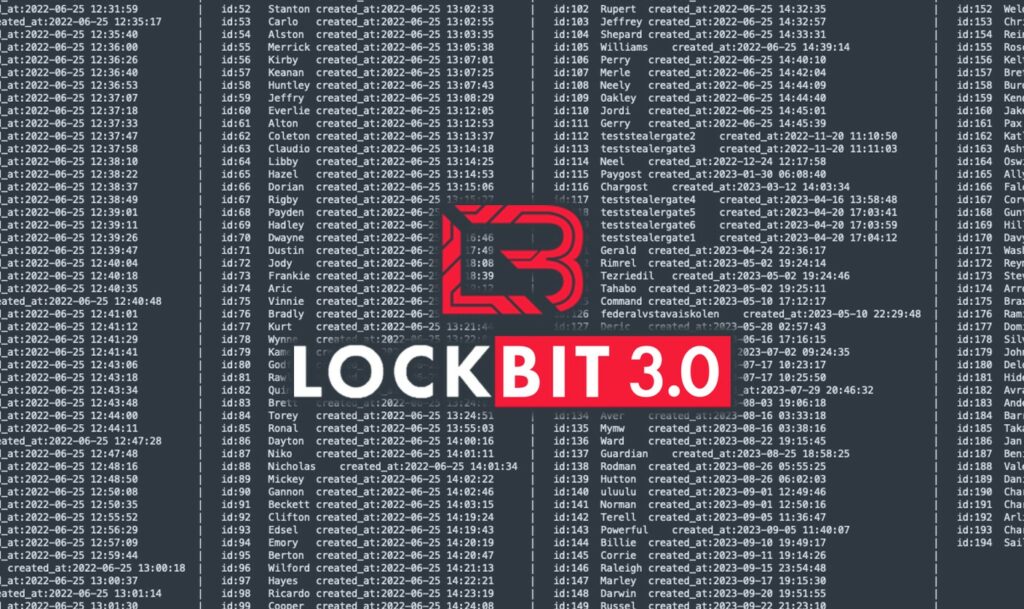
Le informazioni sulla cyber-gang d’élite LockBit stanno iniziando a fuoriuscire, a seguito del countdown di ieri della National Crime Agency (NCA) del Regno Unito.
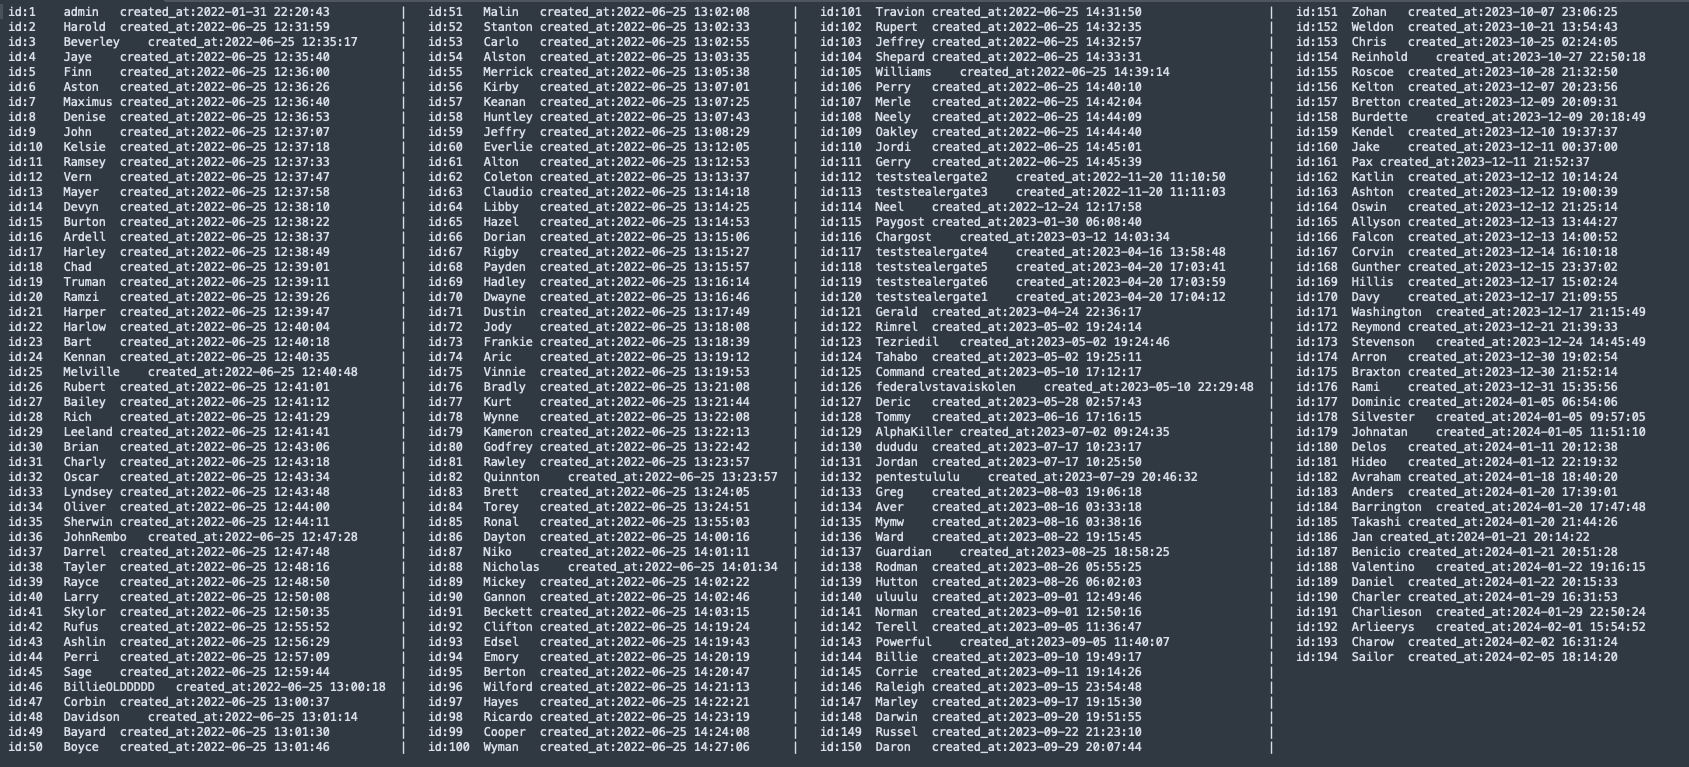
Proprio ora il governo degli Stati Uniti, in collaborazione con il Regno Unito e Europol, ha rilasciato informazioni sul gruppo ransomware Lockbit. Vengono pubblicati i nikname dei criminali informatici affiliati a LockBit che sono 193 persone.

Nel mentre, gli affiliati stanno iniziando a pubblicare informazioni relative a LockBit come una chiara protesta contro la loro “mala gestione”. Questo post proviene dal forum underground XSS.
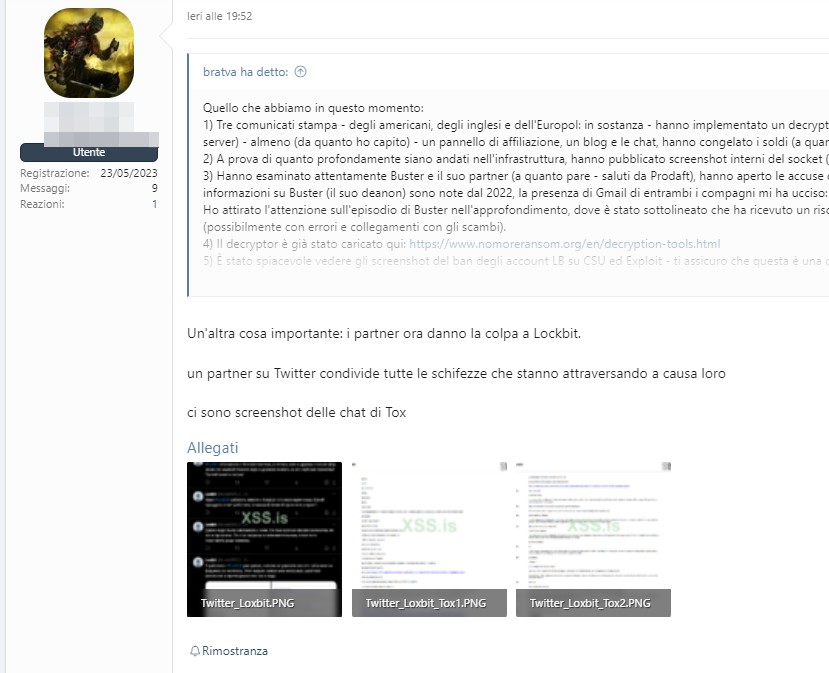
In questo caso un affiliato pubblica su Twitter una serie di chat provenienti da TOX con LockBitSupp e riporta quanto segue: “Lavoro con Lockbit da molto tempo, non sono affatto sorpreso che sia stato bandito dai forum per mancato pagamento. Questo truffatore ha spremuto le mie tasche rubando diverse decine di milioni e ha fatto finta che non fosse così”
L’NCA, lavorando a stretto contatto con l’FBI e supportata da partner internazionali di altri nove paesi, ha indagato segretamente su LockBit come parte di una task force dedicata chiamata Operazione Cronos.
LockBit disponeva di uno strumento di esfiltrazione dei dati su misura, noto come Stealbit, utilizzato dagli affiliati per rubare i dati delle vittime. Nelle ultime 12 ore questa infrastruttura, con sede in tre paesi, è stata sequestrata dai membri della task force Op Cronos e sono stati rimossi anche 28 server appartenenti agli affiliati LockBit.
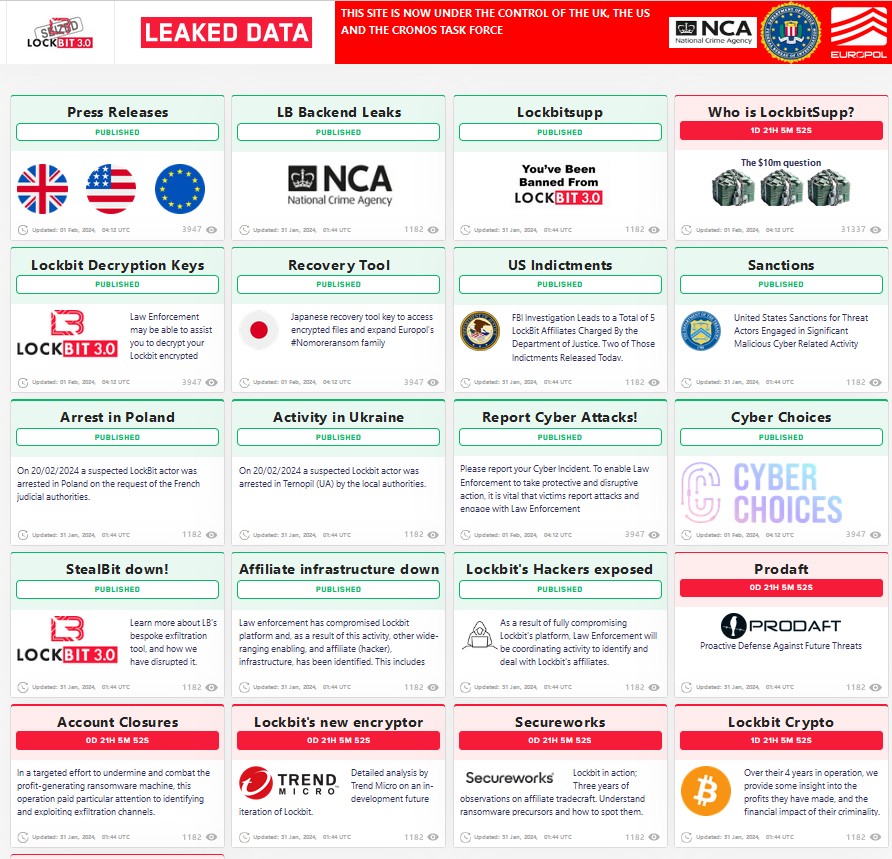
L’infiltrazione tecnica e l’interruzione sono solo l’inizio di una serie di azioni contro LockBit e i suoi affiliati. Nell’ambito di un’azione più ampia coordinata da Europol, recentemente sono stati arrestati due attori di LockBit in Polonia e Ucraina, oltre 200 conti di criptovaluta collegati al gruppo sono stati congelati.
Il Dipartimento di Giustizia degli Stati Uniti ha annunciato che due imputati responsabili dell’utilizzo di LockBit per effettuare attacchi ransomware sono stati accusati penalmente, sono in custodia cautelare e dovranno affrontare un processo negli Stati Uniti.
Gli Stati Uniti hanno inoltre aperto le accuse contro altri due individui, di nazionalità russa, per aver cospirato per commettere attacchi LockBit.
Chester Wisniewski – Director Global Field CTO di Sophos ha riportato recensente quanto segue riguardo alla questione:
“Lockbit è diventato il gruppo di ransomware più attivo da quando Conti ha abbandonato la scena a metà 2022. La frequenza dei loro attacchi, unita al fatto che non hanno limiti al tipo di infrastruttura da paralizzare, li ha resi anche i più pericolosi degli ultimi anni. Tutto ciò che interrompe le loro operazioni e semina sfiducia tra i loro affiliati è una grande vittoria per le forze dell’ordine. Non dovremmo però festeggiare troppo presto. Gran parte della loro infrastruttura è ancora online, il che probabilmente significa che è al di fuori della portata delle forze dell’ordine e che i criminali non sono stati arrestati“.
Ha aggiunto inoltre: “Anche se non otteniamo sempre una vittoria piena, come invece è accaduto con Qakbot, creare un disturbo, alimentare la paura dei cybercriminali di essere scoperti e aumentare le difficoltà per la loro organizzazione criminale ad operare è comunque una vittoria. Dobbiamo continuare a fare squadra per rendere sempre più complesso e meno profittevole l’operato dei cybercriminali, fino a quando non verranno fermati definitivamente e arrestati”.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].