


Purtroppo il ransomware genera dei profitti impressionanti e nuove gang costantemente si formano e nuove aziende costantemente verranno violate.
Hive ransomware, è una gang che opera nel business della ransomware-as-a-service (RaaS) la quale ha lanciato attacchi contro oltre 1.300 aziende in tutto il mondo, guadagnando 100 milioni di dollari in pagamenti illeciti a partire da novembre 2022.

“Hive ransomware ha preso di mira un’ampia gamma di aziende e settori di infrastrutture critiche, tra cui strutture governative, comunicazioni, produzione critica, tecnologia dell’informazione e, in particolare, sanità e sanità pubblica (HPH)”
Advertising
Hanno dichiarato le autorità per la sicurezza informatica e l’intelligence statunitensi in un avviso.
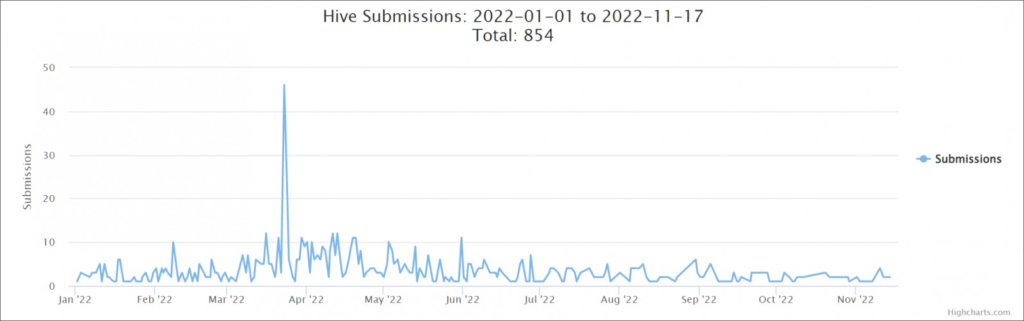
Attivo da giugno 2021, Hive coinvolge un mix di sviluppatori, che creano e gestiscono il malware, e degli affiliati, che sono responsabili della conduzione degli attacchi alle reti target che generalmente acquistano l’accesso iniziale dai broker di accesso (Initial Access Broker o IAB).
Spesso per rintrufolarsi nelle reti delle aziende utilizzano i difetti di ProxyShell in Microsoft Exchange Server, oltre a terminare i processi associati ai motori antivirus e ai backup dei dati, nonché eliminare i registri eventi di Windows.
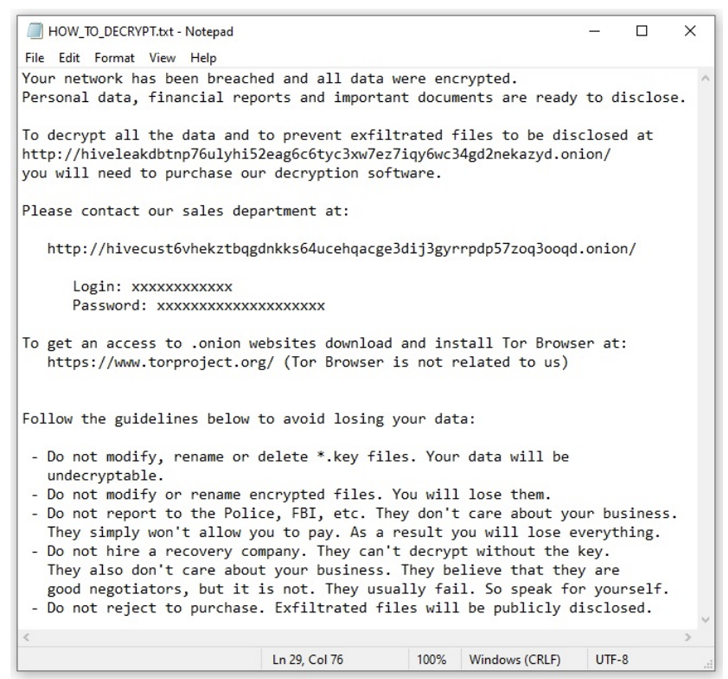
Hive ha recentemente aggiornato il suo malware scrivendolo in linguaggio Rust come misura di evasione del rilevamento.
“È noto che gli attori di Hive reinfettano, con Hive ransomware o un’altra variante del ransomware, le reti delle organizzazioni vittime che hanno ripristinato la propria rete senza effettuare un pagamento di riscatto”
Advertising
ha affermato la Cybersecurity and Infrastructure Security Agency (CISA) degli Stati Uniti.
Anche questo è un modo per ottenere reputazione e quindi incentivare le aziende al pagamento del riscatto, pena una successiva infezione che potrebbe causare nuovamente un fermo del business.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]