


La natura anonima del mondo cibernetico, significa che spesso è difficile sapere esattamente chi sta effettuando un attacco informatico, infatti, spesso su queste pagine abbiamo parlato della difficoltà di attribuzione.

Tuttavia, negli ultimi anni è stato osservato dagli esperti di sicurezza informatica, un modello innegabile e chiaro, che punta in una direzione distinta.
Infatti, la comunità dell’intelligence e della ricerca ritiene che gli attacchi provengono da paesi dell’ex blocco sovietico, ovvero Russia, Ucraina e altri paesi, ed inoltre ci sono molteplici indicazioni che dimostrano questo punto, che possono essere sintetizzati in:
Anche il coinvolgimento segreto e le operazioni clandestine rivolte agli operatori e agli affiliati ransomware stanno fornendo informazioni straordinarie, che piano piano fanno emergere che la Russia di fatto protegge la criminalità informatica, anche se dal recente vertice tra Biden e Putin questi equilibri potrebbero essere cambiati.
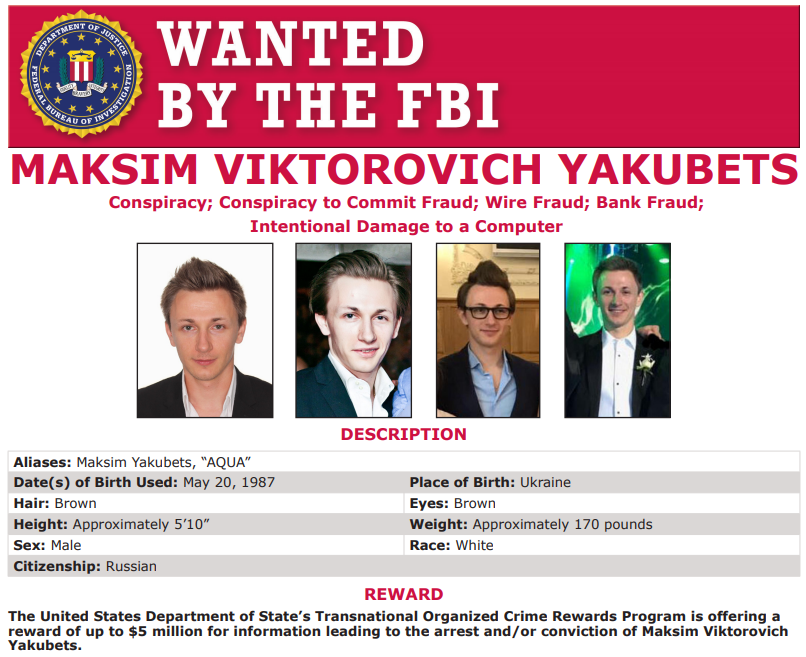
Ricordiamoci che nel 2019, due individui russi sono stati incriminati dalle autorità statunitensi e britanniche, accusati di gestire la banda di ransomware Evil Corp, ma entrambi sono rimasti liberi in Russia.
Nella sua conferenza stampa, il presidente Putin ha detto ai giornalisti che la Russia affronta regolarmente attacchi di ransomware e ha citato l’esempio di un servizio sanitario russo colpito dai black hacker, che secondo lui questo attacco è stato effettuato da gruppi statunitensi.
Dmitry Smiyanets (ex hacker russo e ora esperto di sicurezza informatica), afferma di ritenere improbabile che questo incidente sia stato un ransomware o che la notizia di qualsiasi interruzione sia divenuta pubblica.
Ritornando al titolo dell’articolo, il motivo per cui ci sono così pochi attacchi ransomware alla Russia e agli ex stati sovietici è spesso attribuito alla tanto discussa “unica regola” dell’hacking russo, ovvero:
puoi inseguire chiunque purché non si trovi su un terreno amico.
Non c’è dubbio che le bande di ransomware operano in molti altri paesi. Le cyber gang in Corea del Nord, ad esempio, sono state responsabili del più grave attacco ransomware della storia che ha colpito centinaia di ospedali nel Regno Unito nel 2017, ricordiamoci appunto di Wanna Cry.
Lo stesso giorno del vertice di Ginevra, sei sospetti criminali sono stati arrestati in Ucraina per presunti collegamenti al gruppo di ransomware Cl0p, che sono stati accusati di essere coinvolti in attacchi contro organizzazioni negli Stati Uniti e in Corea del Sud.
Un altro sospetto hacker è stato arrestato in Canada a gennaio per il suo presunto coinvolgimento con un altro gruppo di ransomware chiamato Netwalker.
Tuttavia, si ritiene che nessuno di questi recenti arresti abbia seriamente danneggiato le principali imprese criminali di queste reti di hacking ransomware ben finanziate, organizzate e altamente redditizie.
La maggior parte degli esperti concorda che l’epicentro di questa industria criminale distruttiva (la quale sta attualmente dilagando nel mondo) proviene dalla Russia e dai suoi ex vicini sovietici.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]