


“Se stai cercando la sicurezza nei computer, allora Internet non è il posto giusto”.
Disse Mudge, allora 27enne con l’aspetto di un profeta biblico con lunghi capelli castani che si appoggiavano sulle sue spalle.

“Mi è stato comunicato che, secondo voi, entro 30 minuti voi sette potreste rendere Internet inutilizzabile per l’intera nazione, è corretto?” disse il senatore Thompson. Mudge rispose “È corretto. In realtà uno di noi con solo pochi pacchetti”.
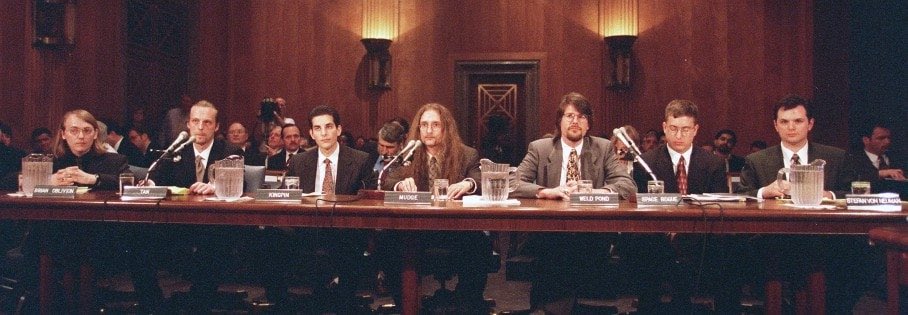
Erano in sette i rappresentanti del gruppo hacker LOpht, sette giovani seduti davanti ad alcuni dei più potenti legislatori di Capitol Hill e non erano laureati o analisti di sicurezza o di qualche think tank, ma stavano raccontando ai potenti della terra le gravi vulnerabilità che affliggevano Internet che avrebbero portato a quello che stiamo vivendo oggi.
Mudge, Starring Brian Oblivion, Kingpin (Joe Grand), Tan, Space Rogue, Weld Pond and Stefan von Neumann, erano hacker giunti da diverse parti del cyberspace, per lanciare un terrificante monito a tutto il mondo.
“I vostri computer non sono sicuri”
Dissero al collegio dei senatori il 19 maggio 1998.
“Non il software, non l’hardware, non le reti che li collegano insieme… e aziende che costruiscono queste cose non si preoccupano e non hanno motivo di preoccuparsene perché il fallimento a loro non costa nulla”.
I senatori (un gruppo bipartisan che comprendeva John Glenn, Joseph I. Lieberman e Fred D. Thompson) annuirono, chiarendo di aver compreso la gravità della situazione. “Dovremo fare qualcosa al riguardo”, disse Thompson.
Quello che è successo invece è stata “una tragedia di opportunità perse”, come riportato dal Washington Post e 23 anni dopo il mondo sta ancora pagando il prezzo di una dilagante insicurezza, dove oggi gli Stati Uniti D’America stanno affrontando la più grande crisi informatica, la prima vera cyber-war, senza accorgersi che stanno arretrato nelle cyberpolitica mondiale nei confronti di altri grandi potenze come Russia e Cina.
La testimonianza di L0pht, è stata tra le più audaci di un coro crescente di avvertimenti emessi negli anni ’90 mentre Internet stava esplodendo in popolarità, sulla buona strada per diventare una potente forza globale per la comunicazione, il commercio e criminalità.
Gli hacker e altri esperti di computer hanno lanciato l’allarme mentre il World Wide Web ha portato alle masse il potere di trasformazione delle reti di computer. Ciò ha creato un universo di rischi per gli utenti e per i sistemi critici dei paesi e per il mondo reale, come le centrali elettriche, atomiche, gli ospedali e tutto quello che ci circonda che si trova online.
I funzionari a Washington all’epoca non compresero il rischio e non sono riusciti ad affrontare con forza questi problemi mentre i problemi si diffondevano nel cyberspazio, una vasta nuova frontiera di opportunità e illegalità.
I membri di L0pht scoprirono un modo per violare la crittografia proteggendo le password degli utenti per il sistema operativo Windows.
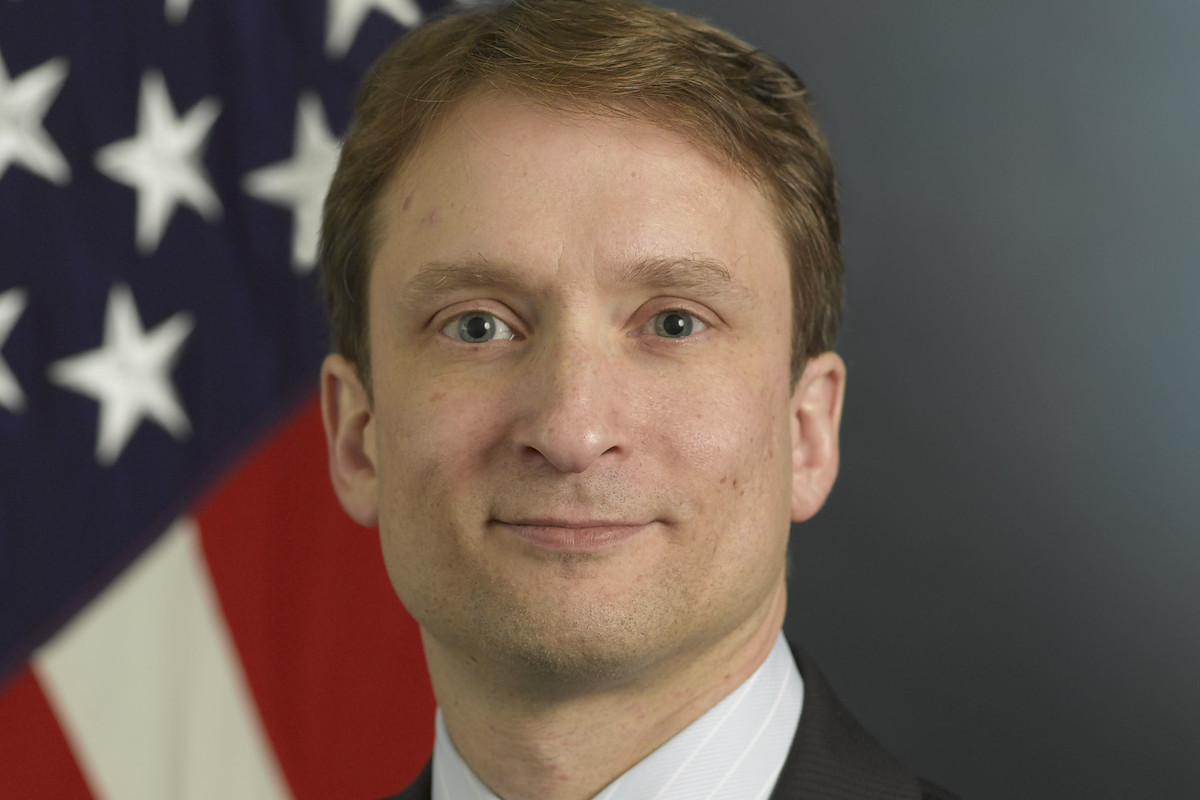
Peiter C. Zatko, meglio conosciuto come Mudge.
Mudge ha pubblicamente rimproverato Microsoft per quella che ha chiamato “crittografia dell’asilo”. Il membro di L0pht Dildog ha sviluppato un programma con un altro gruppo di hacker, chiamato Cult of the Dead Cow, per controllare a distanza le reti degli uffici che eseguono software Microsoft. Il nome, una parodia del popolare programma “BackOffice Server 2000” dell’azienda, era “Back Orifice 2000”; il materiale promozionale presentava un logo altrettanto grezzo.
Mudge è stato responsabile delle prime ricerche su un tipo di vulnerabilità di sicurezza nota come buffer overflow. Nel 1995 ha pubblicato “How to Write Buffer Overflows“, uno dei primi articoli sull’argomento. Ha pubblicato alcuni dei primi avvisi di sicurezza e ricerche che dimostrano le prime vulnerabilità in Unix come l’iniezione di codice, attacchi di canale laterale e fughe di informazioni, ed è stato un leader nel movimento di divulgazione.
È stato l’autore iniziale degli strumenti di sicurezza L0phtCrack, AntiSniff e l0phtwatch.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.