


Durante le consuete attività proattive in ambito CTI ed OSINT oggi pomeriggio mi sono imbattuto in uno strano sito in cinese che, in realtà, distribuirebbe malware:
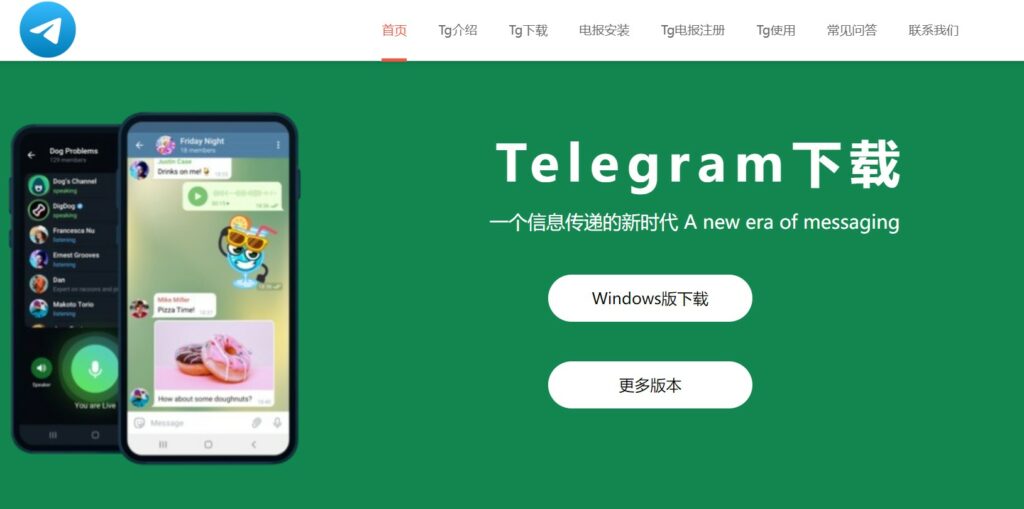
A prima vista il sito sembrerebbe un sito per scaricare la popolare app di messaggistica Telegram che in Cina è bloccata dal governo. Cliccando su Windows è possibile scaricare un archivio .zip da 118MB identificabile mediante il seguente hash:

2b71ecbaad633e07610d4fe45db03062920a44527f3f69d71efb54c571f5b643 – SHA256
Aprendo l’archivio troviamo un file denominato “Taxsex64-2.msi” da 120MB identificabile mediante il seguente hash:
76e9ed21024fd3181f47cbb7870db620ed43dd01c8c77fbcbc3b8eaf47924045 – SHA256
A questo punto ho verificato il dominio utilizzando il noto servizio ThreatYeti:
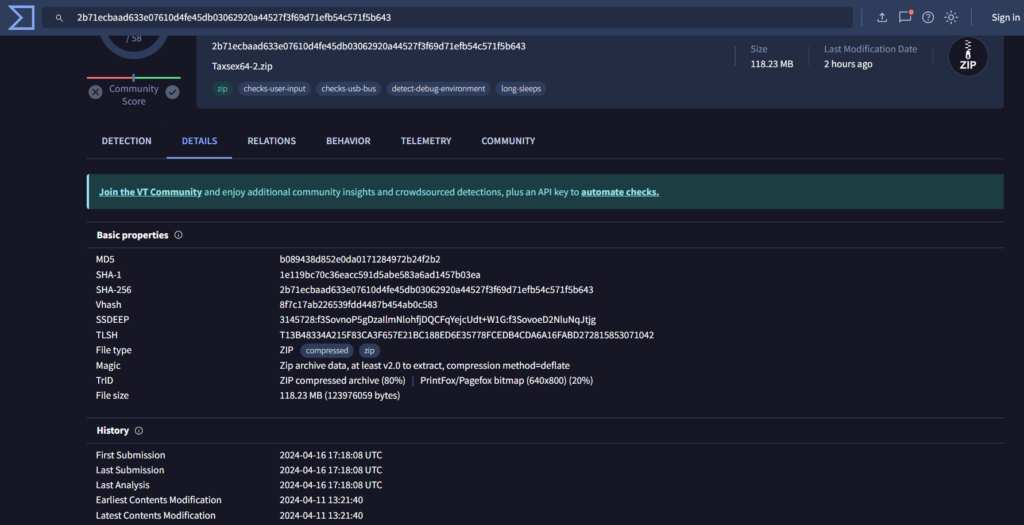
Dopo queste prime verifiche non mi rimaneva altro da fare che caricare i due file – sia l’archivio .zip che il file .msi – su VirusTotal:
Questi sono i dettagli del risultato sul file .zip, come possiamo vedere la “First Submission” risulta essere la nostra, questo vuol dire che, a livello mondiale, siamo stati i primi a caricare questo archivio su virustotal e che ora il risultato è a disposizione della community
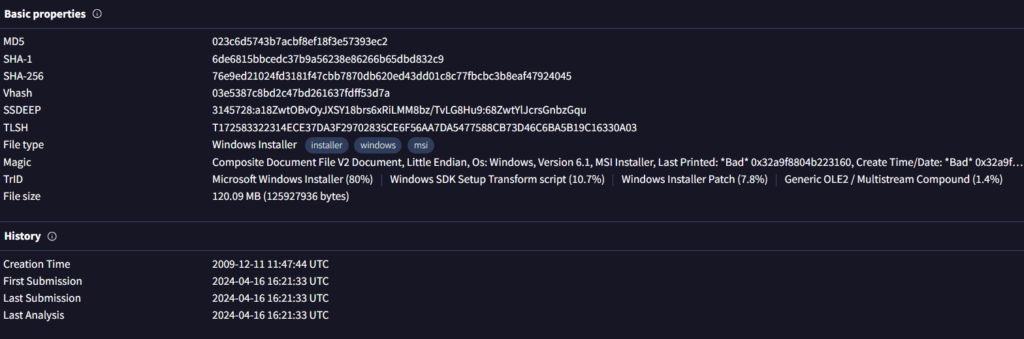
Anche per ciò che concerne il file .msi siamo stati i primi a caricarlo ed ora i risultati, soprattutto quelli presenti nella sezione “Behavior” relativa all’analisi del file in apposite sandbox sono a disposizione dell’intera community
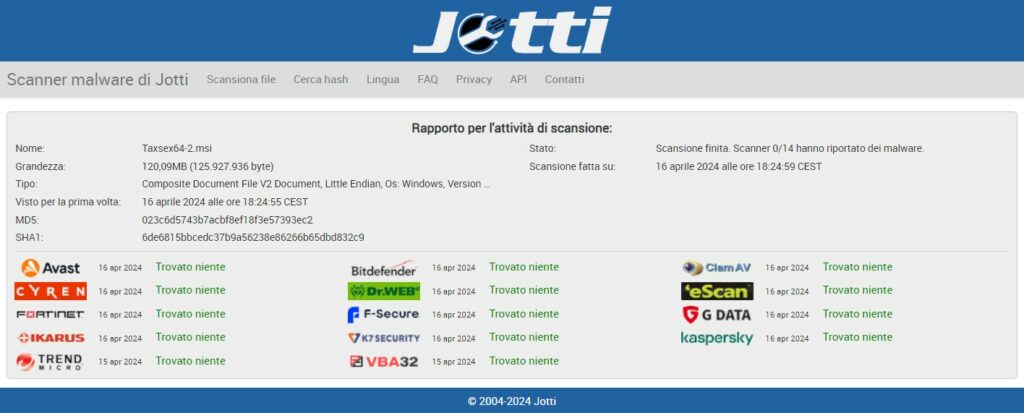
Inoltre, come ulteriore verifica abbiamo caricato il file .msi anche sullo scanner malware di Jotti:
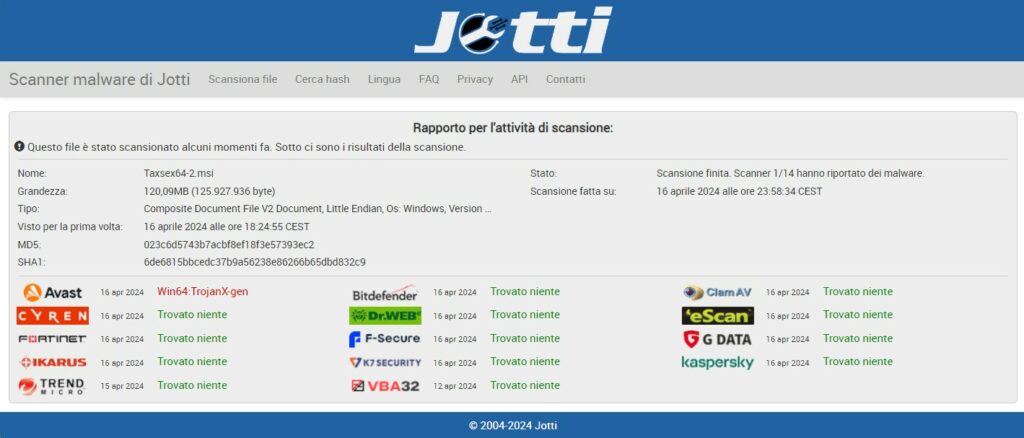
Mentre, alle 23:58 del 16 Aprile 2024 qualcosa comincia piano piano a risultare…
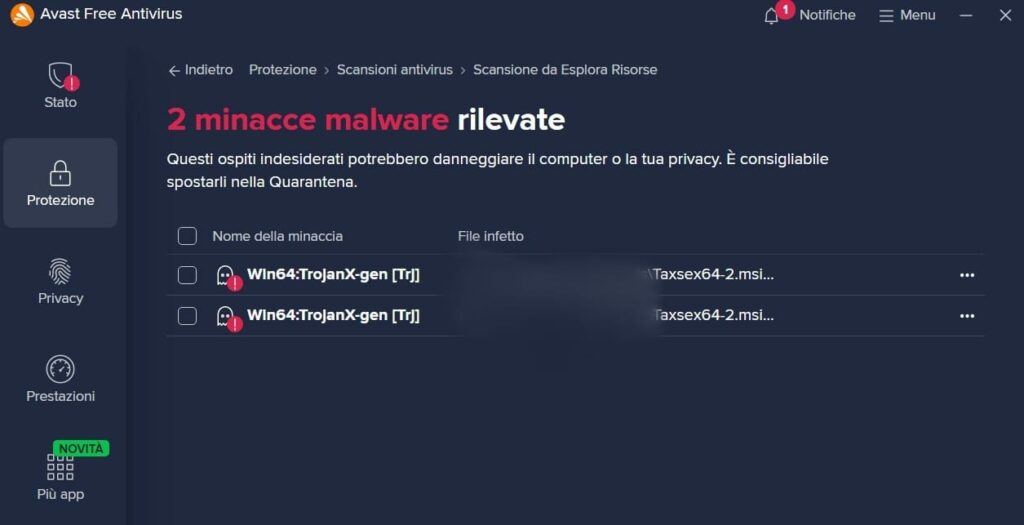
Inoltre, effettuando una breve verifica mediante l’applicazione “Avast Free Antivirus”, la stessa ha dato esito positivo:
Ovviamente abbiamo condiviso il file con altre società antivirus(e non solo) e restiamo fiduciosi in attesa delle loro analisi…
Con questo breve articolo ho voluto illustrare sostanzialmente tre cose:
Ora permettetemi di dare un breve consiglio a coloro che si stanno affacciando a questo mondo, probabilmente se un domani andrete ad operare in maniera proattiva, andando quindi a cercare siti che distribuiscono malware o iscrivendo volontariamente la vostra email su risorse di phishing, vi potrà capitare – proprio com’è successo oggi – di essere i primi al mondo a segnalare quel sito di phishing sulle risorse dedicate o quel malware su VirusTotal o alle società di antivirus.
Mentre, se farete bug hunting potrete trovare una vulnerabilità “0day” ed essere i primi a segnalarla al vendor…
Indubbiamente, anche nel mondo della cybersecurity essere i primi a fare qualcosa e la successiva consapevolezza di aver contribuito attivamente a migliorare la community è senza dubbio motivo di gioia ma ricordatevi sempre che anche questo rientra a pieno titolo in quel fantastico mondo che state scoprendo che è la cybersecurity.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].