


Gli analisti di Orca Security hanno scoperto una vulnerabilità critica che interessa Azure Cosmos DB.
Il problema, soprannominato CosMiss dai ricercatori, consentiva l’accesso non autorizzato in lettura e scrittura ai contenitori, nonché l’esecuzione arbitraria di codice.

La vulnerabilità è correlata a Jupyter Notebook per Azure Cosmos DB, che si integra con gli account Azure e Azure Cosmos DB per semplificare l’analisi e la visualizzazione dei dati NoSQL e dei risultati delle query.
“Se un utente malintenzionato conosceva il forwadingID per Jupyter Notebook (UUID per Notebook Workspace), avrebbe potuto avere diritti di accesso completi al Notebook senza autenticazione, incluso l’accesso in lettura e scrittura, nonché la possibilità di modificare il file system del contenitore in cui il Notebook è in esecuzione”
Scrivono i ricercatori.
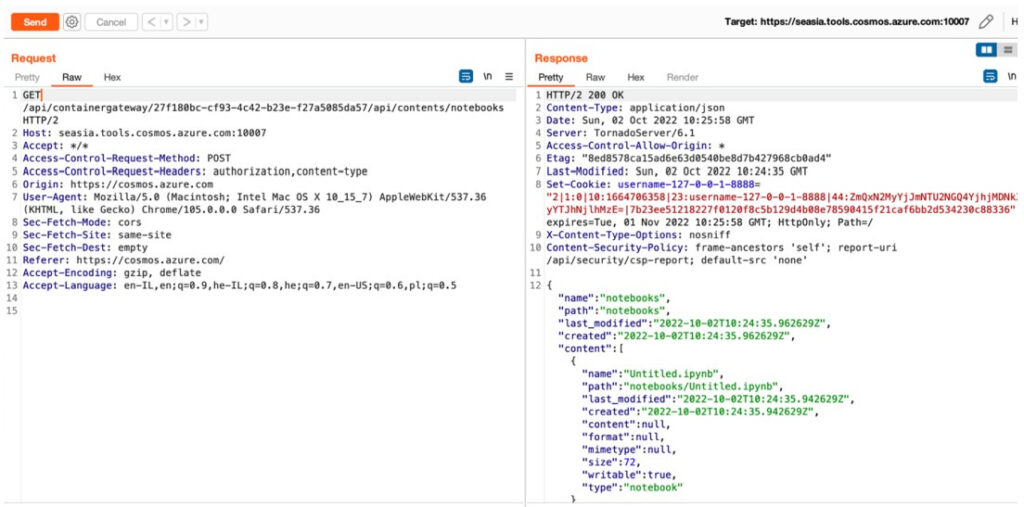
Questo perché quando un utente crea un nuovo notebook in Azure Cosmos DB, viene creato un nuovo endpoint insieme a una nuova sessione o identificatore univoco del notebook (UUIDv4).
I ricercatori hanno esaminato il traffico delle richieste dal Notebook appena creato al server e hanno notato la presenza di un’intestazione di autorizzazione. Quando l’hanno rimosso e hanno inviato una richiesta per elencare tutti i Notebook su quel server, si è scoperto che il server ha risposto normalmente, poiché l’intestazione di autorizzazione non era richiesta.
Di conseguenza, gli analisti di Orca Security hanno scoperto che potevano modificare il codice nel Notebook, sovrascrivere i dati, inserire nuovi frammenti o eliminarli. Inoltre, si è scoperto che a causa della divulgazione di tutti gli identificatori del Notebook all’interno di una piattaforma, gli aggressori potevano accedervi e modificarli.
In definitiva, tutto ciò potrebbe portare all’esecuzione di codice in modalità remota nel contenitore Notebook sovrascrivendo il file Python associato a Cosmos DB Explorer per creare una reverse shell.
Tuttavia, per sfruttare con successo questa falla, l’attaccante deve conoscere l’identificatore univoco a 128 bit forwadingID e utilizzarlo all’interno di un’ora, poiché è temporaneo e viene automaticamente eliminato.
Microsoft ha risolto la vulnerabilità all’inizio di ottobre.
Nel suo bollettino sulla sicurezza, Microsoft rileva di non aver trovato prove di sfruttamento di questo problema e generalmente caratterizza lo sfruttamento della vulnerabilità come molto difficile a causa della casualità del forwardingID a 128 bit e della sua durata limitata.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]