


Secondo gli analisti di CrowdStrike, gli operatori del Play ransomware usano una nuova catena di exploit che aggira con successo la protezione da riscrittura degli URL associata al bug ProxyNotShell.
Ciò porta infine all’esecuzione di codice remoto sui server interessati tramite Outlook Web Access (OWA).

I ricercatori hanno scoperto il nuovo exploit (denominato OWASSRF) durante le indagini sugli attacchi di Play ransomware. Il ransomware utilizza server Microsoft Exchange compromessi per infiltrarsi nelle reti delle vittime.
Per eseguire comandi arbitrari sui server, gli operatori ransomware hanno utilizzato Remote PowerShell e hanno abusato del bug CVE-2022-41082 (una delle vulnerabilità di ProxyNotShell).
“In tutti i casi, CrowdStrike ha esaminato i registri pertinenti e non ha riscontrato prove di sfruttamento di CVE-2022-41040 per l’accesso iniziale. Invece, si è scoperto che le richieste sono state effettuate direttamente tramite l’endpoint di Outlook Web Access (OWA), che punta a un exploit precedentemente sconosciuto per Exchange”
Avvertono gli esperti.
Gli exploit per ProxyNotShell di solito prendono di mira il problema CVE-2022-41040 ma gli esperti di CrowdStrike hanno scoperto l’uso dell’exploit della vulnerabilità CVE-2022-41080
Questo consente di elevare da remoto i privilegi sui server Exchange. Allo stesso tempo, è stato riferito che gli hacker non utilizzano ancora questo problema.
Inizialmente, la vulnerabilità CVE-2022-41080 è stata scoperta dai ricercatori di 360 Noah Lab e Viettel Cyber Security. Hanno avvertito che potrebbe essere utilizzato come parte di una “catena RCE locale in Exchange, Exchange Online, Skype for Business Server e possibilmente anche SFB Online + Teams”.
Non è chiaro se gli aggressori di Play ransomware abbiano utilizzato questa vulnerabilità per attaccare Microsoft Exchange come exploit di 0 day o se abbiano messo in servizio il bug dopo il rilascio delle patch.
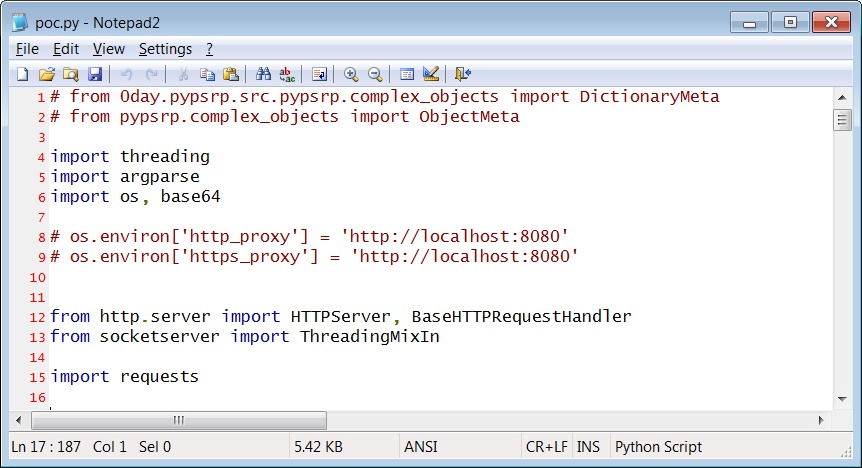
Bleeping Computer osserva che mentre gli esperti di CrowdStrike stavano studiando la loro scoperta e creando il proprio exploit PoC (cercando di capire esattamente come si comportavano gli aggressori), gli analisti di Huntress Labs hanno notato che il 14 dicembre gli strumenti dei criminali informatici sono trapelati in rete.
Poiché il toolkit conteneva un exploit PoC creato dagli operatori Play per Exchange, questo ha finalmente permesso ai ricercatori di ricreare l’attività dannosa.
Gli esperti sono ora certi che l’exploit sia stato utilizzato per fornire strumenti di accesso remoto, tra cui Plink e AnyDesk, a server compromessi.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]