


Mentre la ASL 1 Abruzzo sta vivendo un brutto momento dovuto alle prime conseguenze dell’attacco ransomware del gruppo Monti, che ha esfiltrato oltre 500 gigabyte di dati tra cui informazioni personali particolari dei pazienti (un referto medico è già stato pubblicato), la notizia che un cyberattacco è stato sventato all’ospedale San Martino di Genova mi ha colpito.
La stampa riporta che l’attacco è stato segnalato dall’ACN, Agenzia Cybersicurezza Nazionale, e che “l’Unità operativa dei sistemi informatici diretta dall’ingegner Nicola Rosso ha respinto l’attacco, con l’ausilio di Liguria Digitale. La difesa dei sistemi informatici è andata avanti tutta la notte, con la regia del manager Enrico Castanini.“.

Ammetto che sarei molto curioso di conoscerne i dettagli tecnici. Nella mia esperienza faccio fatica a immaginare cosa potrebbe essere accaduto. Credenziali compromesse? Potrebbe, capita molto spesso ultimamente. Gli infostealer, compromettono ogni giorno centinaia di credenziali.
Sistemi vulnerabili non ancora patchati? Capita. Soprattutto in un periodo in cui si susseguono CVE relative a diversi brand di firewall perimetrali usati anche a livello enterprise. Qualche sql-injection o vulnerabilità nota sui sistemi esposti? Possibile, soprattutto quando hai molti sistemi a disposizione di una vasta platea di utenti interni ed esterni.
In ogni caso, lontana da me l’immagine di un gruppo di cybercriminali incappucciati (e magari pure russofoni, visto il periodo…) che, molto cinematograficamente, assaltano l’ospedale genovese a colpi di pacchetti TCP/IP.
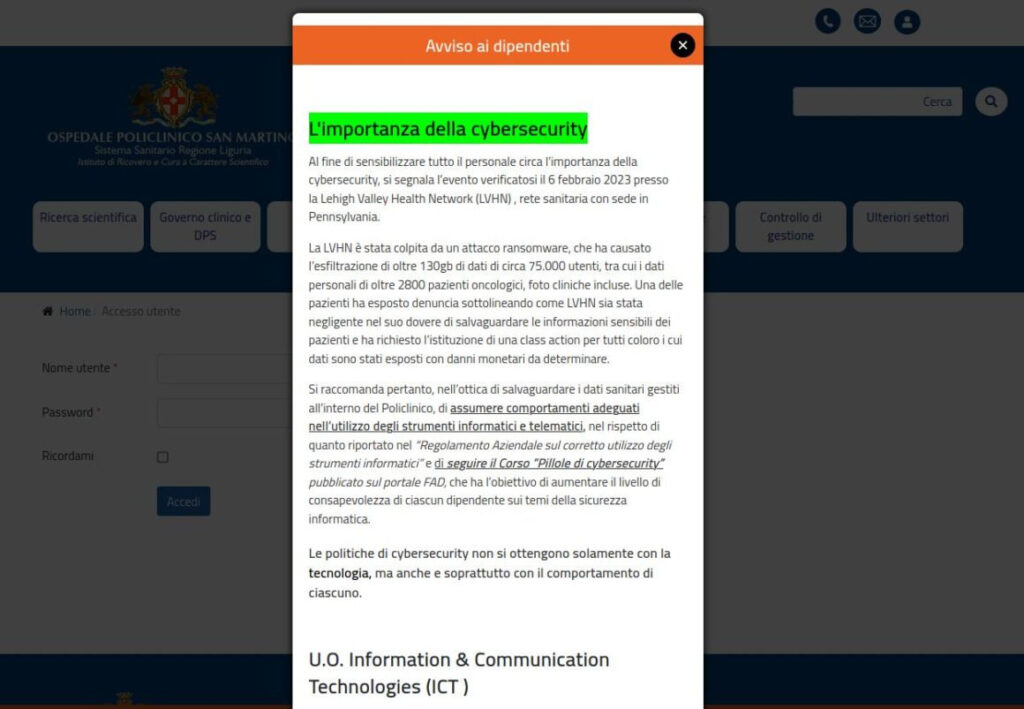
Comunque, durante le mie veloci indagini OSINT dettate più dalla curiosità di capire cosa poteva essere successo, incappo nel portale di accesso alla Intranet aziendale che mi ha positivamente sorpreso per questo messaggio che compare in prima pagina.
L'importanza della cybersecurity
Al fine di sensibilizzare tutto il personale circa l’importanza della cybersecurity, si segnala l’evento verificatosi il 6 febbraio 2023 presso la Lehigh Valley Health Network (LVHN) , rete sanitaria con sede in Pennsylvania.

La LVHN è stata colpita da un attacco ransomware, che ha causato l’esfiltrazione di oltre 130gb di dati di circa 75.000 utenti, tra cui i dati personali di oltre 2800 pazienti oncologici, foto cliniche incluse. Una delle pazienti ha esposto denuncia sottolineando come LVHN sia stata negligente nel suo dovere di salvaguardare le informazioni sensibili dei pazienti e ha richiesto l’istituzione di una class action per tutti coloro i cui dati sono stati esposti con danni monetari da determinare.

Si raccomanda pertanto, nell’ottica di salvaguardare i dati sanitari gestiti all’interno del Policlinico, di assumere comportamenti adeguati nell’utilizzo degli strumenti informatici e telematici, nel rispetto di quanto riportato nel “Regolamento Aziendale sul corretto utilizzo degli strumenti informatici” e di seguire il Corso ”Pillole di cybersecurity” pubblicato sul portale FAD, che ha l’obiettivo di aumentare il livello di consapevolezza di ciascun dipendente sui temi della sicurezza informatica.

Le politiche di cybersecurity non si ottengono solamente con la tecnologia, ma anche e soprattutto con il comportamento di ciascuno.“L’importanza della cybersecurity” è il titolo, seguito da un messaggio che ha come obiettivo sensibilizzare tutti i dipendenti sul tema, portando ad esempio quanto accaduto alla Lehigh Valley Health Network (LVHN).
Mi ha positivamente sorpreso vedere un messaggio di questo tipo, a dimostrazione che forse, finalmente, qualcosa si sta muovendo anche nella Pubblica Amministrazione.
Un messaggio che conclude ricordando come “Le politiche di cybersecurity non si ottengono solamente con la tecnologia, ma anche e soprattutto con il comportamento di ciascuno.” ma precisando anche come, nell’episodio citato, le conseguenze di un attacco ransomware possono essere molto gravi sia per i pazienti che per l’Istituzione.
Del resto, tra le misure tecniche e organizative che il GDPR prescrive a tutti i titolari che trattano dati personali, rientra a pieno titolo anche la consapevolezza sulle minacce informatiche. Che, in contesti sempre più informatizzati come un Ospedale, rappresentano un elemento cardine per la tutela dell’operatività e della continuinità del servizio, oltre che per la protezione dei dati personali dei pazienti.
In seguito ai molti disastrosi attacchi ai danni delle strutture sanitarie, soprattutto quelli durante i difficili momenti della pandemia che hanno avuto mediaticamente molta risonanza, la questione sta assumendo i contorni di una vera e propria emergenza.
Durante i 20 anni precedenti era difficile immaginare che qualcuno potesse colpire, con dolo, una struttura sanitaria. Del resto, chi può essere interessato alle analisi cliniche e informazioni sanitarie dei pazienti? Le infrastrutture ICT, così come l’organico, temo che sia stato sempre strutturato nell’ottica dell’efficienza dei servizi, senza grande attenzione alla sicurezza. Che ha funzionato, fino a che il cybercrimine non ha scoperto che, con il ransomware, si può fare soldi bloccando i sistemi e rubando questi dati, chiedendo un riscatto per recuperarli ed evitare la pubblicazione.
Bisogna quindi imparare a difendersi, ricordandosi sempre che i dati ci dicono che circa l’85% degli attacchi inizia con una azione umana. Che può essere il click su una mail di phishing, una credenziale non sicura, un software non aggiornato o una vulnerabilità più o meno nota da qualche parte sul perimetro.
Difendere il castello digitale che protegge le nostre informazioni più delicate, come sono le informazioni sanitarie, è difficile e complicato, soprattutto se non siamo culturalmente abituati a farlo e manca la consapevolezza di quali sono le minacce, i rischi, i pericoli.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].