


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyber Italia
 Innovazione
 Vulnerabilità
 Cyber News
 Cultura
Ultime news
 Cyber News
Google Tivoli: l’App per imparare le lingue, sta arrivando.
Numero uno nel mercato degli strumenti di traduzione con il suo Google "translate" e la sua APP dedicata, Google potrebbe...
Redazione RHC - 29 Giugno 2021
 Cyber News
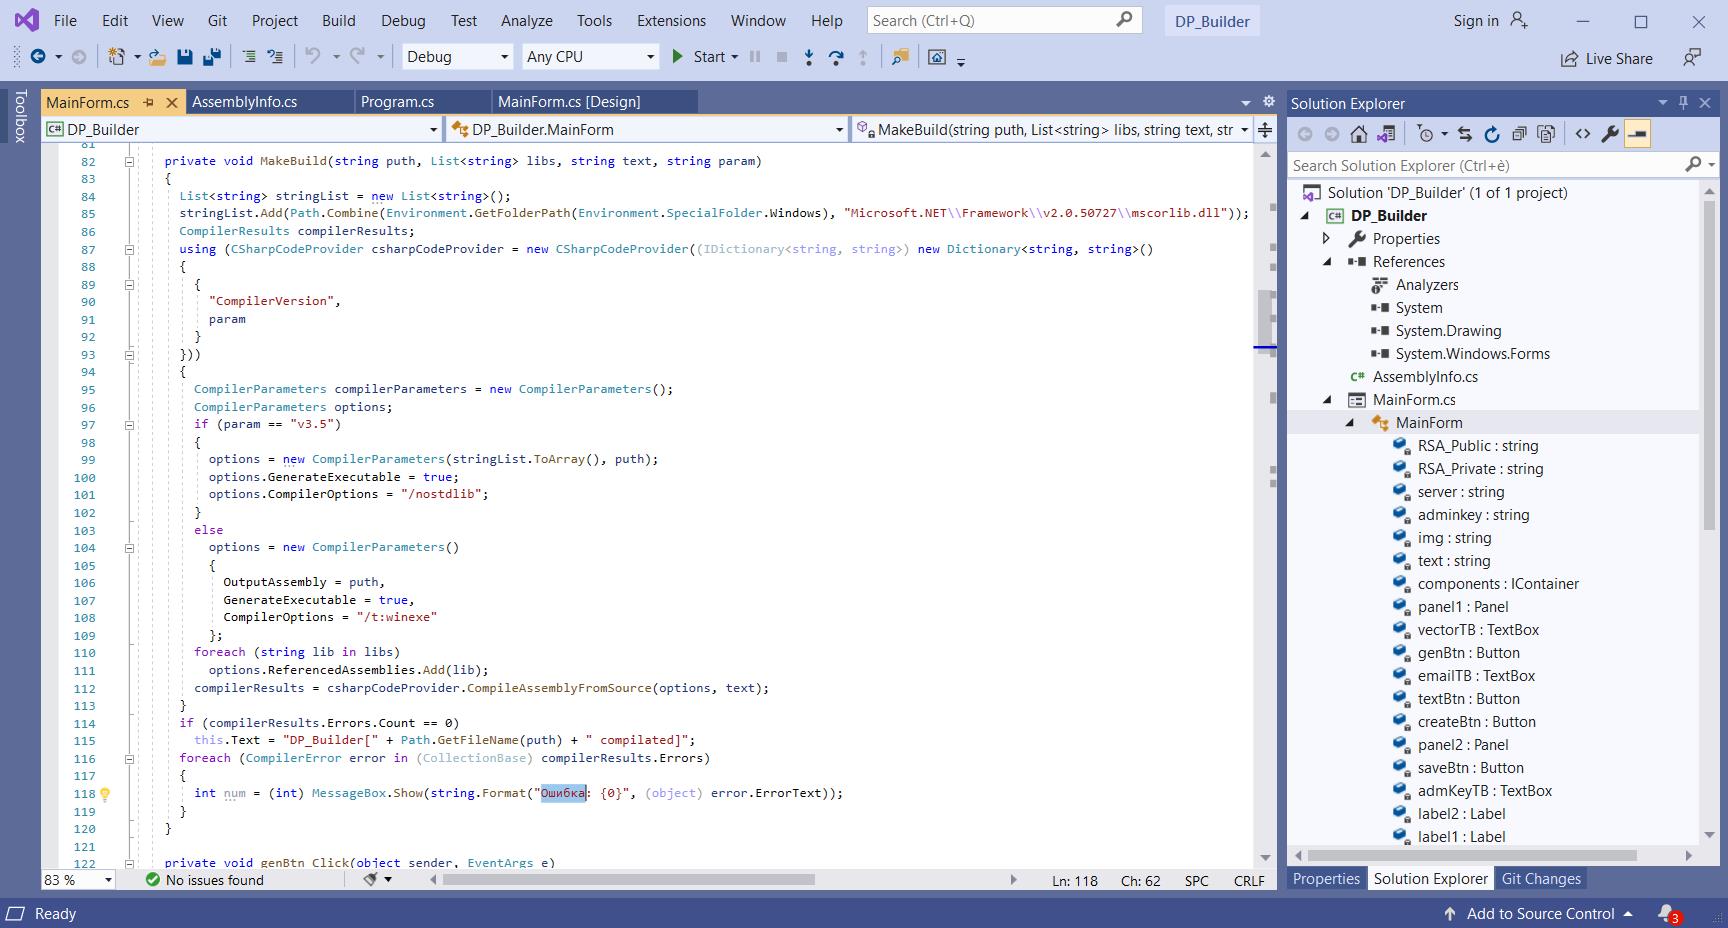
Come è fatto il codice di un Ransomware? Scopriamolo dal dataleak di Paradise.
Alle volte i criminali informatici non sono d'accordo, per questo non sono isolati casi come quello del quale vi parleremo...
Redazione RHC - 29 Giugno 2021
 Cybercrime
Linkedin: 700 milioni di record su RaidForums.
Secondo i ricercatori, una nuova collection con 700 milioni di record LinkedIn è apparso su un popolare forum di hacker....
Bajram Zeqiri - 29 Giugno 2021
 Cyber News
26.000 gli studenti senza posta e telefono alla JSD a causa di un ransomware.
I sistemi informatici e di comunicazione del Judson Independent School District sono rimasti paralizzati giovedì mentre lo staff si affrettava...
Redazione RHC - 29 Giugno 2021
 Cyberpolitica
Putin ha discusso con il Consiglio di Sicurezza sul tema della cybersecurity.
Il presidente russo Vladimir Putin ha tenuto un incontro operativo con i membri permanenti del Consiglio di sicurezza russo. Durante...
Pietro Melillo - 29 Giugno 2021
 Cyber News
Regno Unito: documenti top-secret trovati nella spazzatura.
Il grande Kevin Mitnick ha sempre detto che tantissime informazioni riservate si trovano all'interno della spazzatura. Secondo la BBC, la...
Redazione RHC - 29 Giugno 2021
 Cyber News
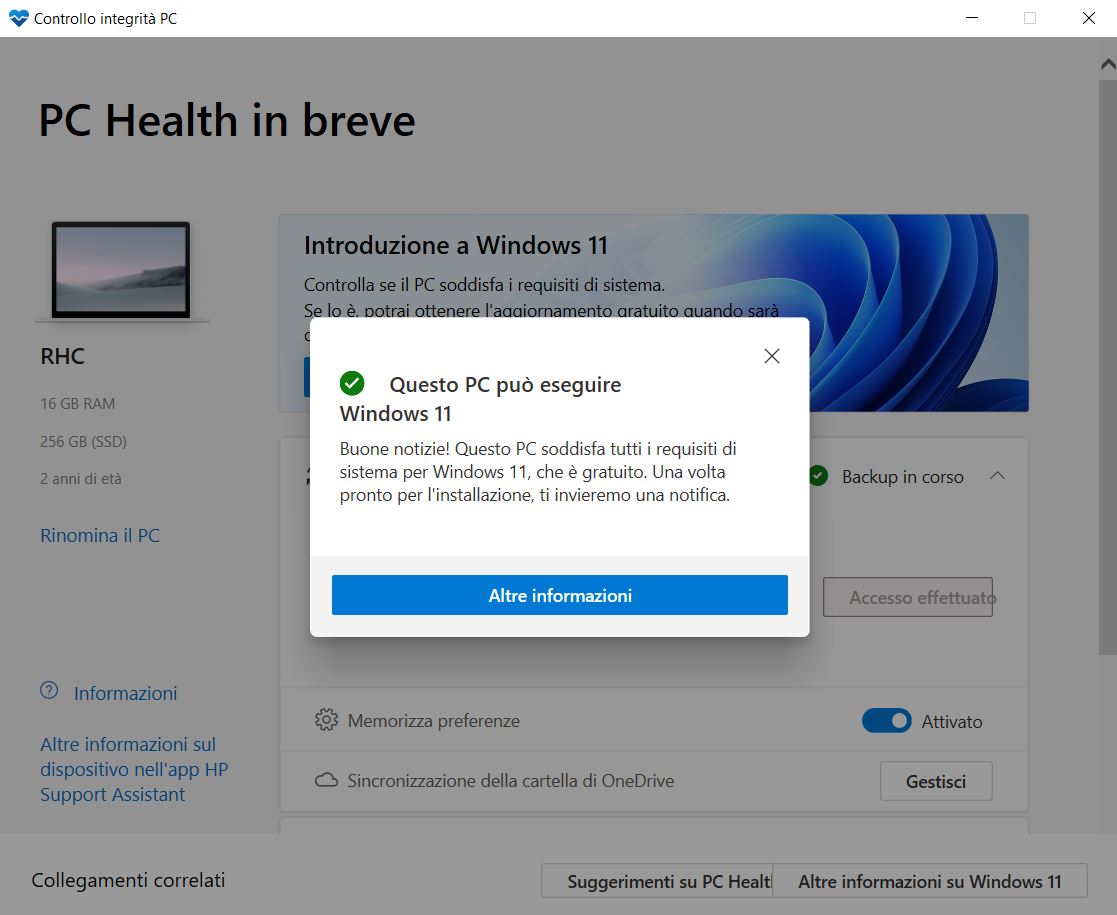
Windows 11: scopri i requisiti hardware necessari. Ora puoi verificarli con una App.
Microsoft ha chiarito i requisiti hardware di base di cui avrà bisogno un desktop o un laptop che avrà installato...
Redazione RHC - 28 Giugno 2021
 Cyber News
Microsoft colpita nuovamente dagli hacker di Nobellium.
Microsoft ha subito un'altra violazione del gruppo Nobellium, i presunti hacker russi noti per aver attaccato SolarWinds. La società ha...
Redazione RHC - 28 Giugno 2021
 Cyber News
Google rivoluzionerà la privacy? I primi strumenti open source di Crittografia Omomorfica.
Google ha rilasciato una serie di utilità di codifica che consentono operazioni di crittografia completamente Omomorfica (FHE) su dati crittografati....
Redazione RHC - 28 Giugno 2021
 Cyber News
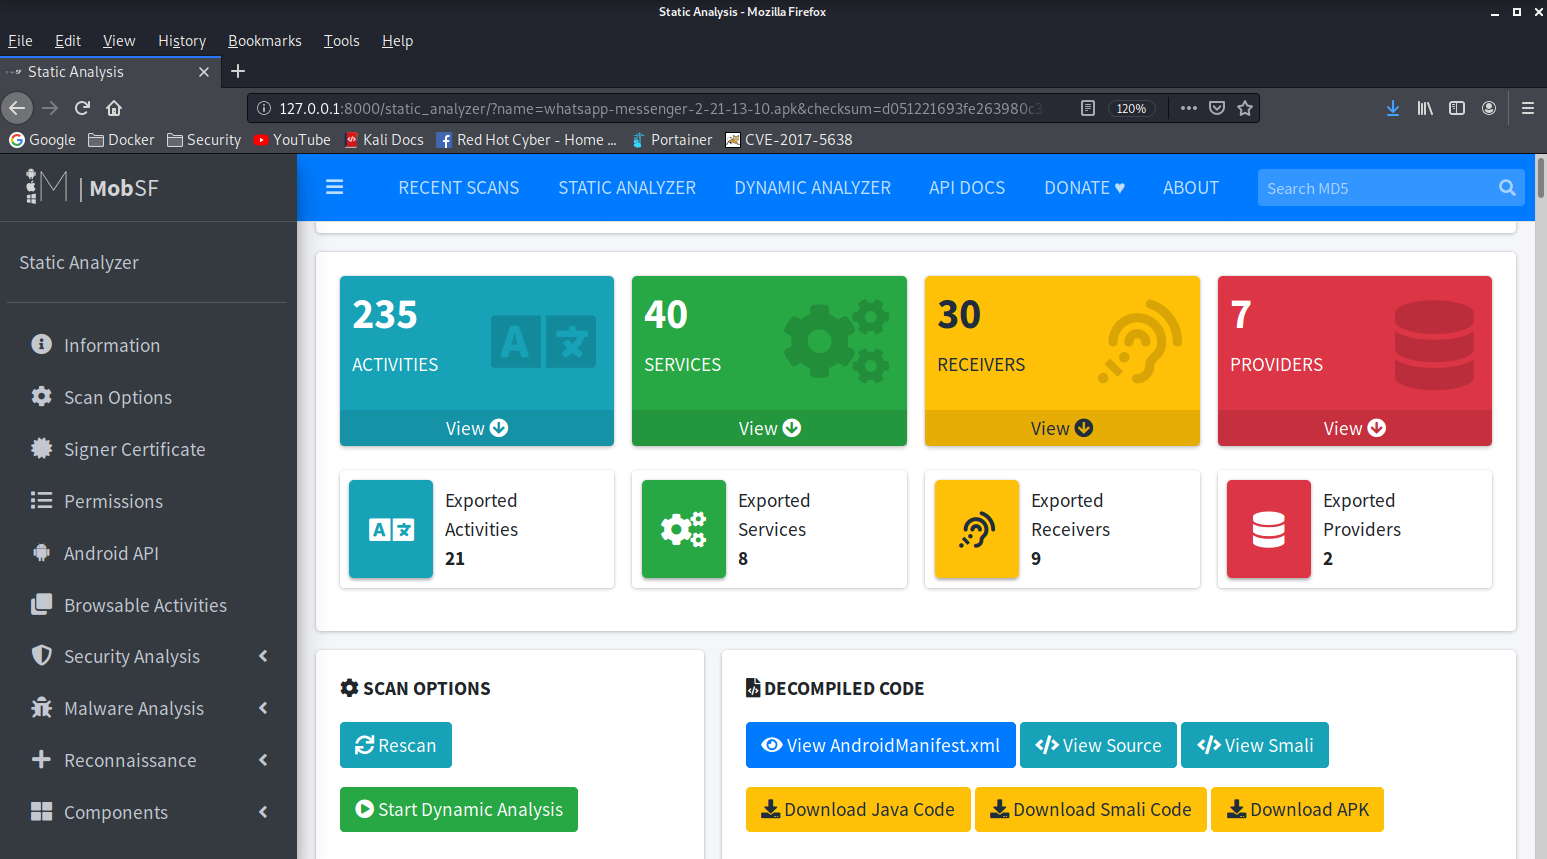
Programmi hacker: MobSF, Uno strumento di analisi delle APP mobile open source.
Articolo di: 3cl1ps3Data pubblicazione; 23/06/2021 Mobile Security Framework (MobSF) è un'applicazione completa e automatizzata (Android/iOS/Windows) per svolgere attività di penetration...
Redazione RHC - 28 Giugno 2021
 Cybercrime
Malware in reti Air Gap. Sempre una cosa seria.
Il numero di minacce informatiche progettate per utilizzare chiavette USB e altri dispositivi multimediali esterni come avvio di un attacco...
Marcello Filacchioni - 28 Giugno 2021
 Cyber News
l’80% delle librerie Open Source non vengono aggiornate e presenta almeno una vulnerabilità.
Si tratta di una minaccia latente ma molto reale su cui Veracode mette in guardia nel suo 11° rapporto "State...
Redazione RHC - 28 Giugno 2021
Numero di articoli trovati: 14668
MITRE SoT: la metodologia per il calcolo del rischio della supply chain
La sicurezza della supply chain è stata un forte "ronzio" dell'ultimo periodo, sulla scia di attacchi di alto profilo come Kaseya, SolarWinds e Log4j, ma ad oggi non esiste ancora...


L’Italia s’è desta? Purtroppo ancora no, ma deve farlo velocemente
Autore: Roberto VillaniData Pubblicazione: 25/05/2022 Ci fu un periodo in cui in Italia si pianificavano attività che avrebbero portato il nostro paese in una posizione di parità con le potenze...
Cl0p ritorna nell’arena. Grandi aziende prestate attenzione
Sembra che il gruppo Cl0p sia tornato. Lo riporta un nuovo rapporto del Gruppo NCC. I ricercatori hanno notato un forte aumento del numero delle vittime: da 1 vittima a marzo a...
VMware bypass dell’autenticazione. Analizziamo come si arriva al PoC di sfruttamento
VMware ha recentemente corretto una vulnerabilità critica di bypass dell'autenticazione nei propri prodotti VMware Workspace ONE Access, Identity Manager e vRealize Automation (CVE-2022-22972). Un attore malintenzionato con accesso all'interfaccia utente...
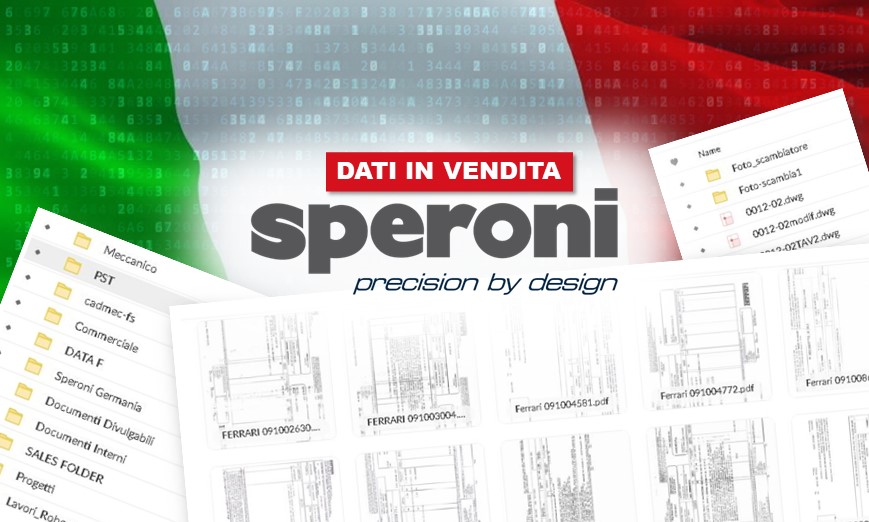
Everest rimette in vendita i dati di Ferrari, Lamborghini, Fiat Group, VAG e Brembo
Come avevamo riportato a Dicembre del 2021, la società italiana leader nel settore degli strumenti di misurazione Speroni S.p.a. era stata colpita dalla cybergang Everest. Intorno a Marzo del 2022,...
Baldoni e CVCN: gara per i finanziamenti ai privati per la creazione dei laboratori. Uno sguardo sul tema 0day
E' stata finalmente varata da qualche giorno la Strategia Nazionale di Cybersicurezza. Con un documento di 30 pagine vengono definite 82 misure da implementare entro il 2026 per rendere la...
VMware acquisita da Broadcom per 61 miliardi di dollari
Broadcom sta acquisendo VMware con un accordo cash and stock da 61 miliardi di dollari. Si tratta di una delle più grandi acquisizioni tecnologiche di sempre, dopo l'accordo da 67 miliardi di dollari...
Verizon 2022 report: il cybercrime ha un solo obiettivo, il denaro
Martedì 24 maggio, la società di telecomunicazioni Verizon ha pubblicato il suo rapporto annuale sulle indagini delle violazioni dei dati (DBIR). L'ultimo anno è stato "sbalorditivo" e "straordinario" in termini...
Svelati i dettagli del recupero di RuTube dopo un attacco informatico
Autore: Carlo M. Di PietroData Pubblicazione: 23/05/2022Il Ministero dello Sviluppo Digitale della Federazione Russa ha riferito che RuTube è ancora in fase di recupero dopo l’attacco informatico del 9 maggio...
HackerHood: attrarre i ragazzi all’etica hacker parte dalle prime superiori
Autore: Massimiliano BrolliData Pubblicazione: 26/05/2022 HackerHood, il progetto di hacker etici nato all'interno della Community di Red Hot Cyber, ha sempre sostenuto che per incentivare l'interesse attorno alle attività di...
