


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Hacking
 Innovazione
 Cybercrime
 Cyber Italia
Ultime news
 Cyber News
Hacktivismo: 29,5 ore di disservizio medio in attacchi DDoS ai sistemi Russi.
All'inizio di aprile 2022, Kaspersky Lab ha annunciato la durata record degli attacchi DDoS in Russia. Uno di questi attacchi...
Bajram Zeqiri - 2 Aprile 2022
 Cyber News
Wikipedia verrà multata dalla Russia per non aver rimosso materiale vietato
Roskomnadzor ha annunciato che avrebbe aperto un protocollo su un reato amministrativo e multato Wikipedia per "mancata rimozione di materiali socialmente significativi...
Redazione RHC - 2 Aprile 2022
 Cybercrime
LAPSUS$: sono i 2 ragazzi di 16 e 17 anni arrestati in UK?
Oggi, un ragazzo di 16 e un altro di 17 anni compariranno alla Highbury Corner Magistrates' Court della Gran Bretagna....
Pietro Melillo - 1 Aprile 2022
 Cyber Italia
L’italiana Prima Sole Components violata da Conti ransomware
Era qualche settimana che la famigerata cybergang Conti ransomware non proponeva all'interno del data leak site violazioni di aziende italiane....
Bajram Zeqiri - 1 Aprile 2022
 Cyber News
Microsoft e SAP ritornano in Russia, ma solo per Ospedali, scuole e servizi sociali
Sarebbe ora di fare tutti un passo indietro e comprendere dove questo conflitto ci potrà portare e che le sanzioni...
Redazione RHC - 1 Aprile 2022
 Cyber News
Apple e Meta hanno fornito informazioni sensibili a dei malintenzionati
Apple e Meta hanno condiviso i dati degli utenti con dei malintenzionati che si sono spacciati per le forze dell'ordine....
Redazione RHC - 1 Aprile 2022
 Vulnerabilità
Un bug di 3 anni sulle Wyze Cam, permetteva l’accesso a immagini e video archiviati.
Bitdefender ha rilevato delle vulnerabilità all'interno delle telecamere di sicurezza di Wyze Cam, dove si è scoperto che uno dei bug esisteva...
Agostino Pellegrino - 1 Aprile 2022
 Cybercrime
L’FBI è sulle tracce di LAPSUS$.
Come abbiamo visto, gli estorsionisti di dati di Lapsus$ sono tornati dalle vacanze di una settimana, e hanno pubblicato su...
Pietro Melillo - 1 Aprile 2022
 Cyberpolitica
NATO: difesa e offensiva cibernetica militare, energetica e intellettuale
Autore: Roberto Villani e Olivia TerragniData Pubblicazione: 31/03/2022 “Le minacce informatiche alla sicurezza dell'Alleanza sono complesse, distruttive e coercitive e...
Olivia Terragni - 1 Aprile 2022
 Cyber News
La Russia attacca la NATO nel cyberspazio. Stiamo con i piedi per terra.
Gli hacker russi hanno recentemente tentato di hackerare le reti della NATO e alcune forze armate nei paesi dell'Europa orientale,...
Redazione RHC - 31 Marzo 2022
 Cyber News
Spring4Shell e SpringShell. Un’altra RCE che fa paura
Una vulnerabilità nel popolare framework Spring per lo sviluppo di applicazioni Web Java espone potenzialmente molte applicazioni Web ad attacchi...
Redazione RHC - 31 Marzo 2022
 Cyber News
La Russia ha vietato l’uso di software straniero nelle infrastrutture critiche
Dal 1 gennaio 2025, il presidente Vladimir Putin della Federazione Russa, ha vietato alle agenzie governative e ad altri player...
Redazione RHC - 31 Marzo 2022
Numero di articoli trovati: 14637

Via TikTok dagli store ufficiali. E’ la richiesta ad Apple e Google di un senatore statunitense
Il senatore degli Stati Uniti del Colorado Michael Bennet ha scritto una lettera il 2 febbraio ai capi di Apple e Google chiedendo che TikTok fosse definitivamente bandito dagli app store ufficiali. Il...


Gli Stati Uniti e l’Unione Europea vareranno il primo accordo di AI
Gli Stati Uniti e l'Unione Europea hanno annunciato venerdì un accordo per accelerare e potenziare l'uso dell'intelligenza artificiale e poterla applicare per migliorare l'agricoltura, la sanità, la risposta alle emergenze,...
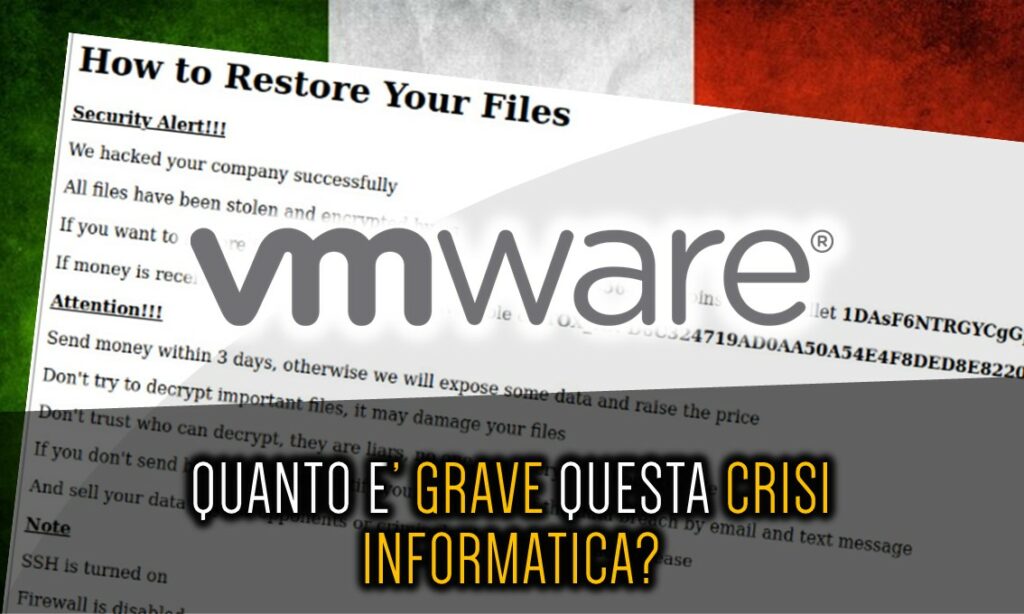
Attacco all’Italia: 2100 ESXi compromessi dei quali 20 italiani, tra questi UNINA. Riscatto di 2 bitcoin
Come abbiamo riportato poco fa, dei criminali informatici hanno avviato una scansione alla ricerca di VMware ESXi vulnerabili ad un bug di sicurezza noto come CVE-2021-21974. Anche l'Agenzia di Cybersicurezza...
Attacco ransomware su larga scala: ACN allerta differenti organizzazioni ad effettuare le mitigazioni
Poco fa abbiamo riportato di una grave falla di sicurezza viene sfruttata attivamente dai criminali informatici per da un attacco ransomware massivo ai danni dei server VMWare ESXi. L'Agenzia per...
Un massiccio attacco ransomware globale minaccia i server ESXi. Attenzione all’esposizione su internet!
I ricercatori di sicurezza stanno segnalando una esplosione di compromissioni degli hypervisor VMware ESXi con oltre 500 macchine colpite dal ransomware questo fine settimana, con gli attacchi che sfruttano la...
La società cinese Origin Quantum entra nella corsa al quantum computing e vende il suo primo computer commerciale
La Cina è ora il terzo paese al mondo ad aver costruito e consegnato computer quantistici dopo che il Canada e gli Stati Uniti hanno spedito i loro per la...
Incidente ad Acea: oggi il riavvio dei servizi. Scopriamo la richiesta di riscatto di BlackBasta
Come abbiamo riportato nella giornata di ieri, l’incidente ad ACEA si sta consumando e non sembra che sia di breve durata. Questa mattina alle 09:00 mentre pubblichiamo questo aggiornamento, il sito web...
La “macchina della verità” per i deepfake
I deepfakes sono video falsi di persone reali, generati da software di intelligenza artificiale per mano di persone che vogliono minarne la fiducia. Al giorno d'oggi, i deepfakes stanno diventando...
Attacco informatico all’italiana Tonoli. Tra 11gg la pubblicazione dei dati nelle underground
La famigerata banda ransomware Lockbit, colpisce un’altra organizzazione italiana. Oggi è il turno dell'azienda di trasporti Tonoli che si trova a combattere con il ransomware. LockBit 3.0 avvia il consueto “countdown”...
L’attacco informatico all’Acea non sarà breve: sito, APP e sistemi fuori servizio. Si pensa a ferie forzate del personale
L'attacco informatico che ha colpito le infrastrutture IT dell'Acea, sembra che non sia per nulla un attacco di poco conto e gli impatti sembrano non essere di breve durata. Alcune...
