


 News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Daixin si rifiuta di attaccare AirAsia: “Lascia che i nuovi rovistino dentro questa spazzatura”
AirAsia Group si impegna nella protezione della privacy dei suoi clienti in ogni modo possibile. Quello non è un contratto, intendiamoci, ma solo un'espressione del loro impegno. L'11 e il 12...


La nuova RCE su Windows è peggio di Eternalblue. Avremo un nuovo WannaCry?
Una ricercatrice di bug di sicurezza, ha recentemente scoperto una nuova RCE su Windows che ha il potenziale per rivaleggiare con EternalBlue. EternalBlue è il nome di un altro difetto...
Un imperatore piccolo piccolo
Ci risiamo: Elon Musk prende decisioni e fa scappare gli utenti da Twitter verso Mastodon. Sembrerebbe quasi che egli sia l’unico a non considerare discutibili quelle decisioni ma poco importa, tanto “il...
Presente e futuro della sicurezza informatica negli eventi sportivi
Negli ultimi anni le competizioni sportive sono state utilizzate dai criminali informatici come esca per truffare gli utenti, indipendentemente dallo sport in questione. Sebbene gli attacchi di phishing e spam...
NPM: Basta aggiungere un trattino e via con il malware!
Lo strumento CLI npm ha un meccanismo molto conveniente ed efficace per la protezione dai pacchetti vulnerabili: verifica automatica dei pacchetti durante l'installazione (utilizzando npm install), che può essere eseguita...
Agenzia delle entrate colpita da Lockbit? Tra un giorno la pubblicazione dei dati
La famigerata banda ransomware Lockbit 3.0, pochi minuti fa pubblica sul suo data leak site (DLS) un post dove rivendica un attacco all'agenzia delle entrate ed imposta un countdown per...

Il NIST annuncia l’obsolescenza dell’algoritmo crittografico SHA-1. Meglio tardi che mai
Il National Institute of Standards and Technology (NIST) degli Stati Uniti annuncia la deprecazione dell'algoritmo crittografico SHA-1 e raccomanda una transizione completa ai più sicuri SHA-2 e SHA-3 entro il 31 dicembre...
MuddyWater: il gruppo affiliato al ministero dell’intelligence e della sicurezza iraniano inizia a colpire
La società di sicurezza Deep Instinct ha affermato che il gruppo iraniano MuddyWater sta conducendo una campagna di phishing per installare lo strumento di amministrazione remota Syncro. Secondo il rapporto dei ricercatori,...
Veicoli militari a guida autonoma presto in Ucraina. Milrem Robotics consegnerà 14 UGV THeMIS
Il principale sviluppatore europeo di robotica e sistemi autonomi, Milrem Robotics, e la società di difesa tedesca Krauss-Maffei Wegmann (KMW) hanno firmato un contratto per la consegna di 14 veicoli...
Il Garante Privacy sanziona la Regione Lazio. 100.000 euro per controllo illecito dei metadati
"No al controllo dei metadati della posta elettronica dei dipendenti senza adeguate tutele per la riservatezza e in violazione delle norme che limitano il controllo a distanza dei lavoratori", questo...
Ultime news
 Cyber News
Possibili sanzioni per la Russa a seguito degli attacchi informatici in Ucraina.
Politico, citando alcuni membri del Senato, riferisce che la commissione per le relazioni estere del Senato degli Stati Uniti sta...
Redazione RHC - 12 Febbraio 2022
 Cyber News
Nessun telegiornale per il canale sloveno Pop TV, a causa di un attacco informatico.
Il canale televisivo più popolare della Slovenia, Pop TV, ha subito un attacco informatico, presumibilmente attraverso un ransomware. L'incidente ha...
Redazione RHC - 12 Febbraio 2022
 Cyber News
Trojan Source: un attacco supply chain invisibile.
Autore: Emanuele Buchicchio Data Pubblicazione: 07/02/2022 Illustrazione di Luigi Marchionni (https://www.lmarchionni.me/) L’articolo "Trojan source: Invisible Vulnerabilities", recentemente pubblicato da Nicholas...
Redazione RHC - 12 Febbraio 2022
 Cyber News
Apple corregge velocemente una RCE su molti dei suoi prodotti.
Apple ha rilasciato un aggiornamento di sicurezza che risolve una vulnerabilità zero-day nel motore WebKit. Il suo sfruttamento ha consentito...
Redazione RHC - 12 Febbraio 2022
 Cyber News
Trovati video di pedo-pornografia negli smartphone dei bambini di 9 anni.
Un fenomeno allarmante è stato denunciato dalla procura per i minori di Roma della regione Lazio che riporta che nell'ultimo...
Redazione RHC - 12 Febbraio 2022
 Hacking
Perché la divulgazione responsabile delle vulnerabilità è una cosa importante
Si parla spesso dell'approccio alla divulgazione responsabile delle vulnerabilità, ma come abbiamo già visto, molto spesso, tutto questo non avviene...
Massimiliano Brolli - 11 Febbraio 2022
 Cybercrime
La Germania vuole vederci chiaro sulle attività criminali su Telegram.
L'Ufficio federale di polizia criminale (Bundeskriminalamt, BKA) intende formare una task force per indagare sui crimini commessi utilizzando Telegram. “La...
Marcello Filacchioni - 11 Febbraio 2022
 Cybercrime
La Germania vuole vederci chiaro sulle attività criminali su Telegram.
L'Ufficio federale di polizia criminale (Bundeskriminalamt, BKA) intende formare una task force per indagare sui crimini commessi utilizzando Telegram. “La...
Marcello Filacchioni - 11 Febbraio 2022
 Cultura
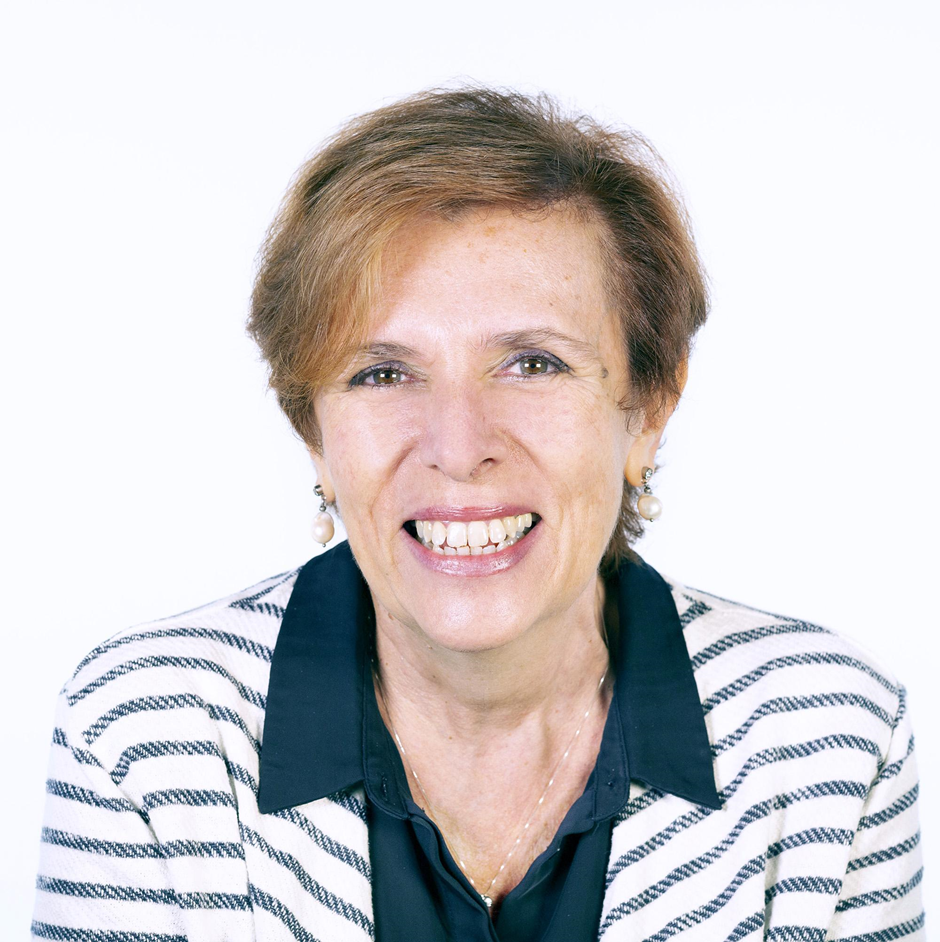
RHC Intervista Anna Vaccarelli, miglior informatica italiana
Autore: Massimiliano Brolli e Olivia Terragni Data Pubblicazione: 11/02/2022 Di recente RHC ha riportato una notizia relativa ad una onorificenza...
Olivia Terragni - 11 Febbraio 2022
 Cyber News
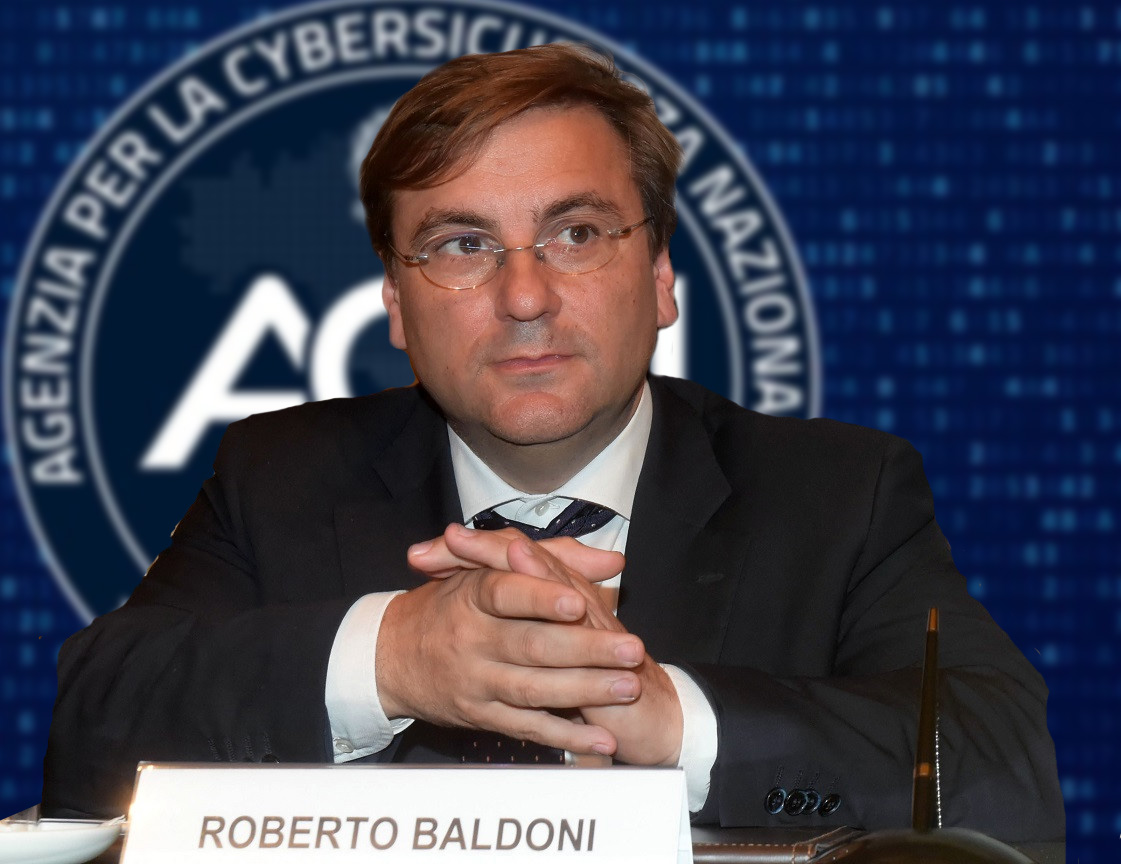
Baldoni: “puntiamo al rientro dei cervelli”. Ma quanto guadagna un ethical hacker all’estero?
Il cambio di rotta è finalmente tracciato, anche se ci vorrà tempo per apprezzare dei risultati concreti. Nel mentre, sia...
Redazione RHC - 10 Febbraio 2022
 Cybercrime
Continuano gli attacchi informatici ai terminal petroliferi. Colpite la SAE-invest e la Evos.
I terminal petroliferi europei continuano a subire attacchi informatici. In precedenza, avevamo riferito di attacchi alle compagnie petrolifere tedesche Oiltanking...
Pietro Melillo - 10 Febbraio 2022
 Cyber News
Meta fa dietro-front e non lascerà l’Europa. Tanto non ci aveva creduto nessuno.
Meta (ex Facebook) ha chiarito i suoi commenti nel suo rapporto annuale sulla "presunta" chiusura di Facebook e Instagram in...
Redazione RHC - 10 Febbraio 2022
Ricorrenze storiche dal mondo dell'informatica
Massimiliano Brolli - 15/07/2026
