


Un nuovo capitolo si aggiunge alla lista degli attacchi informatici contro grandi aziende: il threat actor “LaFouine” ha dichiarato di essere in possesso di un database Carrefour Francia e di averlo messo in vendita su un forum dedicato alle violazioni di dati. Se confermata, questa fuga di informazioni rappresenterebbe un disastro senza precedenti per l’azienda e i suoi clienti.
Questo accade dopo che un altra grande distribuzione è stata colpita da un attacco ransomware da parte di criminali informatici di Lynx che hanno preso di mira la Conad qualche giorno fa.

Al momento, non possiamo confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.
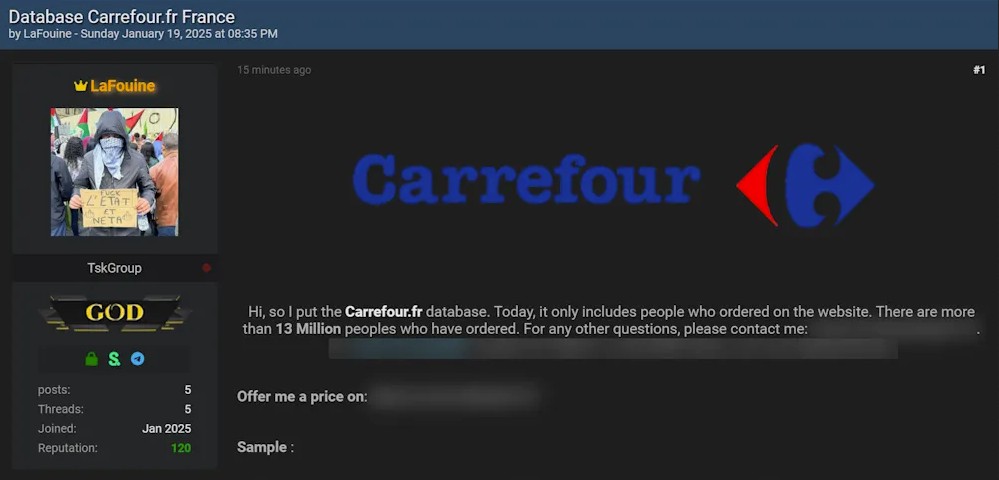
Secondo le informazioni fornite dall’attore malevolo, il presunto dataset comprende dati personali e sensibili di oltre 13 milioni di clienti che hanno effettuato ordini sul sito web di Carrefour. Tra i dettagli rubati spiccano:
Si tratterebbe, se confermato, di un vero tesoro per i cybercriminali, che potrebbero sfruttare questi dati per furti di identità, frodi finanziarie e campagne di phishing mirate.
Sebbene i dettagli tecnici del breach non siano stati ancora divulgati, le dinamiche suggeriscono alcune ipotesi sulle TTPs (Tactics, Techniques, Procedures) potenzialmente utilizzate:
Nonostante le ipotesi, una domanda cruciale resta: Carrefour ha sottovalutato i rischi di sicurezza?
Per limitare i danni e prevenire futuri incidenti, è necessario adottare azioni decisive.
Questo attacco dimostra ancora una volta come le grandi aziende siano bersagli ambiti per i cybercriminali. Tuttavia, non si tratta solo di una questione aziendale: ogni individuo coinvolto rischia conseguenze reali e tangibili.
La vicenda deve servire da monito per tutte le organizzazioni, grandi e piccole: investire in sicurezza informatica non è solo una scelta strategica, ma una responsabilità imprescindibile in un mondo digitale sempre più vulnerabile.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].