


Bitdefender ha trovato 35 app dannose nel Google Play Store che distribuivano annunci indesiderati, con un totale di oltre 2.000.000 di download.
I ricercatori affermano che tutte le app hanno seguito la classica tattica di attirare gli utenti fingendo di eseguire alcune funzioni specializzate, quindi cambiando il loro nome e icona dopo l’installazione, rendendole più difficili da trovare e rimuovere in seguito.

Di norma, il malware cambia l’icona in un ingranaggio e si rinomina Impostazioni (“Impostazioni”), ma a volte assomiglia alle applicazioni di sistema Motorola, Oppo e Samsung.
Dopo essersi infiltrate nel dispositivo della vittima, le applicazioni iniziano a visualizzare annunci intrusivi, abusando di WebView e generando così entrate pubblicitarie per i loro operatori. Inoltre, poiché queste app utilizzano il proprio framework di caricamento degli annunci, è probabile che ulteriori payload dannosi possano essere inviati al dispositivo compromesso.
Il malware rilevato utilizza diversi metodi di mascheramento, incluso il tentativo di ricevere gli aggiornamenti per mascherarsi in modo più affidabile sul dispositivo.
Inoltre, se la vittima trova Impostazioni sospette e le apre, viene avviata un’applicazione dannosa con una dimensione pari a 0 per nascondersi agli occhi umani.
Il malware apre quindi il menu delle impostazioni effettive per far pensare all’utente di eseguire una vera app.
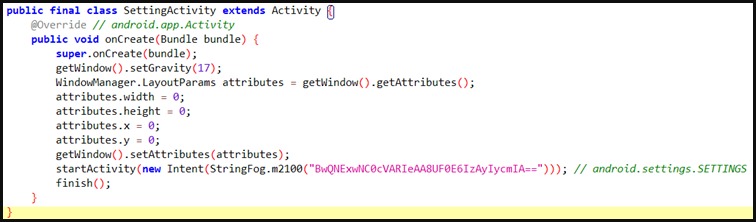
Gli analisti notano inoltre che il malware utilizza offuscamento e crittografia complessi per rendere difficile il reverse engineering e nascondere il payload principale in due file DEX crittografati.
Di seguito è possibile visualizzare l’elenco delle applicazioni dannose più popolari (oltre 100.000 download).
Allo stesso tempo, va detto che la maggior è già stata rimossa dallo store ufficiale di Google, ma sono ancora disponibili negli app store di terze parti, tra cui APKSOS, APKAIO, APKCombo, APKPure e APKsfull.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]