


L’analisi delle minacce legate alla campagna Konni mostra la crescente attività del gruppo Kimsuky, che utilizza vari metodi per attacchi furtivi. Il pericolo risiede nell’utilizzo di servizi cloud e FTP legittimi per infettare gradualmente i sistemi target, rendendo difficile il rilevamento di file dannosi. La campagna colpisce non solo i sistemi della Corea del Sud, ma anche le agenzie governative russe e altri obiettivi internazionali.
Utilizzando tecniche come spear-phishing e documenti dannosi (ad esempio file con estensione “.exe”, “.scr”, “.ppam”), gli aggressori mascherano i loro attacchi come richieste o documenti legittimi. In uno di questi attacchi, scoperto nel 2022, gli aggressori hanno utilizzato documenti falsi relativi alla politica estera, alle transazioni fiscali e finanziarie russe, confermando gli obiettivi più ampi della campagna.
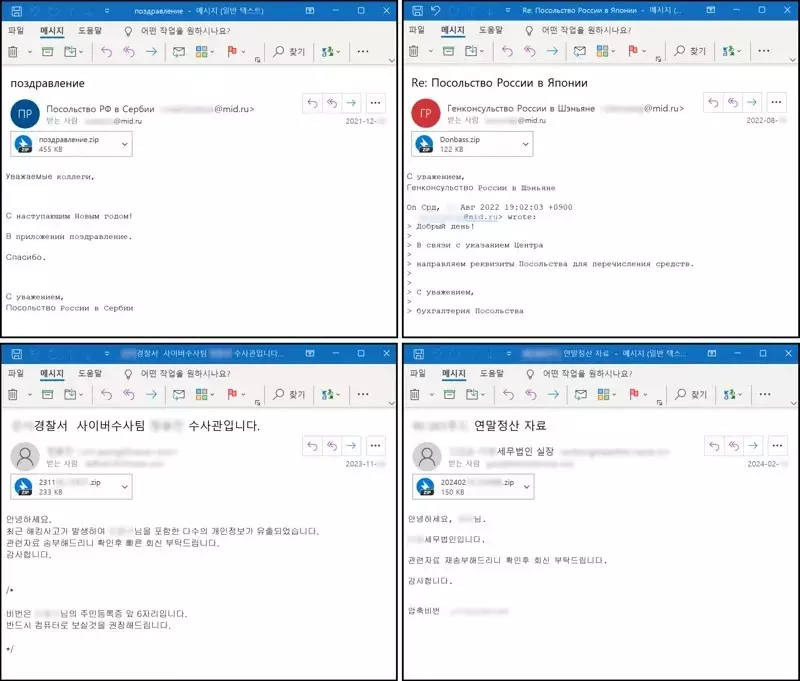

Per eseguire comandi di controllo remoto, gli aggressori utilizzano domini e servizi di hosting gratuiti, che rendono più semplice creare e nascondere server di comando e controllo (C2). Un elemento importante degli attacchi è la modifica e l’iniezione di malware attraverso la creazione di (RAT) utilizzando PowerShell e VBS, che poi eseguono comandi crittografati sui dispositivi compromessi.
I numerosi file scoperti durante l’analisi dimostrano la capacità del gruppo di adattarsi alle condizioni e di utilizzare metodi sofisticati per aggirare i sistemi di sicurezza tradizionali, compresi gli attacchi basati su file e senza file. I moderni sistemi di rilevamento e risposta degli endpoint (EDR) aiutano a identificare le minacce più rapidamente e a prevenirle nelle fasi iniziali, riducendo il rischio di violazioni dei dati su larga scala.
Negli ultimi anni, le campagne associate a Kimsuky hanno incluso non solo attacchi mirati contro agenzie governative, ma anche attacchi contro rappresentanti di operazioni di criptovaluta, indicando le motivazioni finanziarie del gruppo.
Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]