


La società rumena di antivirus Bitdefender ha rilasciato un decryptor gratuito per i file interessati dagli attacchi ransomware MegaCortex.
Ora tutti possono utilizzare il decryptor scaricandolo dal sito ufficiale. Per la prima volta, la famiglia di ransomware MegaCortex è stata rilevata nel 2019.

Ad esempio, l’FBI ha avvertito degli attacchi LockerGoga e MegaCortex al settore privato. Questi due malware perseguivano approssimativamente gli stessi obiettivi.
Gli esperti hanno evidenziato un fatto interessante: nelle reti aziendali in cui è stato trovato MegaCortex, hanno trovato anche Emotet e Qbot .
Gli operatori MegaCortex, tra l’altro, quasi fin dall’inizio hanno utilizzato la tattica della doppia estorsione: non solo hanno crittografato i file, ma hanno anche rubato dati interni delle aziende.
Di norma, hanno chiesto un decryptor da 20mila a 5,8 milioni di dollari. Con il supporto di Europol e dei ricercatori del progetto NoMoreRansom, gli specialisti di Bitdefender sono riusciti a creare un decryptor.
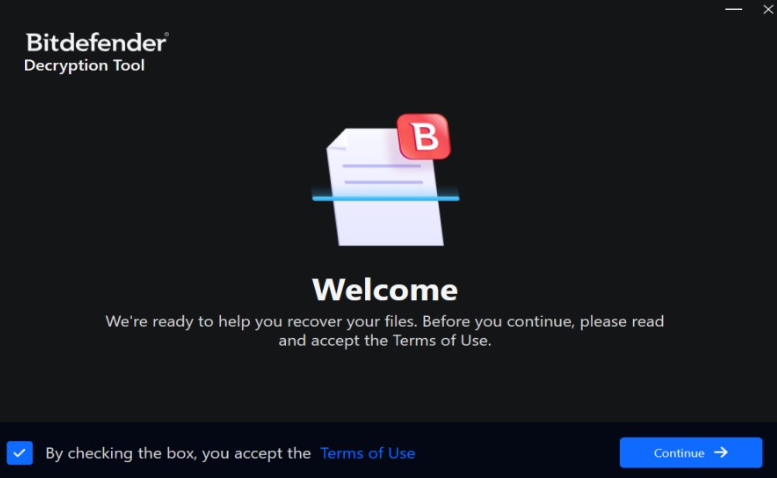
Può essere scaricato (EXE) come file eseguibile dal server dell’azienda rumena. Il decryptor ha una modalità “Scansione dell’intero sistema” che consente agli utenti di cercare file danneggiati in tutto il sistema. L’istruzione (PDF) consiglia vivamente di eseguire prima una copia di backup di tutti i file interessati e solo successivamente procedere con la decrittazione.
I log con il decryptor possono essere trovati in %temp%\BitdefenderLog.txt . Se sei vittima delle versioni 2-4 di MegaCortex, prima di eseguire il decryptor, devi assicurarti che sia presente il file “!!READ_ME!!!.TXT” o “!-!README!-!.RTF” nel sistema – una nota con i requisiti.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]