


Gli specialisti della società di sicurezza Aqua hanno scoperto una campagna su larga scala in cui gli aggressori utilizzano la policy Kubernetes Role Based Access Control (RBAC) per creare delle backdoor ed eseguire miner di criptovaluta.
Gli aggressori hanno anche distribuito DaemonSet per rubare risorse dai cluster Kubernetes presi di mira, affermano gli esperti. Sono stati trovati 60 cluster non protetti utilizzati dagli hacker.

La catena di attacchi, soprannominata “RBAC Buster”, è iniziata con un threat actors che ha ottenuto l’accesso iniziale tramite un server API configurato in modo errato, quindi ha verificato la presenza di miner concorrenti sul server compromesso e quindi ha utilizzato RBAC per stabilire la persistenza.
L’attaccante ha quindi creato:
Durante l’attacco, l’attaccante ha tentato di utilizzare le chiavi di accesso pubblico AWS come elemento per ottenere un punto d’appoggio nell’ambiente, rubare dati ed evadere dal cluster.
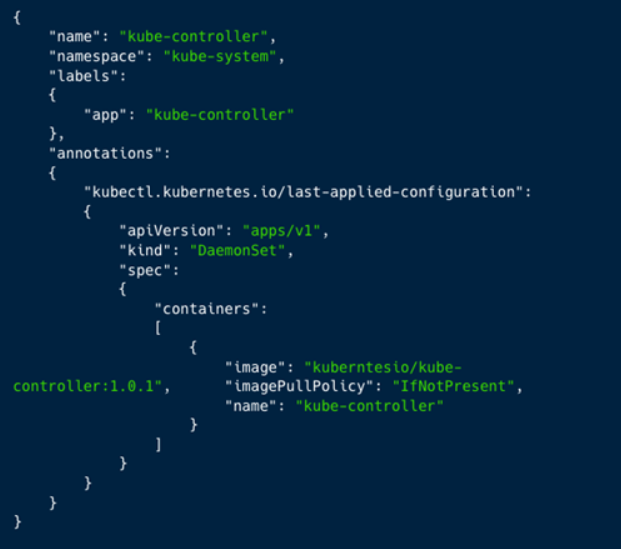
Nella fase finale dell’attacco, l’attaccante ha creato un DaemonSet per distribuire un’immagine del contenitore ospitata dal Docker (“kuberntesio/kube-controller:1.0.1”) a tutti i nodi. Il contenitore, che è stato scaricato 14.399 volte da quando è stato scaricato 5 mesi fa, contiene un cryptominer.
L’immagine del contenitore ‘kubernetesio/kube-controller’ è un esempio di Typesquatting che consente di impersonare un account ‘kubernetesio’ legittimo. L’immagine imita anche la popolare immagine del contenitore “kube-controller-manager”, che è un componente critico del piano di controllo che viene eseguito in un pod su ciascun nodo master ed è responsabile del rilevamento e della risposta ai guasti del nodo.
È interessante notare che alcune delle tattiche di attacco presentano somiglianze con un’altra campagna di cryptojacking che utilizzava DaemonSet per estrarre la criptovaluta Dero. Al momento non è chiaro se le due campagne siano correlate.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.