


Todd Beardsley, un ricercatore di Rapid7, ha scoperto lo scorso novembre che la soluzione di amministrazione web self-hosted di CloudPanel presentava diversi problemi di sicurezza, tra cui l’utilizzo della stessa chiave privata del certificato SSL in tutte le installazioni e la sovrascrittura involontaria delle regole del firewall con i valori predefiniti.
La società è stata informata delle vulnerabilità in modo tempestivo, ma finora è riuscita a risolverne solo una parte delle problematiche segnalate.

Il primo problema è legato all’inaffidabilità della procedura di installazione “curl to bash”, in quanto il codice viene caricato senza controllo di integrità. CloudPanel ha risolto rapidamente questo problema pubblicando un checksum crittograficamente sicuro dello script di installazione.
Il secondo problema è che lo script di installazione di CloudPanel reimposta le regole Uncomplicated Firewall (UFW) che esistevano in precedenza sul server ai valori predefiniti, il che introduce un set di regole molto più benigno. Inoltre, l’account superutente di CloudPanel non viene protetto dopo l’aggiornamento, consentendo a potenziali aggressori di impostare la propria password e assumere il pieno controllo del sistema.
Gli aggressori dovrebbero prima trovare nuove installazioni di CloudPanel per sfruttare questa vulnerabilità, ma ciò è stato possibile grazie a un terzo problema scoperto da Rapid7. La vulnerabilità è tracciata con l’identificatore CVE-2023-0391 ed è causata dall’uso di un certificato SSL statico in diverse installazioni CloudPanel, che consente agli aggressori di trovare rapidamente istanze CloudPanel vulnerabili tramite l’impronta digitale di questo stesso certificato.
Utilizzando lo strumento di scansione Internet di Shodan , Rapid7 ha rilevato 5843 server CloudPanel che utilizzavano il certificato di sicurezza predefinito. La maggior parte di questi server si trova negli Stati Uniti e in Germania.
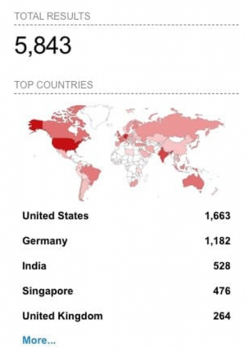
Risultati Shodan per i server CloudPanel vulnerabili
“Riunendo tutte le vulnerabilità identificate, un utente malintenzionato può scoprire e sfruttare nuove istanze di CloudPanel mentre vengono implementate”, ha spiegato il direttore della ricerca di Rapid7 nel suo rapporto.
CloudPanel è presente sui siti Web di fornitori di servizi cloud come AWS, Azure, GCP e Digital Ocean, pubblicizzando il suo prodotto come una soluzione facile da usare per amministrare i propri server Linux. Tuttavia, poiché non ci sono ancora correzioni per i problemi del firewall e del certificato SSL, si consiglia agli utenti di riconfigurare immediatamente il firewall subito dopo l’installazione di CloudPanel e di generare e installare i propri certificati SSL.
È probabile che non tutte le aziende possano far fronte a questo compito, soprattutto se non dispongono di personale competente nel campo dell’amministrazione del sistema.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].