


Autore: Eros Capobianco
Emotet il famoso cavallino galoppante torna in pista, questo è ciò che si evince al momento. Alcuni ricercatori del gruppo di ricerca Cryptolaemus tramite la nota piattaforma Twitter stanno segnalando la ripresa dello spam.

Dopo quella che potrebbe sembrare una breve pausa, le Epoch 4 ed Epoch 5 riprendono le campagne di diffusione del malware tramite nuovi file con estensione .xls .
Circa tre settimane fa i laboratori di VMWare avevano reso pubblico un report nel quale veniva analizzata la Cyber Kill Chain di Emotet e venivano illustrate alcune nuove funzionalità. Il malware si sarà aggiornato nuovamente?

Emotet è un malware scoperto per la prima volta nel 2014, inizialmente poteva essere configurato nella categoria Banking Trojan in quanto lo scopo principale dell’infezione era quello di recuperare dati bancari dalle macchine infette.
Nel 2018 l’aggiunta di molteplici nuove funzionalità portò Emotet a rientrare nella categoria Trojan-Dropper, avendo acquisito tramite le modifiche apportate, la capacità di installare altri malware a seguito della sua infezione.
L’espansione della minaccia aumento notevolmente, fino a che nel 2021 un’operazione internazionale coordinata contro il cyber crimine pose quella che sarebbe sembrata la fine del gruppo criminale che gestiva l’infrastruttura.
La storia di Emotet non finisce qui, infatti ritorna al galoppo agli inizi del 2022 e vengono avviate nuove campagne di spam, una delle quali inefficace a causa di un bug nel codice del malware.
Tra i nuovi potenziamenti che possiamo notare tra le versioni di Emotet prima della sua chiusura e oggi, ricordiamo principalmente un modulo incaricato dello spam e un modulo utilizzato per rubare gli account di thunderbird.
Tramite questi moduli aumenta la resilienza dell’infrastruttura, oltre che aumentare il potenziale di diffusione.
Inoltre come di consueto negli aggiornamenti ai malware possiamo notare un miglioramento nel camuffamento dei server di comando e controllo.

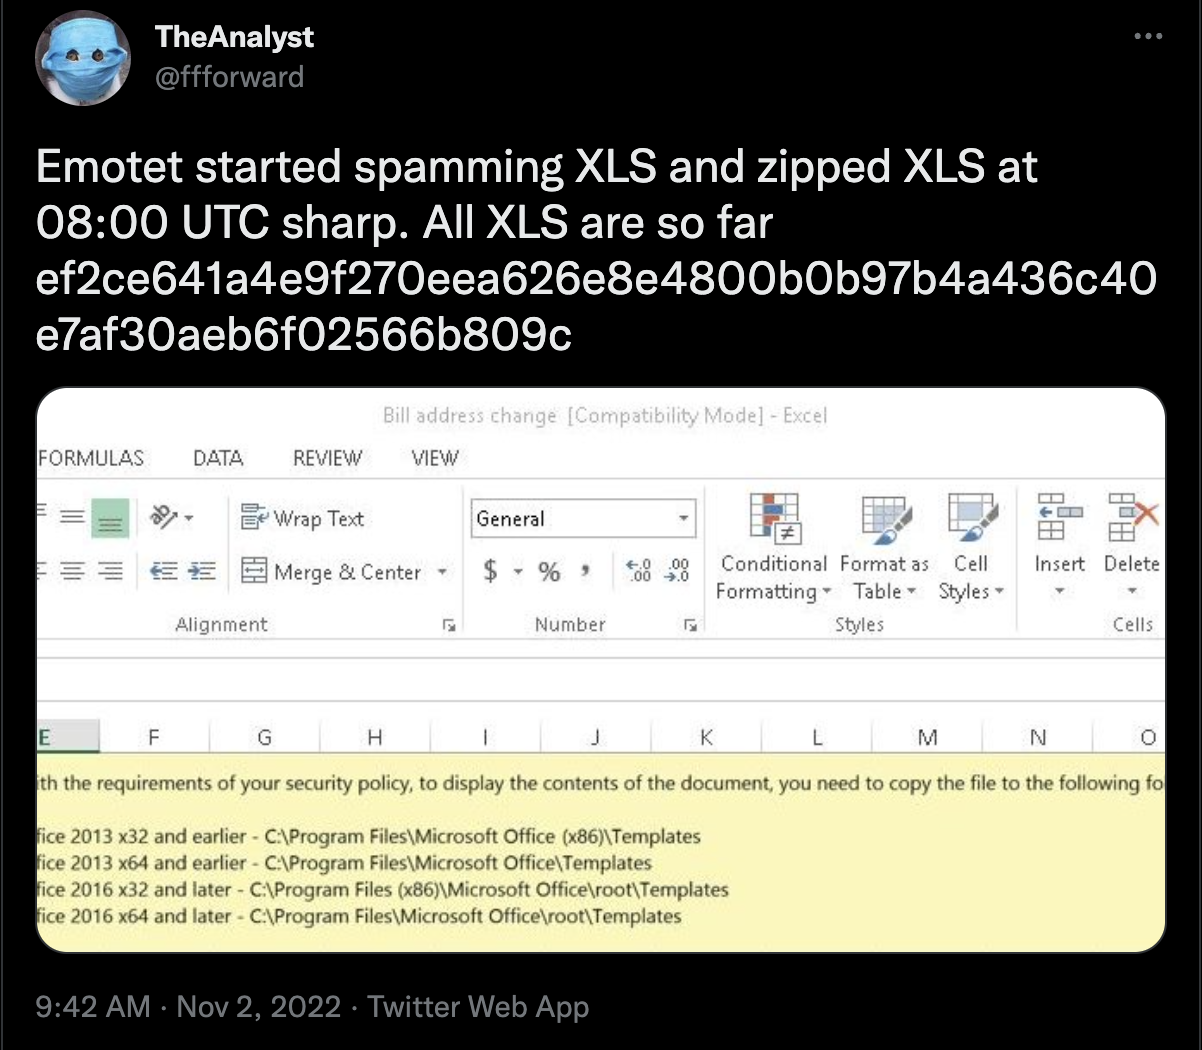
Secondo quanto affermato al 02 novembre 2022 dai ricercatori di Cryptolaemus sembrerebbe che le epoche 4 e 5 abbiamo ripreso la diffusione di file XLS e ZIP malevoli ed al momento della scrittura non sono state rilevate modifiche.
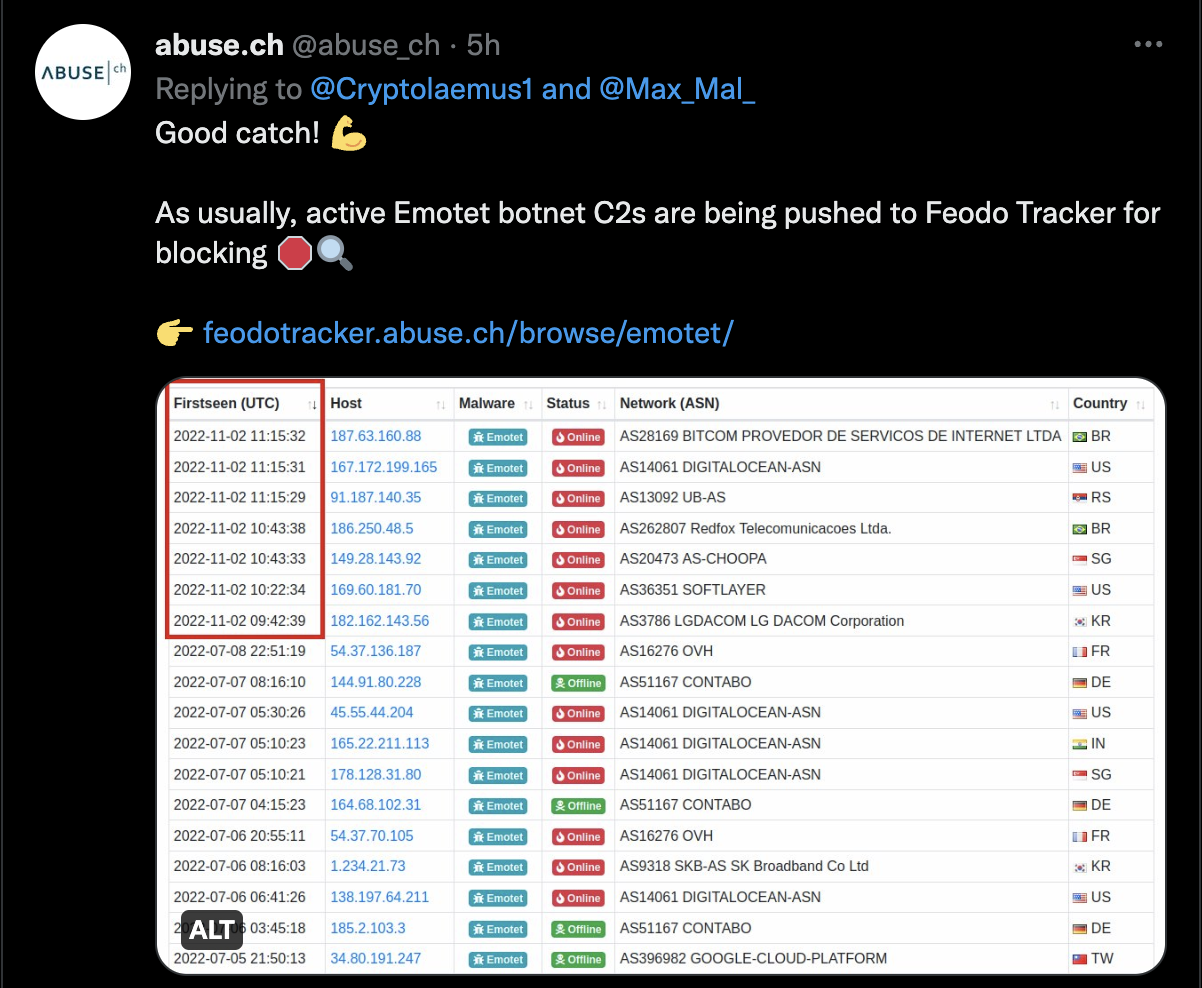
Inoltre abuse.ch comunica l’inserimento degli ip malevoli nella piattaforma Feodotracker utilizzata per tracciare gli indirizzi attribuibili a diverse minacce.
Secondo quanto riportato dal Cert-AgId ed alcuni utenti Twitter, la campagna sarebbe inoltre già arrivata in Italia, il grafico pubblicato da agid e di seguito riportato mostra come le campagne di Emotet siano presenti in Italia in ogni fase della sua espansione. Il che si rivela preoccupante e necessità di essere tenuto in considerazione cercando di prevenire l’infezione.

(Fonte: https://cert-agid.gov.it/news/emotet-e-tornato-in-italia/)
I consigli per evitare la minaccia sono gli stessi che già avevamo consigliato in passato qui.
Di seguito invece abbiamo raggruppato tutte le IOC finora scoperte riguardo la nuova campagna di Emotet. Ad esclusione di quelle già comunicate dal cert-agid che possono essere trovate al seguente link: Cert-Agid Emotet IOC
EPOCH 4
Hashes:
Urls:
EPOCH 5
Hashes:
Urls:
Unknown source (Epoch 4/5):
ips:
hashes:

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.