


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyber Italia
 Innovazione
 Cybercrime
 Vulnerabilità
 Diritti
Ultime news
 Vulnerabilità
Lazarus colpisce i ricercatori di sicurezza cinesi, con lo scopo di acquisire exploit.
Il gruppo di black hacker nordcoreani Lazarus (noto anche come Stardust Chollima) ha attaccato i ricercatori di sicurezza informatica cinesi,...
Manuel Roccon - 24 Novembre 2021
 Cyberpolitica
La Apple fa causa alla NSO group. FORCEDENTRY è il nuovo exploit.
Anche la Apple, dopo Facebook, fa causa a NSO group, a seguito dello scandalo dei mesi scorsi sullo spyware Pegasus....
Stefano Gazzella - 24 Novembre 2021
 Cyber News
GoDaddy subisce una violazione dei dati per 1,2 milioni di clienti.
Il registrar di domini e hosting GoDaddy degli Stati Uniti D'America, ha segnalato un hack e una violazione dei dati....
Redazione RHC - 24 Novembre 2021
 Vulnerabilità
Exploit PoC disponibile per la nuova vulnerabilità di Microsoft Exchange
È ora disponibile un exploit PoC per la vulnerabilità zero-day recentemente patchata nei server Microsoft Exchange. Si tratta della vulnerabilità...
Manuel Roccon - 23 Novembre 2021
 Cyber News
Una donna ingoia un AirPod accidentalmente; il dispositivo ha registrato l’audio nel suo stomaco.
Una donna di Boston ha realizzato un video su Tiktok affermando di aver ingoiato accidentalmente i suoi Apple AirPods e...
Redazione RHC - 23 Novembre 2021
 Vulnerabilità
Exploit 0-day sul bypass della patch di Windows: “l’ho per le taglie basse sui bug”
Spesso abbiamo parlato del bypass della patch relativamente alla ricerca dei bug, dove abbiamo anche parlato di Sandboxescaper (all'epoca incubo...
Manuel Roccon - 23 Novembre 2021
 Cyberpolitica
Opa su TIM da Kkr: aumentiamo l’attenzione sulle infiltrazioni straniere.
Autore: Roberto Villani Data Pubblicazione: 23/11/2021 Sono giornate calde quelle che in questi giorni si vivono a Roma e non...
Roberto Villani - 23 Novembre 2021
 Cyberpolitica
Conti ha guadagnato almeno 25,5 milioni di dollari da luglio 2021.
Gli esperti della società svizzera di sicurezza informatica Prodaft hanno calcolato che negli ultimi cinque mesi gli operatori di ransomware...
Pietro Melillo - 23 Novembre 2021
 Cyber News
La Germania passa a Linux. LiMux e LibreOffice entro il 2026.
Le autorità della regione tedesca dello Schleswig-Holstein migreranno le agenzie governative dal software per ufficio Microsoft Office al pacchetto gratuito...
Redazione RHC - 23 Novembre 2021
 Cybercrime
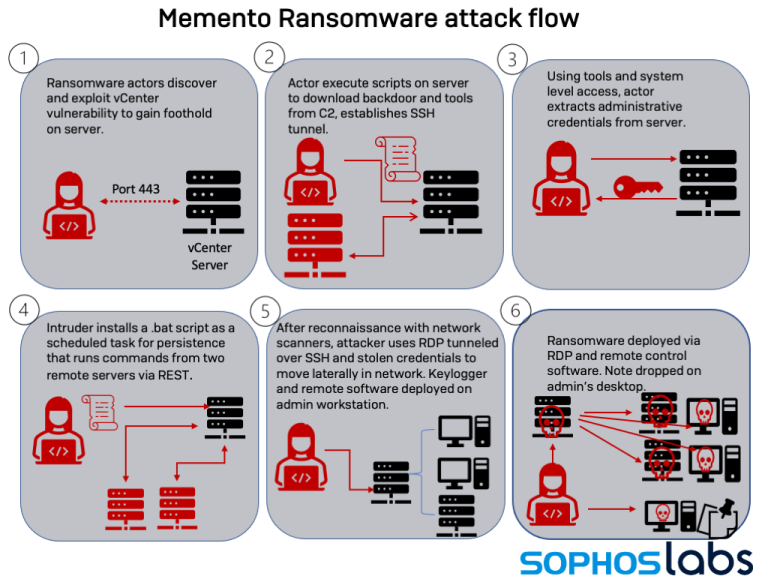
Memento ransomware. Se non riesce a cifrare, comprime i dati in un RAR con password.
L'evoluzione della minaccia ransomware non ci da tregua. Se da un lato le cyber gang vengono perseguite dagli accordi internazionali...
Pietro Melillo - 23 Novembre 2021
 Cybercrime
L’italiana MECFOND colpita da LockBit 2.0.
Un'altra azienda italiana colpita da un ransomware. Si tratta della MECFOND di Napoli, colpita dal ransomware LockBit 2.0, una azienda...
Pietro Melillo - 22 Novembre 2021
 Cyber News
La rete Tor si sta saturando. Adotta un bridge server!
Il browser Tor, probabilmente il miglior browser Internet per la protezione della privacy disponibile per la maggior parte delle persone,...
Redazione RHC - 22 Novembre 2021
Numero di articoli trovati: 14905
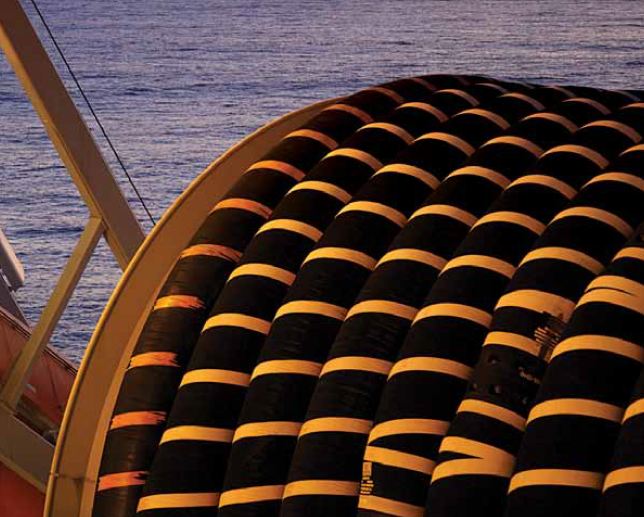
Il danno a due cavi sottomarini, lascia le isole Shetland senza Internet
Le isole Shetland, che ospitano circa 22.000 persone, hanno perso completamente l'accesso a Internet e alla rete fissa la scorsa notte a causa dei danni ai cavi sottomarini che collegano...


Password Cracking: otto GeForce RTX 4090 decifrano una password a 8 cifre in 48 minuti
La GeForce RTX 4090 è stata una manna per gli hacker: un rack di otto schede grafiche può decifrare una password di otto cifre in meno di un'ora. Lo ha...
Iscriviti all’evento gratuito “Cybersecurity Outlook” di Generalfinance del 26 Ottobre a Verona
Post Sponsorizzato GENERALFINANCE, è una azienda Italiana che opera nel settore finanziario dal 1982, nelle sedi di Biella e Milano e ha programmato un evento gratuito sulla Cybersecurity che si...
Il cybercrime utilizza avvocati e agenti immobiliari per effettuare frodi telematiche
L'Internet Crime Complaint Center (IC3) ha rivelato una truffa BEC (Business Email Compromise) che ha colpito i clienti di oltre 50 società immobiliari nel 2021. Gli aggressori hanno violato gli...
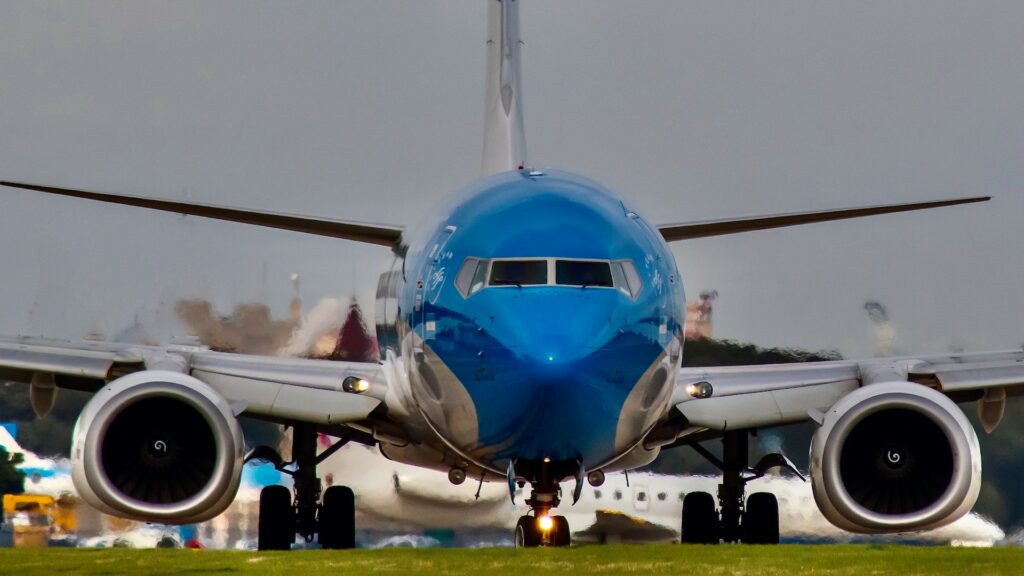
Electronic War: una fonte sconosciuta di segnale GPS ha fatto cambiare rotta agli aerei statunitensi
La Federal Aviation Administration sta indagando sulla causa della misteriosa interferenza GPS che negli ultimi giorni ha fatto chiudere una pista dell'aeroporto internazionale di Dallas/Fort Worth e costretto i controllori...
Polizia Postale e Feralpi Siderurgica insieme per il contrasto ai crimini informatici sui sistemi informativi “sensibili”
Sottoscritto il Protocollo d’intesa per la prevenzione e il contrasto dei crimini informatici sui sistemi informativi “sensibili” tra la Polizia Postale e delle Comunicazioni per la Lombardia e Feralpi Siderurgica...
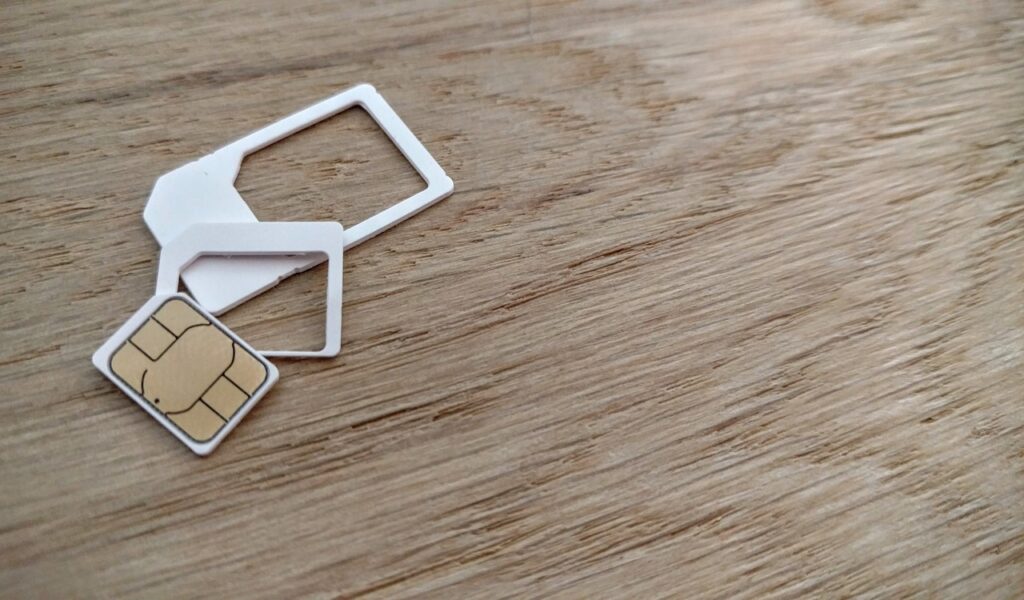
I conti prepagati dei clienti Verizon sono stati dirottati dai truffatori attraverso il SIM swap
Verizon ha notificato ad alcuni clienti prepagati che i loro account sono stati compromessi e che i loro numeri di telefono sono stati potenzialmente dirottati dai truffatori tramite scambi di...
Data breach e comunicazione agli interessati: le best practices
Autore: Stefano Gazzella Dopo aver elencato alcuni degli errori più comuni relativi alle comunicazioni di data breach dirette agli interessati, è bene esplorare alcune buone pratiche da seguire perché ogni...
Cloudflare: un attacco DDoS da 2,5 Tbps è stato sferrato contro un server Minecraft
Cloudflare ha riferito che uno dei più grandi server Minecraft, Wynncraft, ha recentemente subito un attacco DDoS da record che ha raggiunto il picco di 2,5 Tbps. Gli esperti affermano che è...
Dopo log4shell ecco Text4shell: la nuova falla critica di Apache Commons Text
Una nuova vulnerabilità critica CVE-2022-42889 alias Text4shell, simile ai vecchi Spring4shell e log4shell, è stata originariamente segnalata da Alvaro Muñoz sulla popolare libreria Apache Commons Text. Si tratta di una vulnerabilità classificata con gravità critica 9,8 ed è sempre un'esecuzione di codice in...
