News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
L’italiana Cilento Spa colpita dal ransowmare LockBit.
Altra vittima italiana per la cyber-gang d'élite LockBit 2.0. Si tratta dell'azienda di latticini Cilento Spa, che oggi viene pubblicata sul DLS (data leak site) dell'organizzazione criminale informatica. Al momento...


Israele sotto attacco da Moses Staff: tra hacktivism e possibili sponsorizzazioni.
Autore: Davide SantoroData Pubblicazione: 06/11/2021 Moses Staff è un gruppo comparso recentemente che, a differenza dei gruppi di cui siamo abituati a parlare dediti al ransomware ed all’esfiltrazione di dati...
Gli USA ora fanno sul serio: “se vieni da noi, verremo per te”.
Il vice procuratore generale degli Stati Uniti D'America Lisa Monaco ha affermato che gli Stati Uniti dovrebbero aspettarsi una repressione degli attacchi ransomware e della criminalità informatica, mentre il Dipartimento...
Online 1,8 TB di filmati degli elicotteri di sorveglianza della polizia di Dallas.
L'utilizzo dei droni di sorveglianza da parte delle forze dell'ordine è proliferato negli Stati Uniti negli ultimi anni, scatenando il contraccolpo dei difensori della privacy. Ma i filmati di sorveglianza...
L’appaltatore della difesa statunitense Electronic Warfare è stato violato.
L'appaltatore della difesa statunitense Electronic Warfare Associates (EWA) ha rivelato una violazione dei dati dopo che gli autori delle minacce hanno violato il loro sistema di posta elettronica e rubato...
L’altro Unix: la storia di FreeBSD
Spesso abbiamo parlato di Linux e del mondo opensource, di Windows e del software proprietario e dei sistemi operativi in generale. Ma partendo dal seme di Unix di Ken Thompson,...
Hacker girl: Bianca Lewis, a 13 anni viola il sito elettorale della Florida.
Bianca Lewis, era una ragazza a cui piaceva giocare con le bambole, le Barbie e i videogiochi, la scherma e il canto. Tuttavia, era anche appassionata di innovazione e tecnologia...
Attacco informatico allo stato italiano: il silenzio è assordante.
Nell'ultimo periodo abbiamo assistito ad una escalation di attacchi informatici alle infrastrutture della pubblica amministrazione. Regione Lazio, l'ospedale San Giovanni Addolorata, ASL Roma 3 e il comune di Perugia, Sono...
Moses Staff dichiara guerra ad Israele. Colpite 3 aziende tecnologiche.
Dopo la pubblicazione dei dettagli su Telegram dei militari israeliani, il gruppo Moses Staff, ha riferito di ulteriori attacchi informatici riusciti contro tre società di ingegneria israeliane. Infatti, l'attacco è...
Il comune di Bologna assumerà degli hacker etici?
Buone notizie dal Comune di Bologna. Il comune sembra essere in procinto di assumere a tempo indeterminato (così si legge sul quotidiano il corriere della sera), dei tecnici "per garantire...
Ultime news
 Cyber News
App Immuni: la sperimentazione parte dal Veneto e non sarà obbligatoria.
Mentre l'App #immuni sta per essere analizzata dal #Copasir (Comitato parlamentare per la #sicurezza della #Repubblica), parallelamente sono in corso...
Redazione RHC - 21 Aprile 2020
 Cyber News
Fase2: databreach su App Olandese per il contrasto al coronavirus
Proprio in questi giorni, una delle applicazioni del governo #olandese, #Covid19Alert!, ha subito un #databreach, cioè una esposizione di dati...
Redazione RHC - 20 Aprile 2020
 Cyber News
Avvio delle attività CSIRT Italia
A partire dal prossimo 6 maggio il CERT-PA e il #CERT #Nazionale, strutture che sino ad oggi hanno rispettivamente supportato...
Redazione RHC - 20 Aprile 2020
 Cyber News
Il servizio sanitario inglese in contrapposizione con Apple e Google per il tracciamento del coronav
L'#NHS (Il servizio sanitario nazionale inglese) è in contrapposizione con #Apple e #Google dopo che le due società tecnologiche si...
Redazione RHC - 20 Aprile 2020
Cyber News
Se non scarichi Immuni, probabilmente resterai a casa
Immuni, l’APP Mobile che il governo sta predisponendo per il #tracciamento dei contagi da #Coronavirus, resterà volontaria, ma chi sceglierà...
Redazione RHC - 20 Aprile 2020
 Cyber News
Privacy e Trasparenza
Buon inizio settimana a tutti!#redhotcyber #quotes #privacy
Redazione RHC - 20 Aprile 2020
 Cyber News
App Immuni, nel mirino di Copasir.
Mercoledì si riunisce il comitato parlamentare per la sicurezza della #Repubblica, “per discutere alcune importanti questioni”.All'ordine del giorno anche la...
Redazione RHC - 19 Aprile 2020
 Cyber News
Aziende e scienziati sul coronavirus sotto attacco per furti di proprietà intellettuale.
I National State Actors stanno eseguito operazioni di cyber spionaggio contro #organizzazioni di #ricerca medica, startup farmaceutiche e vaccinali che...
Redazione RHC - 19 Aprile 2020
Cyber News
La sicurezza Adattiva e l’idea della resilienza dei modelli biologici.
L'ambiente #DevOps è cambiato rapidamente e la #sicurezza adattiva è diventata una risposta ampiamente utilizzata. Lo scopo principale della sicurezza...
Redazione RHC - 19 Aprile 2020
 Cyber News
Dal peluche al databreach, il passo è breve.
Di recente un #hacker ha fatto trapelare nomi #utente e #password di quasi 23 milioni di giocatori di #WebkinzWorld ,...
Redazione RHC - 19 Aprile 2020
 Cyber News
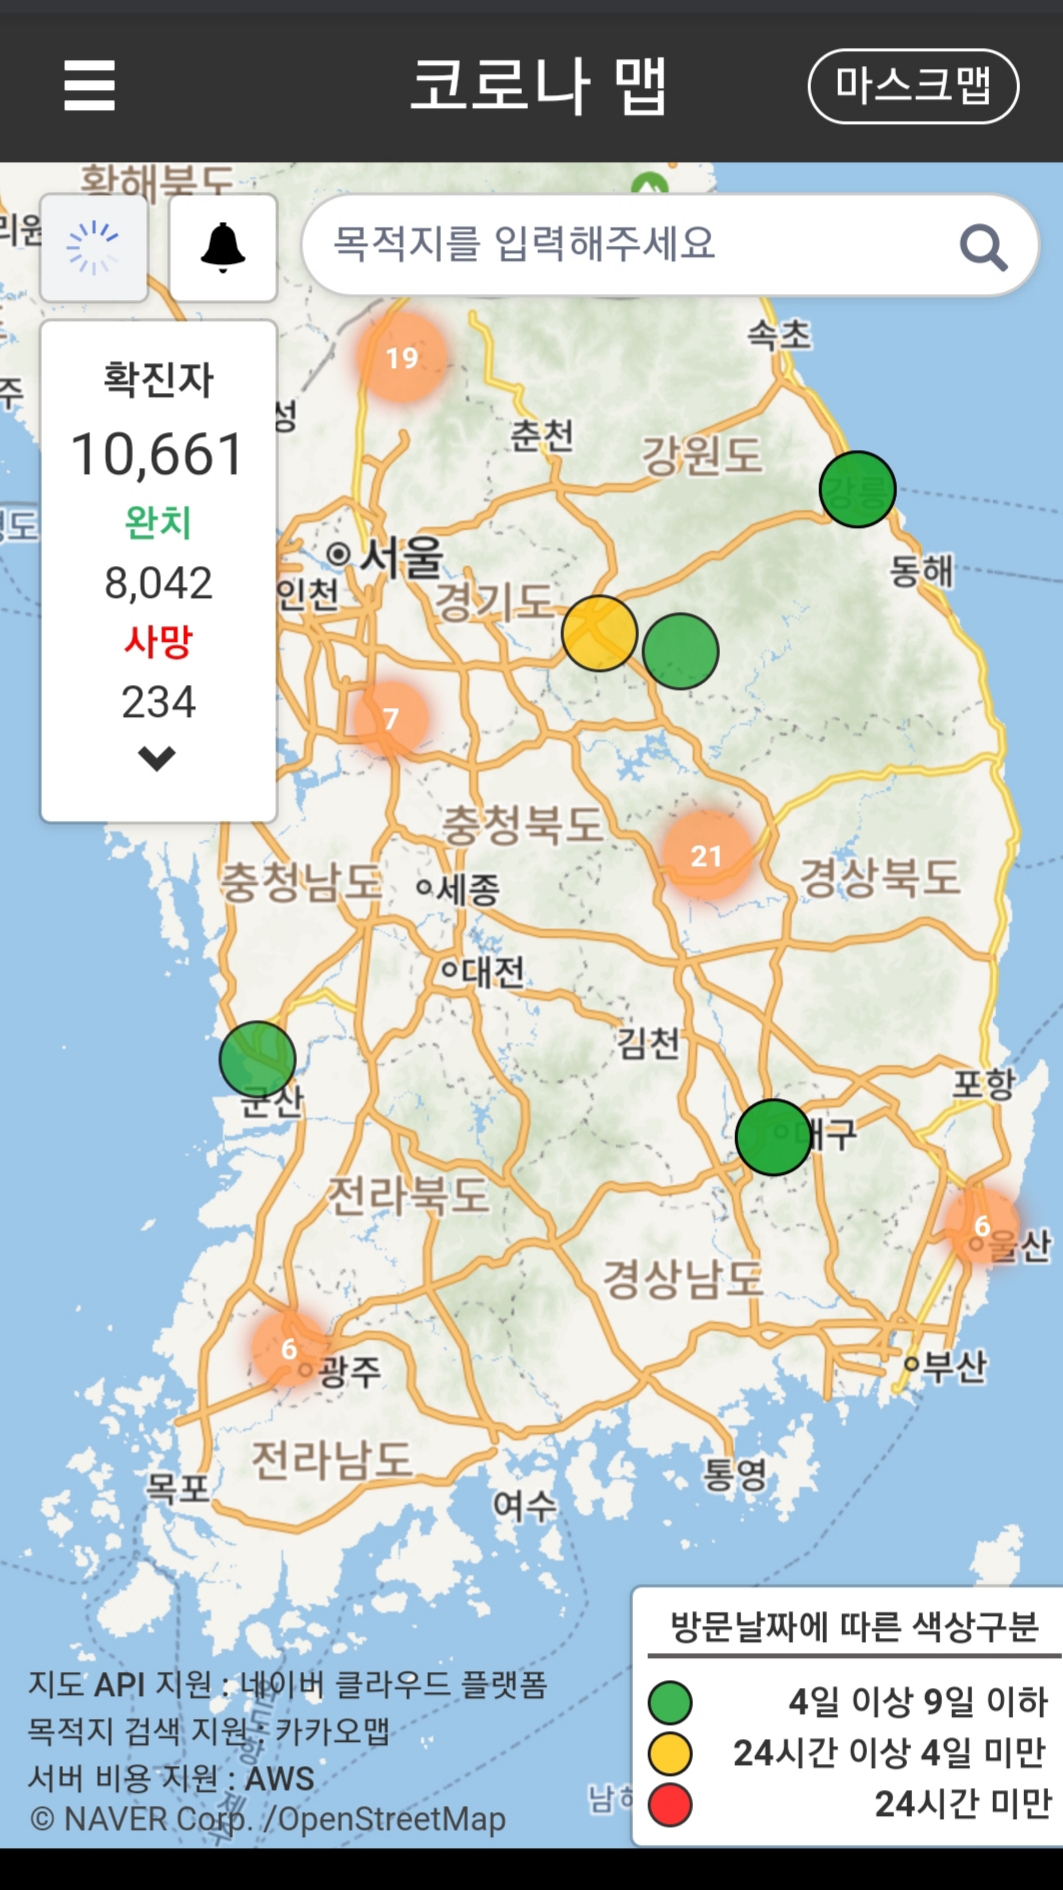
Differenze tra Immuni e le APP del modello Corea.
Molti governi in questo periodo stanno #sviluppando sistemi per limitare il contagio, e anche litalia sta producendo la #APP #Immuni,...
Redazione RHC - 19 Aprile 2020
 Cyber News
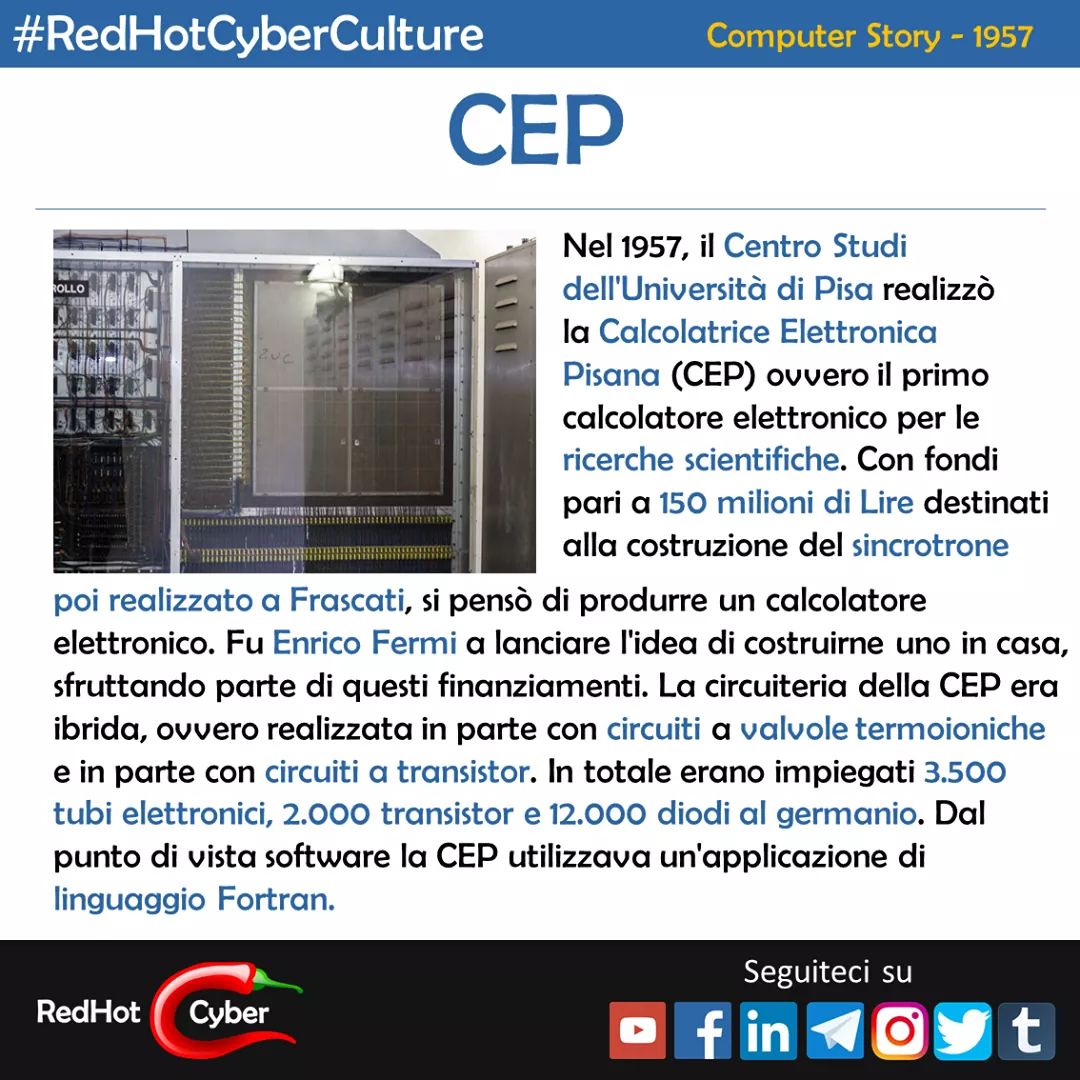
Per la serie computerstory, oggi parliamo di un gioiello italiano, la CEP.
All'inizio del 1954 le province di Pisa, Lucca e Livorno misero a disposizione la somma di 150 milioni di lire...
Bajram Zeqiri - 19 Aprile 2020