News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Bowser pagherà a Nintendo 4,5 milioni di dollari.
Sembra una barzelletta, non è vero? Vi ricordate il il noto hacker che ha condotto molteplici violazioni sul copyright alla Nintendo si chiama Gary Bowser del quale avevamo parlato ad...


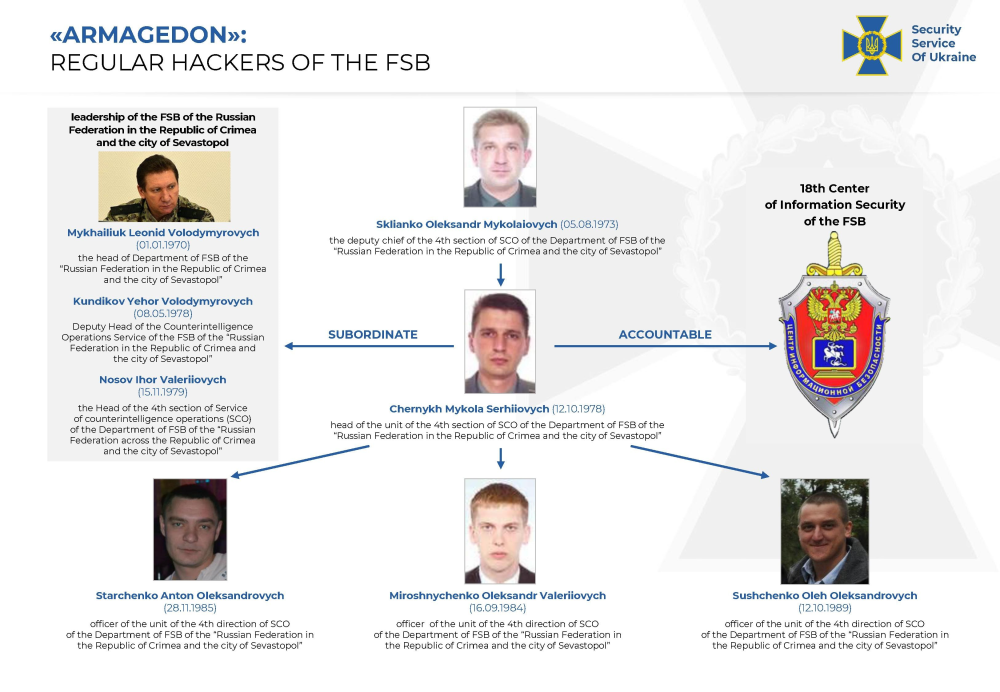
Scoperti gli hacker di Gamaredon, collegati con la FSB russa.
Il Servizio di sicurezza ucraino (SSU) ha rivelato ieri le vere identità di cinque membri del gruppo di spionaggio informatico Gamaredon, collegando i suoi membri al ramo di Crimea del...
Una chiave SSH codificata in Cisco Policy consente l’accesso root.
Cisco Systems ha rilasciato aggiornamenti di sicurezza per affrontare le vulnerabilità in più prodotti Cisco che potrebbero essere sfruttate da un utente malintenzionato per accedere come utente root e assumere...
Conti Ransomware si scusa con l’azienda di gioielli Graff.
Come sappiamo, i "comunicati stampa" delle cyber-gang ransomware sono oramai all'ordine del giorno. Nella giornata di ieri, sul DLS di Conti, è stato riportato un annuncio che descrive un errore...
Facebook abbandona Face Recognition. Eliminati un miliardo di profili.
Facebook ha annunciato che non utilizzerà più Face Recognition sulla sua piattaforma e rimuoverà i profili corrispondenti precedentemente creati per un miliardo di persone. Face Recognition ha analizzato le foto...
RCE nel kernel Linux sul modulo TIPC da score 9.8.
I ricercatori della sicurezza informatica hanno rivelato un difetto di sicurezza nel modulo TIPC (Transparent Inter Process Communication ) del kernel Linux che potrebbe essere potenzialmente sfruttato sia a livello...
Una taglia sulle teste di Darkside. 10 milioni di dollari per chi sa qualcosa.
Le autorità statunitensi sono pronte a pagare 10 milioni di dollari a coloro che condividono importanti informazioni sui leader del gruppo criminale informatico DarkSide, che questa primavera ha attaccato la...
Questa è la privacy: 45,5 milioni di utenti VPN online.
Un database di 45,5 milioni di utenti di servizi VPN mobili è trapelato su Internet. Questo è quanto riferito dal sito di notizie russo Kommersant. Sui forum underground sono comparsi...
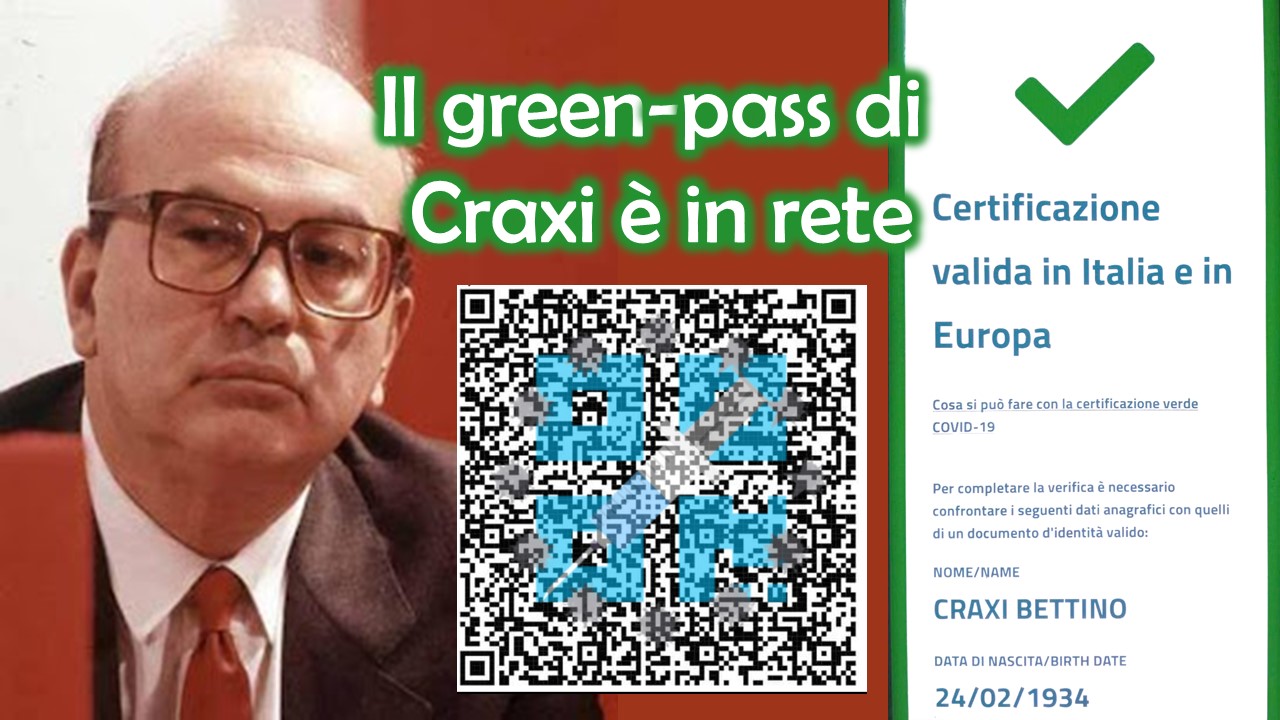
Il green pass di Bettino Craxi è in rete, ma emesso in Polonia.
Sul noto forum underground RaidForums (dove nelle giornate scorse è stato scritto un post sul presunto incidente al ministero della salute), oggi è apparso il QRcode del green-pass di Bettino...
Attacco ransomware al comune di Perugia. La timeline.
Il Comune di Perugia, si aggiunge all'infinita serie di violazioni che stanno attanagliando l'Italia, e dopo la Regione Lazio, l'ospedale San Giovanni Addolorata, ASL Roma 3, SIAE (incidenti di rilievo),...
Ultime news
 Cyber News
Tor licenzia un terzo del suo personale.
Il Tor Project, l'organizzazione dietro il #browser a tutela della privacy #Tor, ha annunciato venerdì di licenziare un terzo del...
Redazione RHC - 19 Aprile 2020
 Cyber News
App Immuni, serve il 70% della popolazione.
A quanto pare la #Bending Spoon riporta “è avviata la fase dei #test, dobbiamo sovrapporre il funzionamento dell'applicazione a un...
Redazione RHC - 19 Aprile 2020
 Cyber News
Edward Snowden afferma che il postcovid offrirà ai governi nuovi poteri e modi di raccolta dei dati
Edward Snowden, l'uomo del #DataGate, che ha portato all'attenzione come la NSA degli Stati Uniti abusava della #privacy, ha avvertito...
Redazione RHC - 19 Aprile 2020
 Cultura
App Immuni: ceduta gratuitamente dalla Bending Spoons, sarà libera, gratuita e anonima.
Probabilmente potrebbe essere un flop, viste le tante variabili in gioco, ma sicuramente era quello che di meglio si poteva...
Silvia Felici - 18 Aprile 2020
 Cyber News
Immuni e codice sorgente: deve essere pubblico per trasparenza verso i cittadini.
"Il codice #sorgente dell'app #Immuni dovrebbe essere messo in chiaro per #trasparenza e possibilità di integrazione da altri sviluppatori", è...
Redazione RHC - 18 Aprile 2020
 Cyber News
Repubblica Ceca: Aumento minacce cyber ai danni del settore sanitario.
Giovedì, le autorità di sicurezza informatica nella Repubblica #Ceca, hanno avvertito della minaccia di una "vasta campagna di #attacchi #informatici"...
Redazione RHC - 18 Aprile 2020
 Cyber News
Privacy, privacy, privacy… con i tool di spionaggio.
Ma lo sapete che esistono #tool venduti da aziende legittime, che consentono l'accesso al vostro #smartphone in modo #privilegiato e...
Redazione RHC - 18 Aprile 2020
 Cyber News
Gmail sta bloccando 18 milioni di e-mail dannose sul coronavirus ogni giorno.
#Google ha affermato di aver intercettato 18 milioni di e-mail di #malware e #phishing relative a #COVID19 ogni giorno nella...
Redazione RHC - 18 Aprile 2020
 Cybercrime
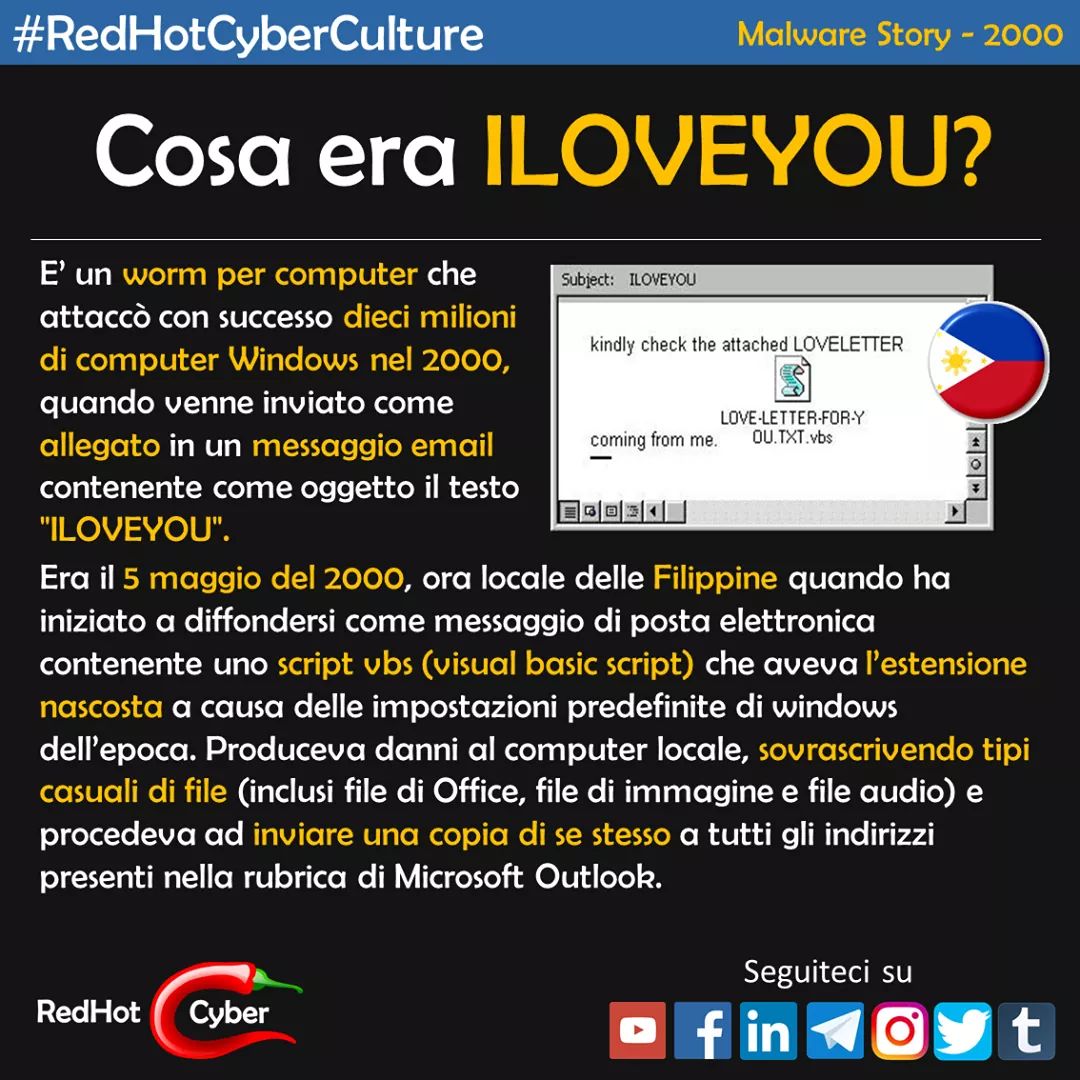
Vi ricordate il #malware I Love You?
Era il 5 di maggio del 2000, quasi precisamente 20 anni fa, quando con il semplice oggetto "#ILOVEYOU" e l'allegato...
Marcello Filacchioni - 18 Aprile 2020
 Cyber News
Il processo decisionale della #NATO cambierà radicalmente.
La riunione NATO dei ministri degli Esteri della scorsa settimana per discutere di vari problemi di #sicurezza, inclusa la #pandemia...
Redazione RHC - 17 Aprile 2020
Cyber News
Fake mail Monte Paschi di Siena
Secondo quanto riferito dall'agenzia #Reuters, gli #hacker sono riusciti ad intrufolarsi nei sistemi #informatici della banca senese accedendo alle email...
Redazione RHC - 17 Aprile 2020
 Cyber News
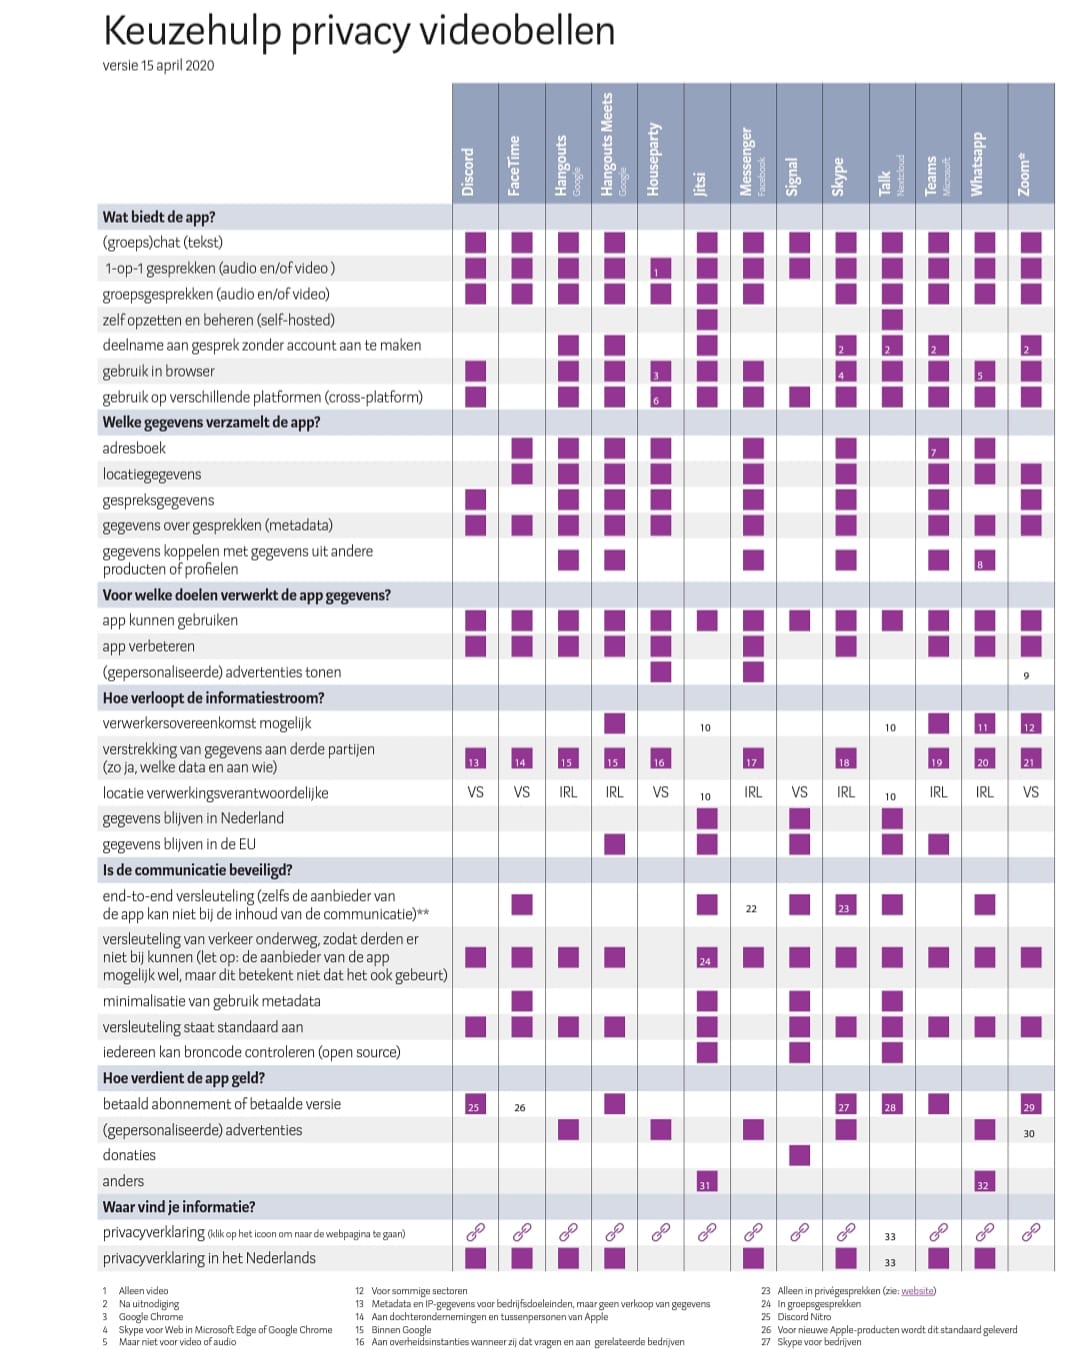
Dall’Olanda, un aiuto per scegliere l’APP di videoconferenza più sicura.
L'autorità olandese per la protezione dei dati ha rilasciato un "aiuto decisionale" per 13 app di #videoconferenza maggiormente utilizzate, in...
Redazione RHC - 17 Aprile 2020