News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
L’FBI irrompe negli uffici della PAX Technology. i suoi PoS utilizzati come dropper.
I funzionari del Federal Bureau of Investigation degli Stati Uniti hanno fatto irruzione nell'ufficio della Florida di PAX Technology, un produttore cinese di terminali PoS. Secondo il giornalista Brian Krebs,...


Ritratto di Sam Bankman-Fried. Un 29enne miliardario.
Oggi parliamo di del 29enne Sam Bankman-Fried, di origini statunitensi, laureato al Massachusetts Institute of Technology il quale vanta un patrimonio netto di circa 26 miliardi di dollari, secondo Forbes....
RedHotCyber in volo con David Cenciotti.
Intervista al famoso blogger ed esperto di aerei militari, tra nuove esigenze cyber-war e aerei da combattimento. Autore: Roberto Villani e Massimiliano Brolli Data Pubblicazione: 27/10/2021 David Cenciotti è nato...
Il potere di Zuckerberg lo rende intoccabile.
Attraverso migliaia di pagine di documenti di Facebook trapelati online, c'è un ritornello scomodo che echeggia tra gli stessi dipendenti dell'azienda: qualcosa deve essere fatto. I documenti chiariscono che la...
I black hacker “russi” si sono travestiti da americani.
Il gruppo di black hacker Nobelium, residenti nella Federazione Russa, ha cercato di mascherare le sue attività utilizzando dei "proxy residenti", ovvero degli indirizzi IP delle reti di computer dei...
…e se spuntasse fuori il green pass di Adolf Hitler?
Autore: Michele PinassiData Pubblicazione: 27/10/2021Un utente ha pubblicato in Rete un QRCode “green pass” rilasciato a Adolf Hitler, nato il 1 gennaio 1900. Si tratta, evidentemente, di un certificato fasullo,...
Il JavaScript offuscato permette al malware di transitare indisturbato.
I ricercatori di Akamai hanno condiviso informazioni sull'aumento dell'offuscamento di JavaScript da parte dei black hacker per eludere il rilevamento dei malware. Come riportato nella loro ricerca, analizzando 10.000 campioni...
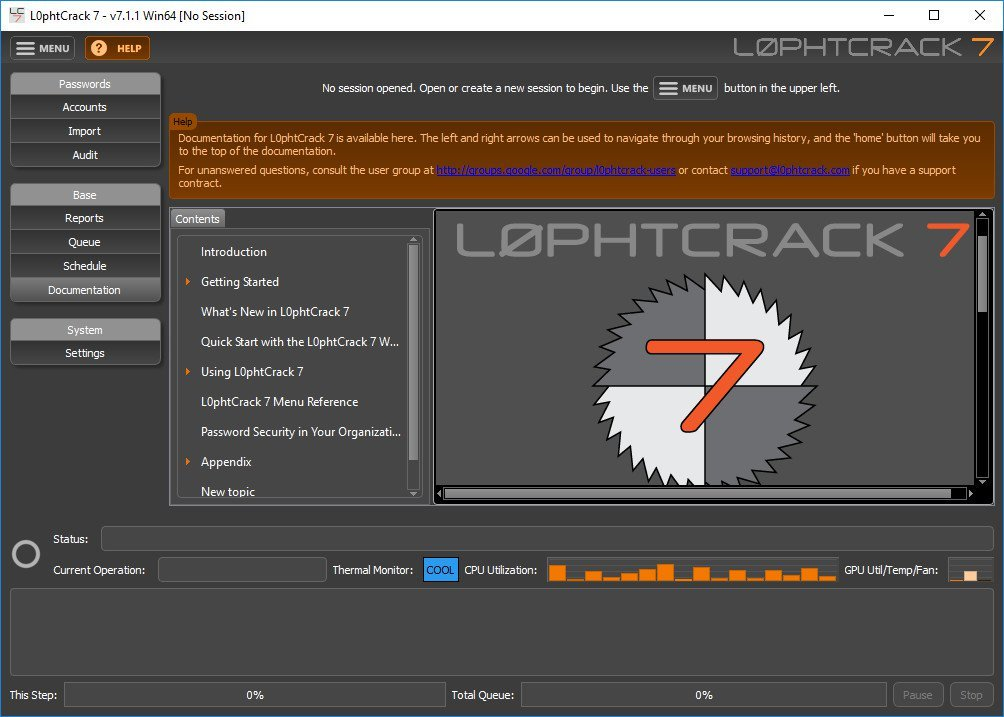
L0phtCrack, l’epico strumento della L0pht Heavy Industries è diventato opensource.
Lo strumento L0phtCrack, Il decennale strumento di controllo e ripristino delle password del famoso gruppo hacker L0pht, è ora finalmente disponibile per tutti in licenza open source. In breve, L0phtCrack...
Ransomware armati di potenti exploit zeroday colpiscono le VPN di EntroLink.
Non è una novità che il ransomware sfruttano vulnerabilità zeroday. Secondo i ricercatori di sicurezza Allan Liska e Pancak3 , la vulnerabilità che vi racconteremo oggi è la 54esima vulnerabilità...
Attacco ransomware alla San Carlo. La Timeline dell’incidente.
San Carlo Gruppo Alimentare S.p.A. è un'azienda italiana con sede a Milano e specializzata nella produzione di patatine, grissini, crostini, popcorn, pangrattato, toast, piadine e tramezzini. Nel 1936 Francesco Vitaloni...