News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
AGI ma in Sicurezza! Il fondatore di OpenAi crea Safe Superintelligence: 1 miliardo di dollari di finanziamento
Qualche mese fa ci eravamo lasciati con la decisione del fondatore di OpenAi, Ilya Sutskever di lasciare l'azienda e per imbattersi in una nuova per importante avventura. Ancora non sapevamo...


Ivanti sotto Attacco! Il CISA conferma lo Sfruttamento Attivo del Bug
Una versione ormai fuori produzione del software di gestione dei servizi IT cloud di Ivanti presenta una vulnerabilità recentemente rilasciata che, secondo la Cybersecurity and Infrastructure Security Agency (CISA) degli...
6 Gruppi APT controllati dall’RGB della Corea Del Nord conducono in Silenzio una Guerra Informatica Globale
Palo Alto Networks in un nuovo rapporto ha descritto le attività dei gruppi di hacker associati all'intelligence nordcoreana. I gruppi, spesso indicati come Lazarus nei resoconti pubblici, lavorano per conto del governo nordcoreano,...

Phishing della “truffa da 1 centesimo”. Arrestato 19enne sospetto nei Paesi Bassi
Martedì 10 settembre un uomo di 19 anni è stato arrestato nella città di Amersfoort perché sospettato di aver partecipato ad una truffa di phishing. In precedenza era stato processato tre volte...
Gli Hacker di Lazarus si spacciano per reclutatori e ingannano gli sviluppatori Python
Gli analisti di ReversingLabs avvertono che i membri del gruppo di hacker nordcoreano Lazarus si spacciano per reclutatori e offrono agli sviluppatori Python il compito di svolgere compiti di test presumibilmente legati...
Arrestato l’hacker 17enne per aver effettuato l’attacco informatico alla metropolitana di Londra
La National Crime Agency del Regno Unito ha annunciato l'arresto di un adolescente di 17 anni sospettato di coinvolgimento in un attacco al Transport for London, il servizio municipale che coordina il...
Phishing ed Emozioni. Quando una dichiarazione di Morte punta alla diffusione del Malware
Il team McAfee ha scoperto un nuovo tipo di malware mobile che prende di mira le chiavi mnemoniche contenenti 12 parole utilizzate per recuperare portafogli di criptovaluta. Questo virus si sta diffondendo...
Autenticazione a più fattori nel mirino dei criminali. Colpite le identità degli utenti nella metà degli attacchi
Milano, 10 settembre 2024 – A rischio l’autenticazione a più fattori. Secondo i dati riportati dal report del primo trimestre del 2024 di Cisco Talos Incident Response (Talos IR) -...
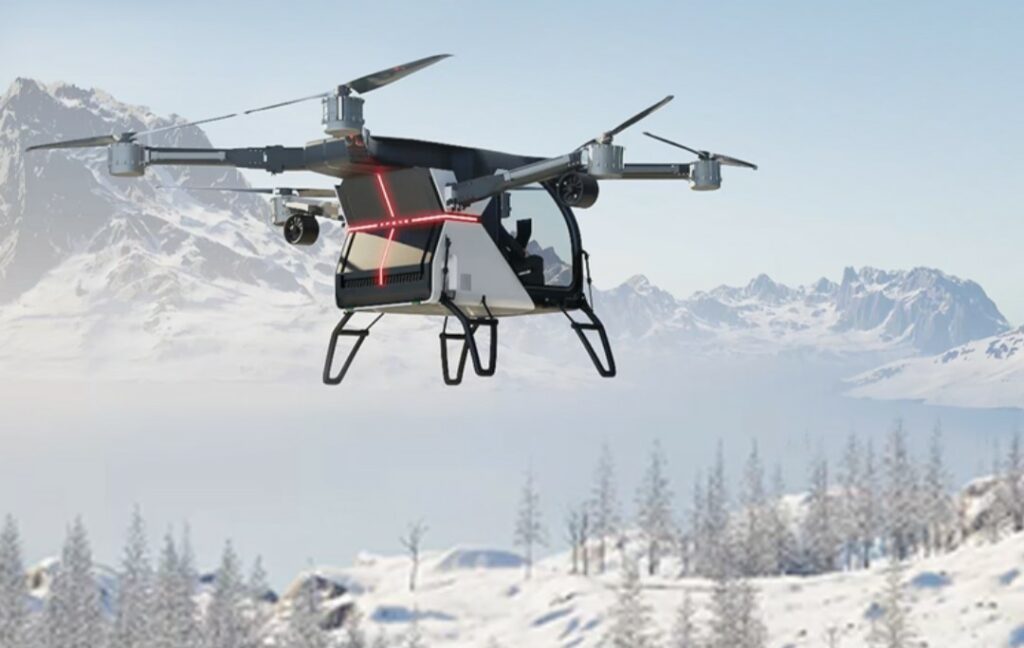
Xpeng lancia la sua auto Volante Modulare al costo di 260.000 euro. Prevendite a Novembre
XPENG AEROHT, un'affiliata di XPENG Motors, ha presentato la sua rivoluzionaria auto volante modulare "Land Aircraft Carrier" catturando l'attenzione con questa innovazione rivoluzionaria. Questa meraviglia innovativa vanta un esclusivo design...
GitLab Rilascia Aggiornamenti Urgenti: Patch con Score 9.9 per Bug Critico nelle Pipeline
Gli sviluppatori di GitLab hanno rilasciato patch per risolvere diverse vulnerabilità, come il CVE-2024-6678 che in determinate condizioni consente a un utente malintenzionato di eseguire pipeline come qualsiasi utente. Sono stati risolti...
Ultime news
 Vulnerabilità
D-Link invia una precisazione a RHC sui bug di Command Injection e Backdoor che affliggono i NAS
Nella serata del 11 Aprile 2024, arriva da D-Link una precisazione all'articolo precedentemente pubblicato dal titolo "92.000 dispositivi NAS D-Link...
Agostino Pellegrino - 11 Aprile 2024
 Cyber News
Banca Sella offline. Un upgrade del Sistema operativo e del firmware blocca tutto
Banca Sella sta affrontando un periodo di disservizio prolungato dei suoi servizi online, che include l'app Sella, l'app Sella Invest,...
Redazione RHC - 11 Aprile 2024
 Cyber News
Tre Vulnerabilità Critiche Minacciano Citrix XenServer e Hypervisor. Aggiornare immediatamente
Aggiornamento Critico di Sicurezza per XenServer e Citrix Hypervisor: CVE-2023-46842, CVE-2024-2201 e CVE-2024-31142 Citrix, leader nel settore della virtualizzazione e...
Redazione RHC - 11 Aprile 2024
 Cyber News
Attacco informatico alla Regione Lazio. Il Garante Privacy sanziona LAZIOcrea, Regione Lazio e ASL Roma 3
Con tre sanzioni di 271mila, 120mila e 10mila euro, rispettivamente a LAZIOcrea (società che gestisce i sistemi informativi regionali), alla...
Redazione RHC - 11 Aprile 2024
 Cybercrime
Analisi di un noto exchange partendo dal furto di 26 milioni di dollari in criptovalute
Il 18 Febbraio è uscita la notizia di un attacco informatico – che sarebbe avvenuto all’inizio di febbraio - alla...
Davide Santoro - 11 Aprile 2024
 Cyber News
Fata Informatica presenta HackMeUP: il Cyberrange italiano per aspiranti Ethical Hacker!
Fata Informatica con la sua Business Unit CybersecurityUP emerge nel panorama italiano come uno dei principali player in ambito Cybersecurity....
Bajram Zeqiri - 11 Aprile 2024
 Cybercrime
Ma quale AI! Ogni mattina un Floppy Disk ricorda ai treni di San Francisco come funzionare
Nel cuore della Silicon Valley, dove innovazione e alta tecnologia sono diventati simboli dell'epoca, il sistema ferroviario di San Francisco...
Silvia Felici - 11 Aprile 2024
 Cyber News
Attacco informatico al Paris Saint-Germain (PSG): cosa rischiano i tifosi
Il Paris Saint-Germain (PSG), è un'importante squadra di calcio francese di proprietà di investitori del Qatar. Ha lanciato un avvertimento...
Redazione RHC - 11 Aprile 2024
 Cyber News
Il ransomware SEXi scende nell’arena! Colpisce PowerHost in Cile e chiede 140 milioni di dollari di riscatto
La filiale cilena di PowerHost , IxMetro, è stata vittima di un attacco informatico da parte di un nuovo gruppo di ransomware SEXi il...
Redazione RHC - 10 Aprile 2024
 Cyberpolitica
Trend Micro rivela i dettagli di “Operazione Cronos”, che ha permesso alle Forze dell’Ordine di eliminare il DLS di LockBit
L’approccio strategico di TrendMicro e le sue capacità di intelligence sono stati decisivi nella collaborazione con le Forze dell’Ordine internazionali...
Pietro Melillo - 10 Aprile 2024
 Cyber News
Biden pronto a un’azione senza precedenti contro Kaspersky Lab. cosa significa per l’America?
L'amministrazione del presidente Joe Biden si sta preparando a compiere un passo senza precedenti. Vuole vietare l'uso del software della...
Redazione RHC - 10 Aprile 2024
 Vulnerabilità
149 vulnerabilità nel Patch Tuesday di Aprile! Il più grande dal 2017
Nell'ultimo aggiornamento di sicurezza Patch Tuesday, Microsoft ha annunciato un numero record di correzioni. 149 vulnerabilità sono state corrette in prodotti come Windows, Office, Azure,...
Bajram Zeqiri - 10 Aprile 2024