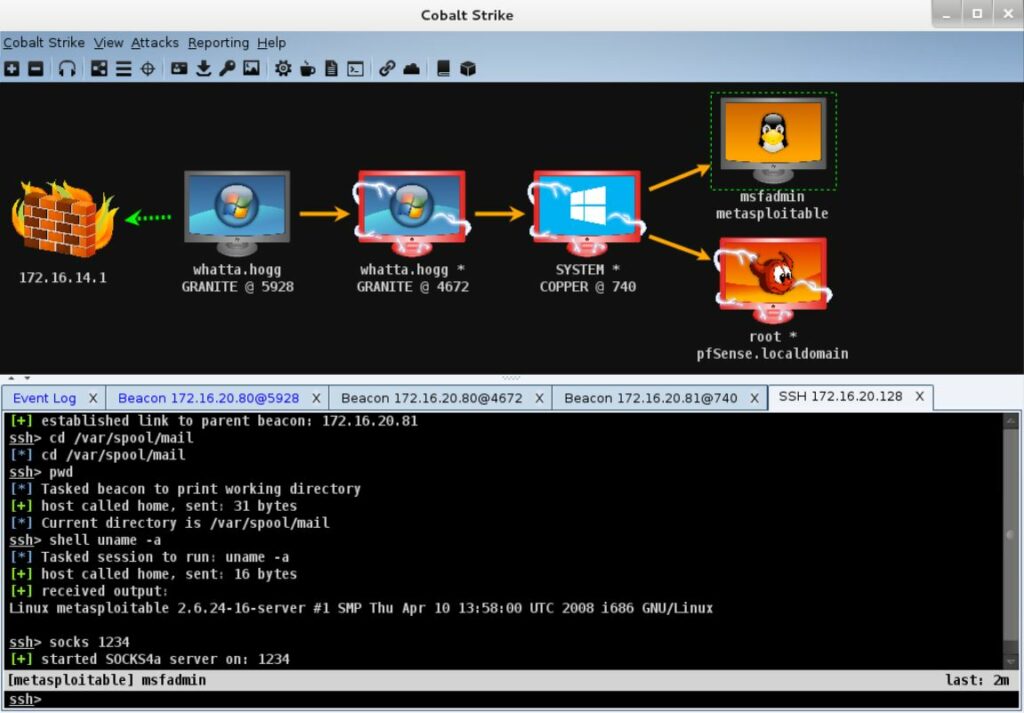
I rappresentanti di Microsoft, Health-ISAC e Fortra,la società dietro lo sviluppo di Cobalt Strike, si opporranno all’abuso di questo strumento da parte dei pentester. Cobalt Strike è uno strumento commerciale legittimo rivolto a pentester e red team, creato per lo sfruttamento e il post-sfruttamento.
Probabilmente è ben noto alla maggior parte dei lettori, ma, sfortunatamente, Cobalt Strike è stato a lungo amato ai criminali informatici e dai gruppi APT governativi oltre agli operatori di ransomware. Sebbene non sia disponibile per gli utenti ordinari e la versione completa costi diverse migliaia di dollari per l’installazione, gli aggressori trovano ancora modi per usarlo (ad esempio, fare affidamento su versioni vecchie, piratate, compromesse e non registrate).
Venerdì scorso, 31 marzo 2023, il tribunale del distretto orientale di New York ha emesso un’ordinanza che consente a Microsoft e Fortra di confiscare i nomi di dominio e gli indirizzi IP dei server che ospitano versioni compromesse di Cobalt Strike. Tali azioni dovrebbero essere eseguite con l’assistenza di specialisti CERT e fornitori di servizi Internet e il loro obiettivo finale è disabilitare le infrastrutture dannose.
Advertising
È stato inoltre riferito che Microsoft e i suoi partner stanno lavorando con l’unità informatica dell’FBI, il National Joint Cyber Threat Investigation Team (NCIJTF) e l’European Cybercrime Center (EC3) di Europol.
“Dovremo essere persistenti per distruggere le copie compromesse e obsolete di Cobalt Strike distribuite in tutto il mondo”, ha affermato Amy Hogan-Burney, responsabile del crimine digitale presso Microsoft (DCU).
“Questo è un passo importante per Fortra per proteggere l’uso legittimo dei suoi strumenti di sicurezza… Interrompere il funzionamento di copie crackate e obsolete di Cobalt Strike renderà molto più difficile monetizzare tali copie illegali e utilizzarle in attacchi informatici, costringendo i criminali a riconsiderare e cambiare tattica”.
È stato inoltre riferito che, nell’ambito di questa iniziativa, verranno presentate denunce di violazione del copyright e abuso per il software Microsoft e Fortra che è stato modificato e utilizzato per causare danni.
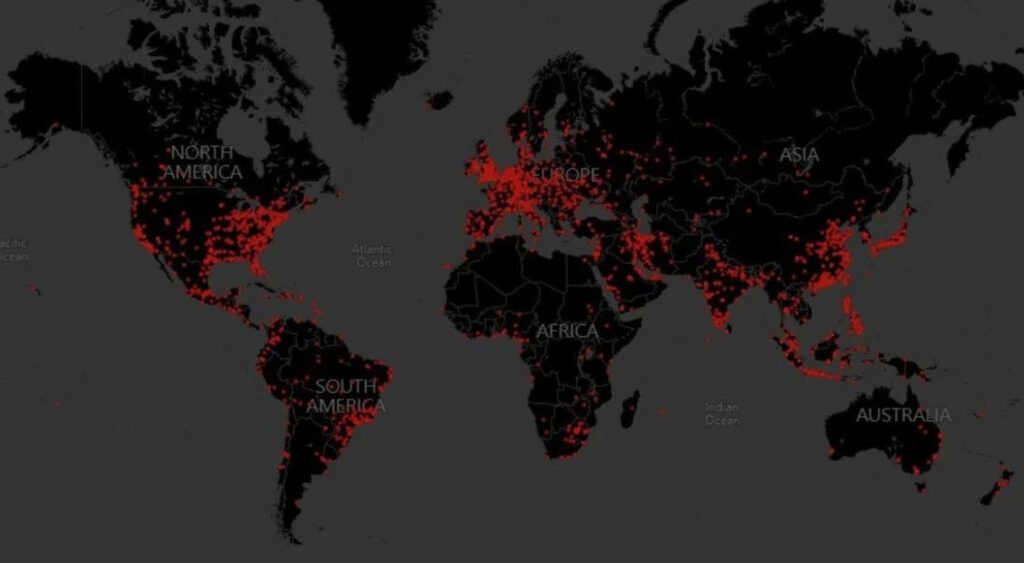
I membri dell’iniziativa hanno compilato una mappa che mostra l’uso di copie hackerate di Cobalt Strike in tutto il mondo.
Advertising
I ricercatori affermano di stare osservando l’abuso dello strumento da parte di numerosi gruppi di criminali informatici in Russia, Cina, Vietnam e Iran. Ad esempio, si dice che Cobalt Strike sia stato utilizzato in più di 68 attacchi ransomware mirati al settore sanitario in oltre 19 paesi.
“Fortra spende risorse significative in ricercatori, infrastrutture e processi legali per combattere queste minacce, nonché per migliorare ogni versione del prodotto per rendere più difficile l’abuso da parte dei criminali”, ha affermato Bob Erdman, vicepresidente di Fortra, e assicura che ora sarà più facile affrontare l’uso illegale di Cobalt Strike.
Va notato che alla fine del 2022, anche gli specialisti di Google Cloud Threat Intelligence hanno iniziato a combattere le copie compromesse di Cobalt Strike e i malintenzionati che ne fanno uso. Quindi gli esperti hanno annunciato il rilascio delle regole YARA, nonché una raccolta di indicatori di compromissione per VirusTotal, che dovrebbero rendere più facile per i difensori rilevare i componenti Cobalt Strike nelle loro reti.
📢 Resta aggiornatoTi è piaciuto questo articolo? Rimani sempre informato seguendoci su Google Discover (scorri in basso e clicca segui) e su 🔔 Google News. Ne stiamo anche discutendo sui nostri social: 💼 LinkedIn, 📘 Facebook e 📸 Instagram. Hai una notizia o un approfondimento da segnalarci? ✉️ Scrivici
La Redazione di Red Hot Cyber fornisce aggiornamenti quotidiani su bug, data breach e minacce globali. Ogni contenuto è validato dalla nostra community di esperti come Pietro Melillo, Massimiliano Brolli, Sandro Sana, Olivia Terragni e Stefano Gazzella.
Grazie alla sinergia con i nostri Partner leader nel settore (tra cui Accenture, CrowdStrike, Trend Micro e Fortinet), trasformiamo la complessità tecnica in consapevolezza collettiva, garantendo un'informazione accurata basata sull'analisi di fonti primarie e su una rigorosa peer-review tecnica.
Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].