


Gli specialisti di Trellix hanno rilevato una nuova campagna dannosa che sfrutta il vecchio e vulnerabile driver anti-rootkit di Avast (Avast Anti-Rootkit). Gli aggressori utilizzano le tattiche BYOVD (Bring Your Own Vulnerable Driver) per eludere il rilevamento e disabilitare i componenti di sicurezza.
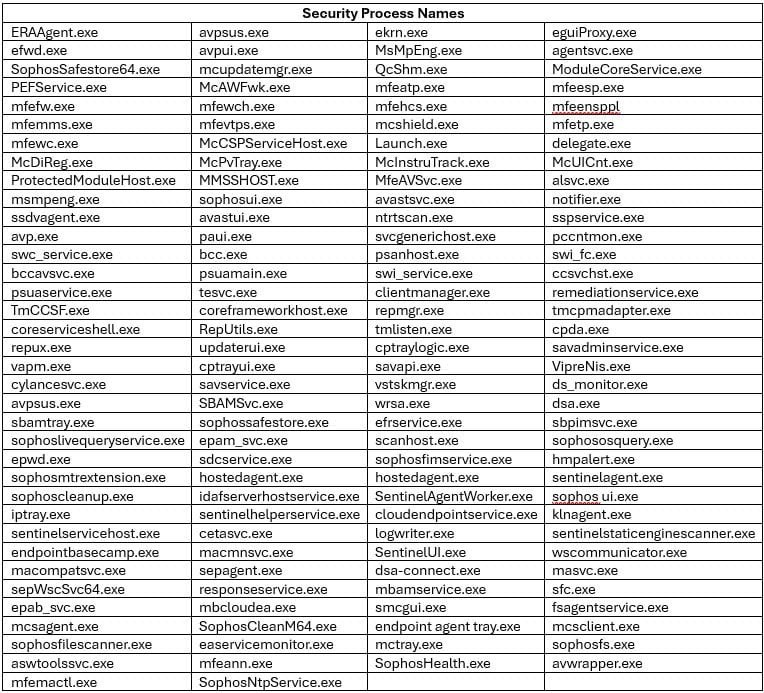
Il malware, che installa il driver vulnerabile sui sistemi delle vittime, è una variante del malware AV Killer. Viene fornito con un elenco codificato contenente i nomi di 142 processi di sicurezza associati a soluzioni di vari produttori.

Poiché il vecchio driver Avast può essere eseguito a livello di kernel, fornisce agli aggressori l’accesso a parti critiche del sistema operativo e consente inoltre al malware di interrompere i processi.
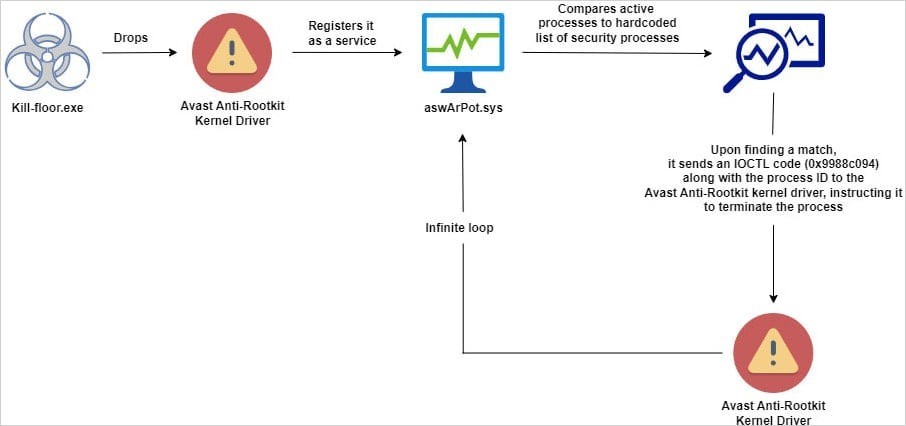
Secondo gli esperti di Trellix, parte del malware (vale a dire il file kill-floor.exe) colloca il driver vulnerabile ntfs.bin nella cartella utente predefinita di Windows. Il malware crea quindi il servizio aswArPot.sys utilizzando Service Control (sc.exe) e registra il driver.
Il malware controlla quindi un elenco di 142 processi associati a vari strumenti di sicurezza e cerca corrispondenze in diverse istantanee dei processi attivi sul sistema. Se viene trovata una corrispondenza, il malware crea un handle per collegarsi al driver Avast installato e utilizza l’API DeviceIoControl per emettere i comandi IOCTL necessari e interrompere il processo.
Il malware attacca i processi di molte soluzioni di sicurezza, inclusi i prodotti di McAfee, Symantec (Broadcom), Sophos, Avast, Trend Micro, Microsoft Defender, SentinelOne, ESET e BlackBerry. Disabilitandoli, il malware è in grado di eseguire liberamente azioni dannose senza generare avvisi o temere il blocco.
Vale la pena notare che questo particolare driver Avast è stato precedentemente sfruttato dagli aggressori. Ad esempio, all’inizio del 2022, i ricercatori sulla sicurezza informatica hanno riportato che AvosLocker utilizzava tattiche simili. E nel 2021, il driver anti-rootkit Avast ha sfruttato il ransomware Cuba.
Più o meno nello stesso periodo, gli esperti di SentinelLabs hanno scoperto due vulnerabilità (CVE-2022-26522 e CVE-2022-26523) che esistevano dal 2016. Questi bug hanno permesso agli aggressori di aumentare i propri privilegi sul sistema di destinazione e di sfuggire alla sandbox. Di conseguenza, gli sviluppatori Avast sono stati informati di questi problemi e la società ha risolto i bug nel dicembre 2021.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]