


I ricercatori di Cyfirma hanno identificato una nuova minaccia informatica : un trojan Android chiamato SpyNote, che attacca attivamente gli utenti con il pretesto dell’antivirus Avast. Il malware si maschera da applicazione conosciuta e utilizza metodi sofisticati per assumere il controllo del dispositivo.
SpyNote viene distribuito tramite siti Web falsi che imitano il portale ufficiale Avast e, dopo l’installazione, ottiene l’accesso alle funzioni di sistema del dispositivo. Il programma richiede autorizzazioni per gestire lo schermo e le notifiche, il che gli consente di ottenere privilegi per eseguire azioni all’insaputa dell’utente.

Subito dopo l’installazione, utilizza i servizi di accessibilità per approvare automaticamente tutte le autorizzazioni necessarie, nascondendosi dagli antivirus.
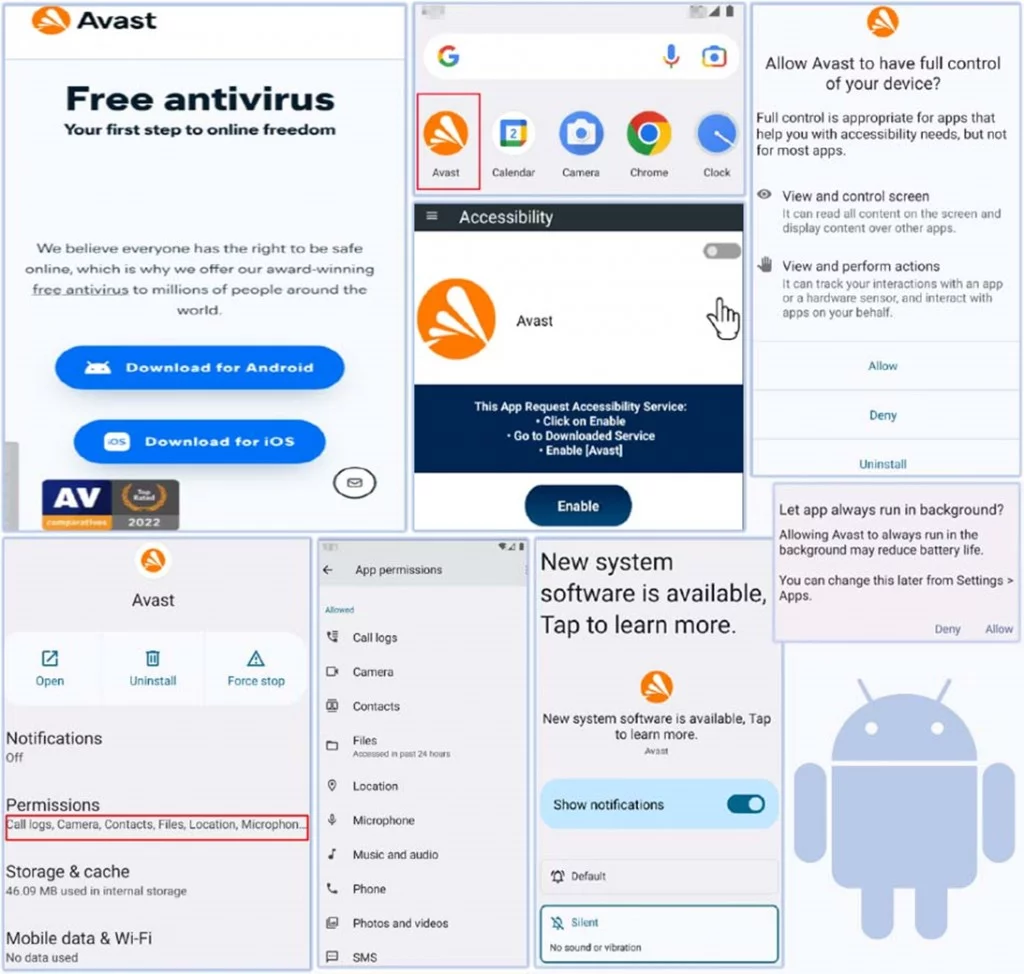
L’analisi ha dimostrato che il Trojan ha ampie capacità.
Monitora chiamate e messaggi, ottiene l’accesso alla fotocamera e al microfono e ruba dati da altre applicazioni, inclusi servizi di messaggistica istantanea e servizi di pagamento. È interessante notare che il malware è in grado di impedirne la disinstallazione bloccando automaticamente i tentativi di rimozione tramite le impostazioni.
SpyNote cerca attivamente portafogli crittografici e ruba dati sulla criptovaluta esistente, come password e transazioni. Il trojan raccoglie anche informazioni personali sulla vittima sfruttando le vulnerabilità nelle applicazioni e nei social network più diffusi, tra cui Instagram e WhatsApp.
Per mascherare le sue azioni, il Trojan utilizza l’offuscamento del codice, che ne rende difficile l’analisi e il rilevamento. Il programma nasconde la sua icona sul dispositivo e invia comandi ai server dell’aggressore per scaricare componenti aggiuntivi. Ciò gli consente di essere costantemente aggiornato e di espandere le sue funzionalità anche mesi dopo l’installazione sul dispositivo.
L’attività dannosa di SpyNote si estende oltre i dispositivi mobili. Gli aggressori utilizzano anche siti Web falsi per scaricare programmi di accesso remoto su computer Windows e macOS. I ricercatori di Cyfirma hanno identificato 14 domini utilizzati per diffondere questa minaccia.
Gli esperti avvertono della necessità di essere vigili e di non scaricare applicazioni da fonti dubbie. Installare soluzioni antivirus affidabili e praticare una buona igiene digitale ti aiuterà a evitare di essere infettato sui tuoi dispositivi.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]