


Microsoft ha recentemente rilasciato un avviso di sicurezza per CVE-2025-21396, una vulnerabilità critica di bypass dell’autenticazione che potrebbe consentire agli attaccanti di falsificare credenziali e ottenere accesso non autorizzato agli account Microsoft. La falla, classificata con il codice CWE-290 (Authentication Bypass by Spoofing), colpisce i meccanismi di autenticazione che si basano su metodi di validazione insufficienti o difettosi.
Questa vulnerabilità rappresenta un rischio concreto per le organizzazioni che si affidano a controlli di autenticazione basati su IP o DNS, entrambi facilmente manipolabili da attaccanti esperti.

Il problema nasce da meccanismi di autenticazione mal progettati che non convalidano in modo robusto le richieste in ingresso. Gli exploit possono includere:
1. IP Spoofing (Java)
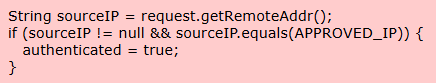
Un attaccante che riesce a falsificare il proprio IP può facilmente aggirare questo controllo.
2. DNS Spoofing (C)
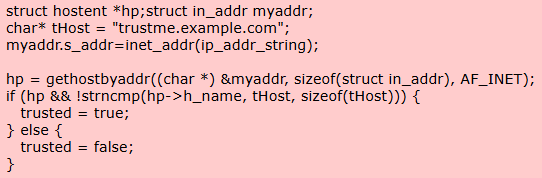
Un attaccante potrebbe avvelenare la cache DNS per ingannare il sistema e ottenere accesso fraudolento.
Microsoft ha rilasciato patch per risolvere il problema alla radice. Tuttavia, oltre all’installazione degli aggiornamenti, le organizzazioni dovrebbero adottare misure di sicurezza proattive:
Microsoft ha dichiarato che “la vulnerabilità è stata completamente mitigata e non è richiesta alcuna azione per gli utenti del servizio”. Tuttavia, la trasparenza nel divulgare questa minaccia sottolinea l’importanza di un approccio preventivo alla sicurezza informatica. Gli attaccanti sono sempre alla ricerca di nuovi punti deboli, e CVE-2025-21396 dimostra ancora una volta che la sicurezza non è mai statica, ma una continua corsa contro il tempo.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.