


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Cybercrime
 Diritti
 Vulnerabilità
 Vulnerabilità
Ultime news
 Cyber News
Un’altra falla di sicurezza su un’APP Covid, solleva domande importanti.
La rete di telefonia mobile indiana #Jio, ha implementato #connessioni #mobili #superveloci in tutto il paese e ha rilasciato la...
Redazione RHC - 20 Maggio 2020
 Cyber News
Israele ed Iran, dopo i missili, la guerra si sposta nel Cyberspazio.
Sembra esserci #Israele dietro l'attacco informatico dell'inizio di questo mese al porto iraniano di #Shahid #Rajaee che ha causato enormi...
Redazione RHC - 20 Maggio 2020
 Cyber News
Il presidente di Microsoft: “Microsoft si era sbagliata su Linux e sull’open source”.
Durante una conferenza con il #MIT il presidente di #Microsoft, Brad #Smith, ammette che Microsoft si era sbagliata in passato...
Redazione RHC - 20 Maggio 2020
 Cyber News
BIAS: Nuova falla Bluetooth che impatta tutti i device.
Dei Ricercatori accademici presso l'École #Polytechnique #Fédérale de Lausanne (#EPFL), un istituto di ricerca Svizzero, hanno scoperto una nuova vulnerabilità...
Redazione RHC - 20 Maggio 2020
 Cyber News
Sviluppatori … ma lo sapete che …
#redhotcyber #cybersecurity #comics
Redazione RHC - 20 Maggio 2020
 Cyber Italia
#Redhotcyber INPS: 15 giorni per comunicare la violazione dei dati ai cittadini.
INPS: 15 giorni per comunicare la violazione dei dati ai cittadini. Come già abbiamo riportato, l'istituto di #previdenza sociale rischia...
Stefano Gazzella - 19 Maggio 2020
Cyber News
Uk: accenni di passaggio verso lo “stato di sorveglianza”.
L'anno scorso, l'Information Commissioner's Office (#ICO) ha avviato un'indagine su una serie di #telecamere per il riconoscimento facciale installate a...
Redazione RHC - 19 Maggio 2020
 Cyber News
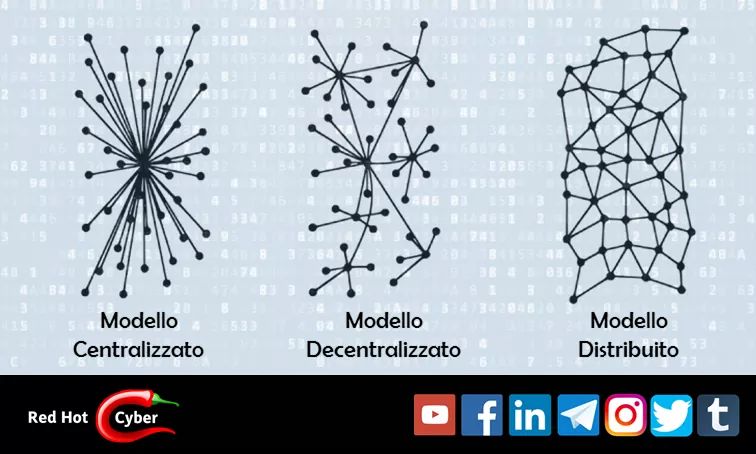
Differenze tra modelli delle APP per il Covid. Centralizzato, Decentralizzato e Ditribuito.
Google e Apple sono sostenitori di un modello #decentralizzato che si basa su #protocolli come il #Bluetooth per facilitare la...
Redazione RHC - 19 Maggio 2020
 Cyber News
Digital Divide: 10 milioni di persone in Uk rischiano di non poter usare l’APP per il COVID.
Dieci milioni di persone nel Regno Unito rischiano di essere tagliate fuori dall'app Covid-19 di #tracciamento dei #contatti a causa...
Redazione RHC - 18 Maggio 2020
 Cyber News
Segui il canale Youtube di #RedHotCYber.
Il cyberspace, sarà la nuova arena di competizione geopolitica del XXI secolo. Red Hot Cyber è un canale tematico sulla...
Redazione RHC - 18 Maggio 2020
 Cyber News
Il Covid sta accelerando i rapporti tesi tra Usa e Cina.
Alcuni si aspettano che la #pandemia da #COVID acceleri un'era più tesa di competizione geopolitica e #militare tra Washington e...
Redazione RHC - 18 Maggio 2020
 Cyber News
5G e disinformazione: le onde radio sono collegate al coronavirus.
Il Dipartimento per la #sicurezza nazionale Homeland #Security Departmen degli Stati Uniti D'America sta informando l'industria delle #telecomunicazioni sulle azioni...
Redazione RHC - 18 Maggio 2020
Numero di articoli trovati: 14695
Green-pass falsi: un gran bel guaio per la Polizia italiana.
Come abbiamo visto, dopo le emissioni di green pass di autore, come quello di Adolf Hitler e di Bettino Craxi, è esploso in maniera massiccia la rivendita dei passaporti vaccinali...


Sotto l’effetto di cocaina e whisky ha rubato 10 milioni di dollari.
Un 45enne israeliano ha confessato di aver truffato investitori in Germania, Austria e altri paesi attraverso i call center operanti dalle città dell'Europa orientale. L'uomo ha contribuito a rubare quasi...
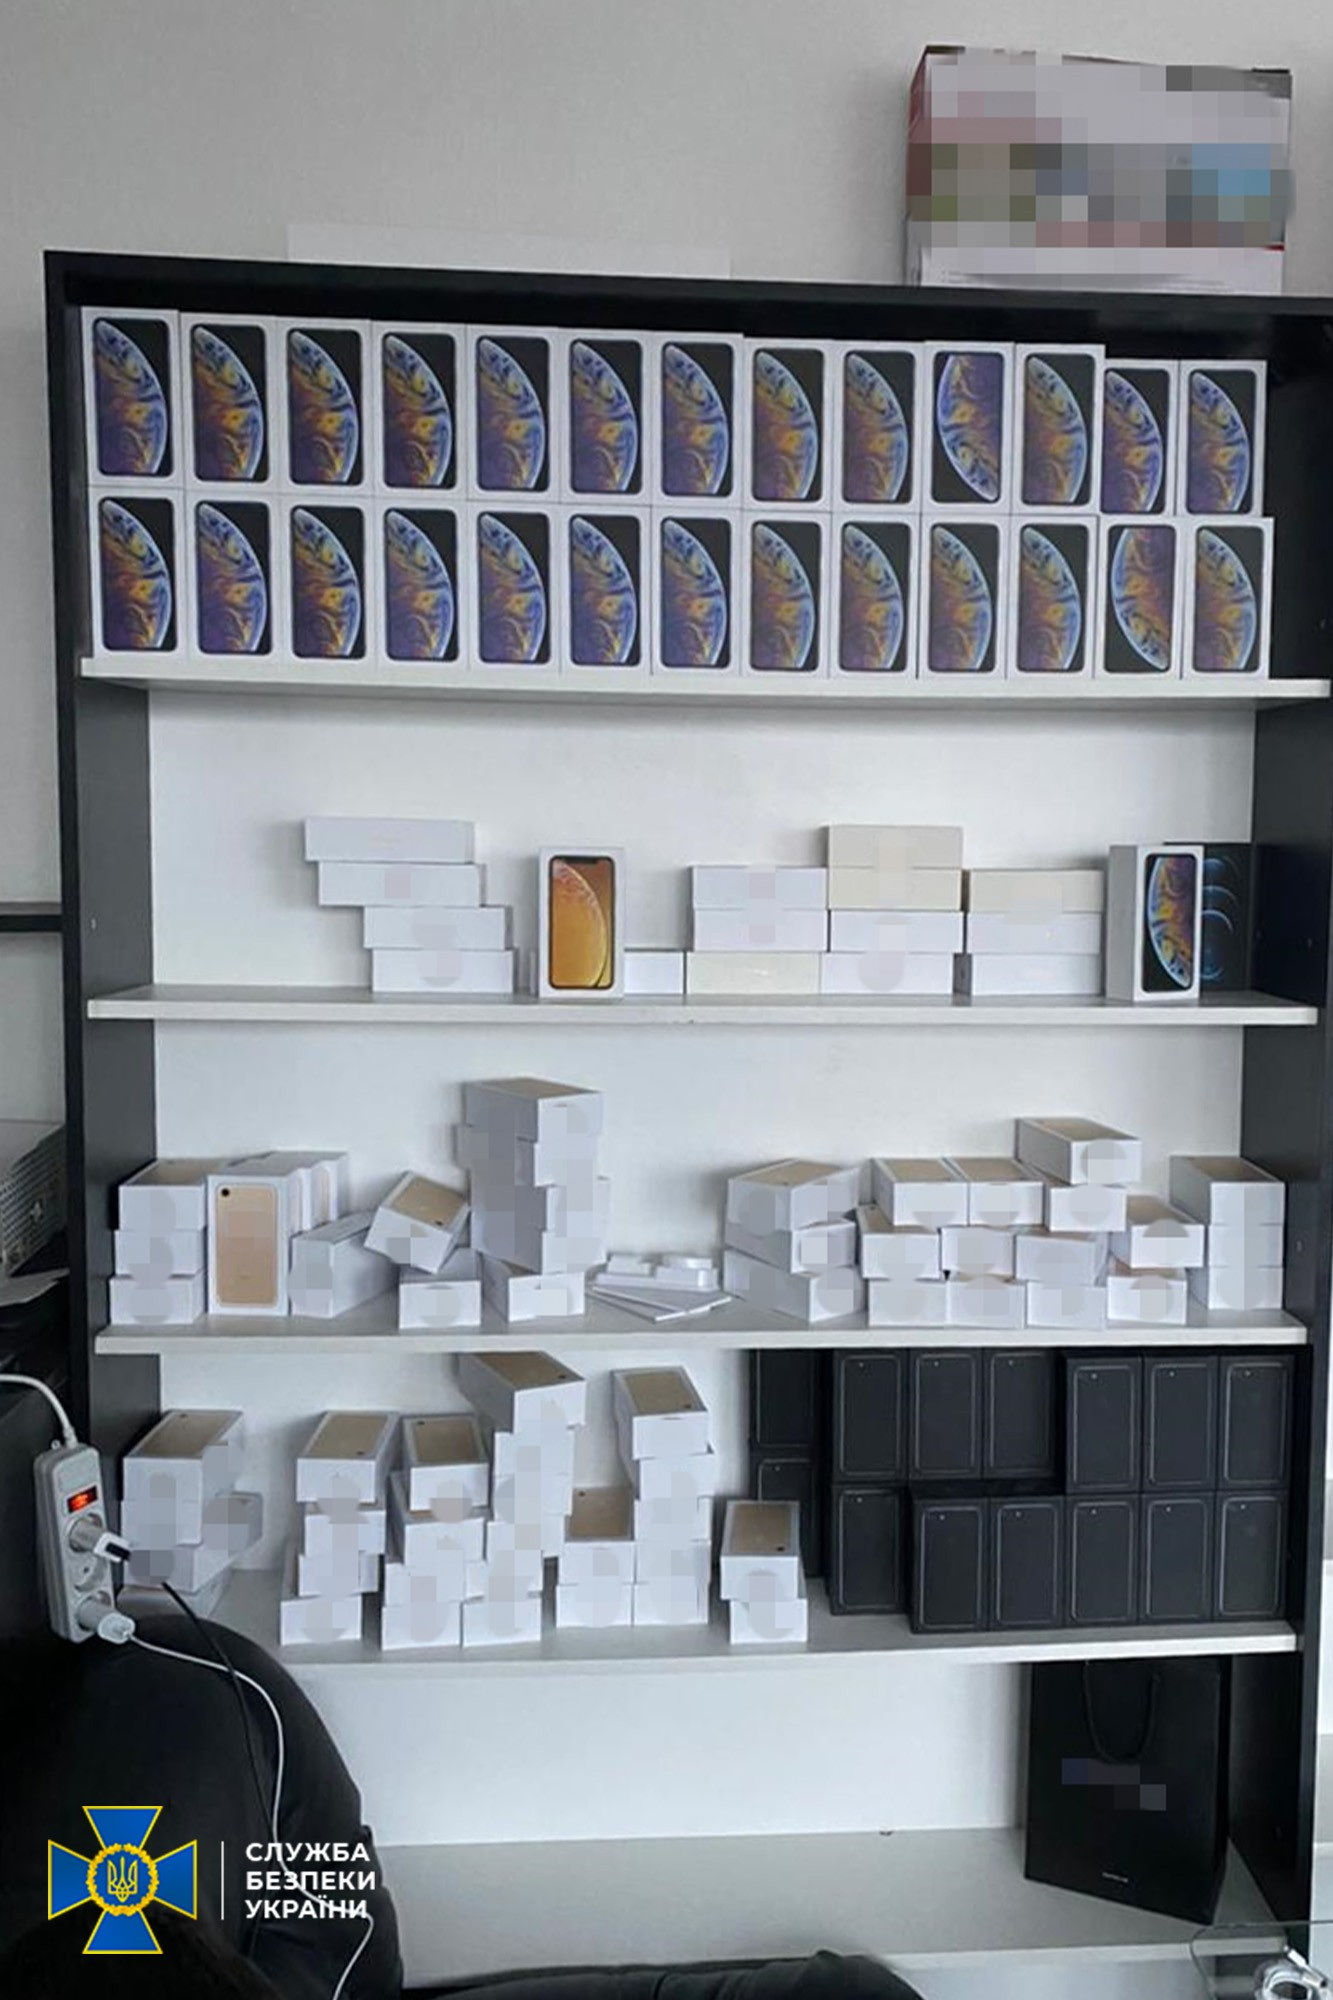
5 arresti in Ucraina. La cyber-gang Phoenix è stata smantellata.
Il servizio di sicurezza dell'Ucraina (SBU) ha annunciato l'arresto di cinque membri del gruppo internazionale di hacking Phoenix, specializzato nell'hacking di dispositivi mobili e nella raccolta di dati personali. Le...
L’UE vuole regolamentare la pubblicità politica entro il 2023.
L'UE, preoccupata per il possibile abuso della pubblicità politica per minare le elezioni, intende aiutare i cittadini a comprendere meglio quando vedono annunci politici e comprendere chi c'è dietro. Le...
Un aggiornamento di Windows blocca l’esecuzione di Microsoft Defender for Endpoint.
Microsoft ha rivelato che un recente aggiornamento di Windows ha causato problemi che avrebbero potuto lasciare i sistemi non protetti e aperti agli attacchi informatici.Dopo aver installato l'aggiornamento KB5007205, alcuni...
Black “hack” Friday: saldi per i dati degli attacchi ransomware. Le offerte di Everest.
Purtroppo, anche il cybercrime adotta la logica del Black Friday per rivendere i dati esfiltrati dalle organizzazioni a prezzi modici.E' questo il caso della cyber-gang Everest, che abbiamo incontrato di...
Anche la Russia piange per il ransomware. Ecco le violazioni del 2021.
Autore: Massimiliano Brolli Data Pubblicazione: 29/11/2021 Group-IB (una nota azienda di threat intelligence e sicurezza informatica russa), ha stilato un elenco dei ransomware più aggressivi che hanno operato in Russia...
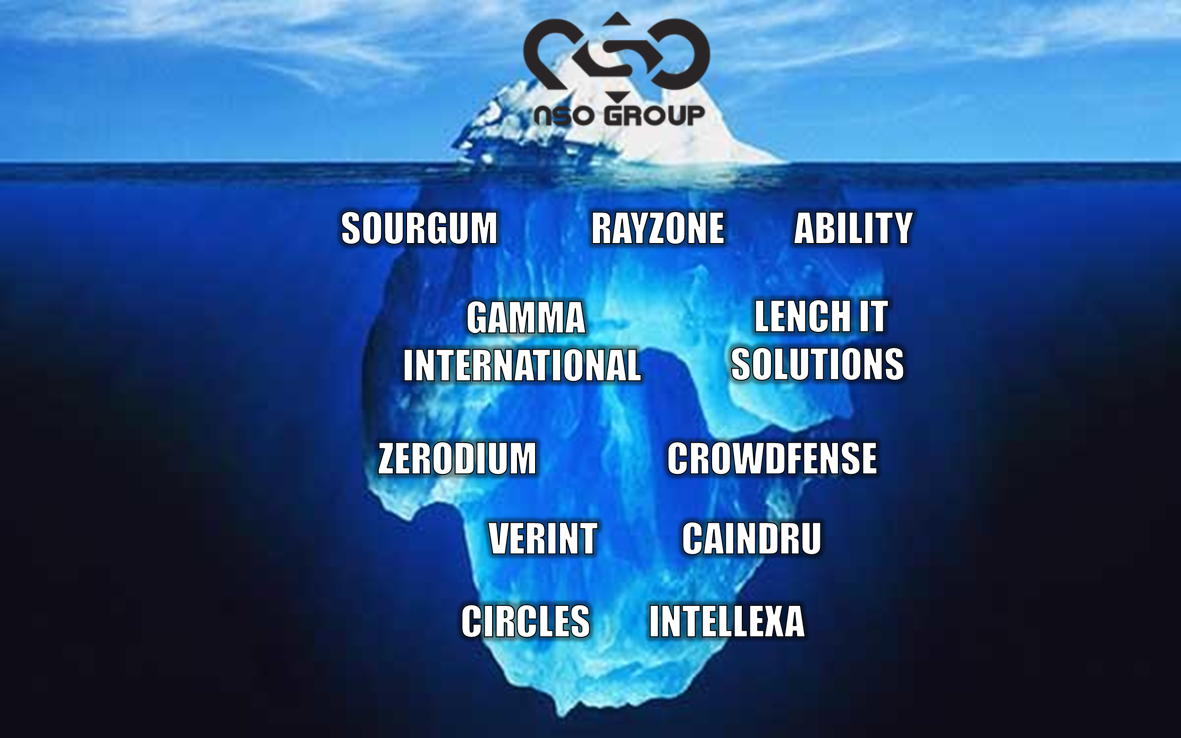
Tutti parlano della NSO group, ma si tratta solo della punta dell’iceberg.
Autore: Massimiliano Brolli Data Pubblicazione: 28/11/2021 Se stai pensando ad un elenco di aziende tecnologiche poco inclini alla privacy del mercato, Facebook (stranamente) non è assolutamente nella cima della lista....
Un sito Gov.uk dedicato alla pornografia? Si, il meglio del meglio direttamente dal governo UK.
Tutti i siti web vogliono traffico. È la linfa vitale di Internet: se non hai visitatori, come puoi frustarli con gadget non necessari, vendite del Black Friday, software e... porno?...
La RCE di Microsoft MSHTML, utilizzata per rubare le credenziali di Google ed Instagram.
Gli esperti di sicurezza di SafeBreach Labs hanno avvertito che gli hacker iraniani stanno utilizzando la vulnerabilità CVE-2021-40444 per rubare credenziali dagli account Google e Instagram. Gli aggressori prendono di...
