


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Vulnerabilità
 Cybercrime
 Diritti
 Vulnerabilità
Ultime news
 Cyber News
Sequestrato Filelist.ro, tra i più grandi tracker BitTorrent privati
La #Romania è nota per avere politiche inefficaci e poco brillanti nella prevenzione della pirateria dei contenuti. Pertanto, non è...
Redazione RHC - 8 Maggio 2020
 Cyber News
I bravi hacker rubano, i grandi hacker prendono in prestito.
Nel 2017, come molti ricordiamo, “The Shadow Brokers” pubblicò la sua ultima ondata di file chiamata “Lost in Translation”, nel...
Redazione RHC - 8 Maggio 2020
 Cyber Italia
App Immuni: “e l’Italia giocava alle carte…” cantava Giorgio Gaber nel 1973.
Era fine marzo quando è stata avviata la #fastcall per identificare strumenti e soluzioni per il contrasto del #covid-19 ed...
Bajram Zeqiri - 8 Maggio 2020
 Cyber News
Usa & Huawei, pace in vista?
Gli #ingegneri di alcune società tecnologiche statunitensi hanno smesso di impegnarsi con Huawei nello sviluppare #standard dopo che il Dipartimento...
Redazione RHC - 8 Maggio 2020
 Cyber News
Da oggi parte lo CSIRT Nazionale, coordinato dal Dipartimento delle Informazioni per la Sicurezza
Il CERT-PA e il CERT-Nazionale confluiscono in un unico gruppo che dovrà salvaguardare non solo la nostra Nazione dagli #incidenti...
Redazione RHC - 8 Maggio 2020
 Cyber News
#Remember & #BrontosauruSoftware, tutto in una volta sola. Chi si ricorda dell
La progettazione dell'Intellivision iniziò dal 1978, per opera di #Mattel Electronics, il nome della sezione dell'azienda dedicata ai #giochi #elettronici....
Redazione RHC - 8 Maggio 2020
 Cybercrime
Come le tue password finiscono per essere vendute nel web oscuro
Il mese scorso, #Zoom è entrato a far parte di un lungo elenco di #aziende i cui dati degli utenti...
Pietro Melillo - 8 Maggio 2020
 Cyber News
Deepnude: ecco l’app che spoglia le Donne senza consenso.
A volte il maschilismo prende derive davvero inaspettate, visto che sul #web è presente un’app chiamata #Deepnude che riesce a...
Redazione RHC - 8 Maggio 2020
 Cyber News
La Corsa al quantum computing continua, anche a colpi di propaganda
IBM ha ora 18 computer quantistici, un aumento di tre in questo trimestre che sottolinea lo sforzo dell'azienda di beneficiare...
Redazione RHC - 7 Maggio 2020
 Cyber News
Tra statistica e sorveglianza il passo è breve.
Quanti indossano le mascherine? La risposta ce la fornisce l'intelligenza artificiale. L'utilizzo delle #mascherine è fondamentale per contrastare la diffusione...
Redazione RHC - 7 Maggio 2020
 Cyber News
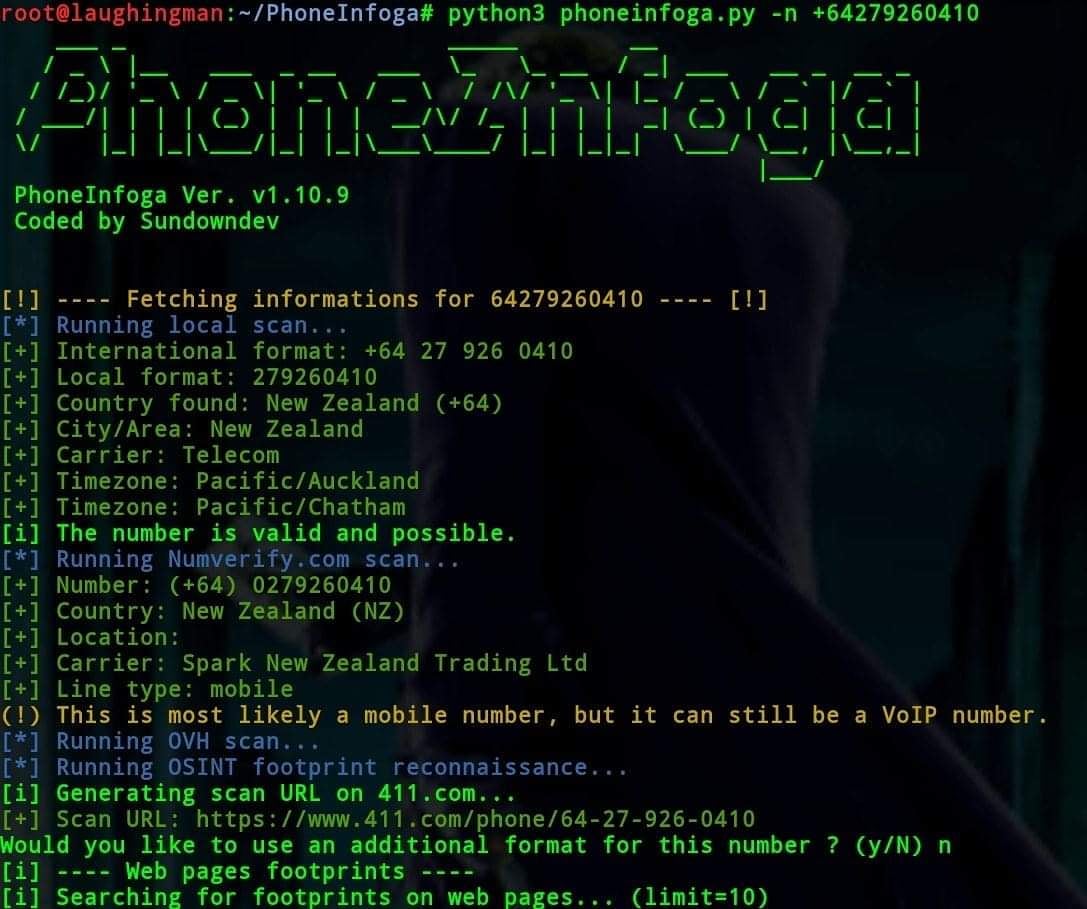
Facciamo Osint partendo dal numero di telefono con PhoneInfoga
Il numero di #telefono svolge un ruolo vitale nell'ingegneria #sociale e nelle indagini sull'#intelligence open source. Ognuno ha untelefono, il...
Redazione RHC - 7 Maggio 2020
 Cyber News
Leader mondiale nei servizi medicali alle prese con un virus.
Fresenius, un grande gruppo sanitario europeo, ha dichiarato mercoledì che un #virus informatico ha infettato i suoi sistemi IT. È...
Redazione RHC - 7 Maggio 2020
Numero di articoli trovati: 14696
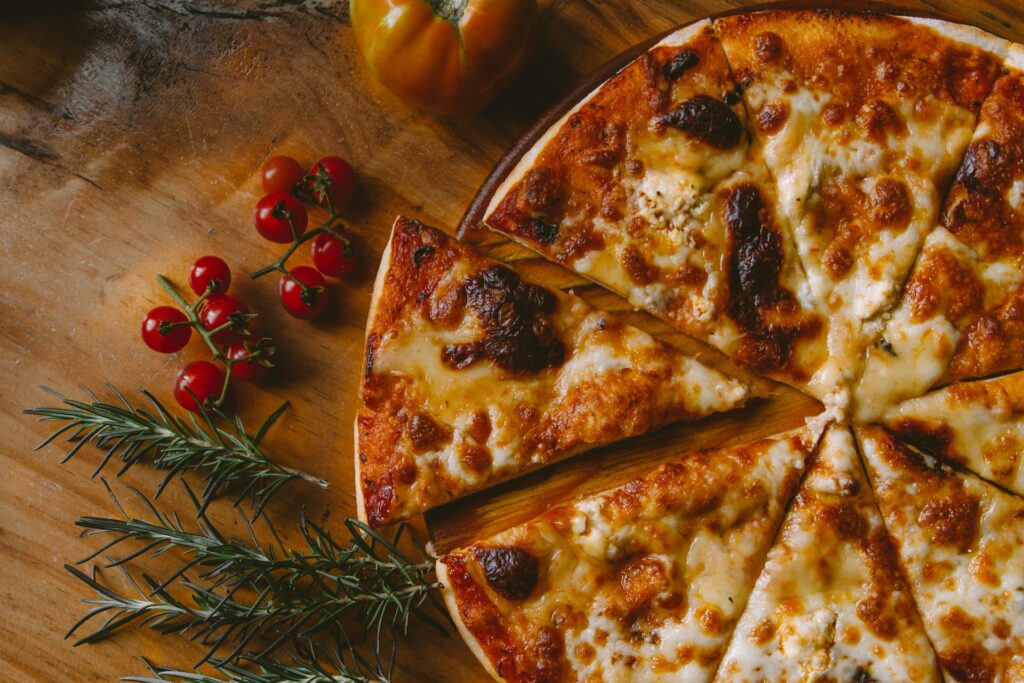
California Pizza Kitchen è stata violata.
California Pizza Kitchen (CPK) ha dichiarato una violazione dei dati che ha rivelato i numeri di previdenza sociale di oltre 100.000 dipendenti attuali ed ex. La catena di pizzerie statunitense,...


Full-disclosure delle vulnerabilità. L’arma definitiva, trasparente, a prova di “zona grigia”.
Autore: Brolli Massimiliano Data Pubblicazione: 19/11/2021 Su Red Hot Cyber abbiamo spesso parlato della divulgazione coordinata delle vulnerabilità, con dei video sul nostro canale youtube e con molti articoli sul...
Riflessioni su un attacco informatico italiano. Impariamo dagli altri per non fare gli stessi errori
Autore: Roberto Villani Data Pubblicazione: 19/11/2021 “Sono devastato, è come se mi avessero sparato” più o meno sono queste le parole che Luciano Della Toffola ha pronunciato dopo l’attacco informatico...
L’italiana Della Toffola Spa, colpita da un attacco informatico. “Danno devastante”.
Questo è quello che succede alle aziende quando un attacco informatico le colpisce al cuore. E' successo alla Della Toffola S.p.a. di Signoressa nel Trevignano (Treviso). "Il danno è devastante,...
Un adolescente canadese ruba 36 milioni di dollari in criptovaluta.
Le forze dell'ordine canadesi hanno arrestato un adolescente con l'accusa di aver rubato criptovaluta per un valore di circa 36 milioni di dollari da una sola persona negli Stati Uniti....
Check Point crea “Mind”. Il portale per diventare esperti in Cybersecurity.
Consapevolezza, consapevolezza, e ancora consapevolezza al rischio. Quante volte abbiamo parlato di questo su RHC? E dopo Amazon, che ha rilasciato gratuitamente il video corso sulla cybersecurity, creato per i...
I servizi di intercettazione SS7 sulle dark web, spesso sono scam. Meglio gli PSOA.
I ricercatori di sicurezza hanno avvertito delle vulnerabilità, a livello di protocollo, nel sistema di segnalazione SS7 dal 2016 e un anno dopo, gli attacchi a SS7 sono passati da...
100 milioni di utenti rimangono fedeli alla password 123456.
Ci risiamo, con un altra TOP10 delle password più utilizzate. Ma sembra che più veniamo regolarmente avvisati, più facciamo uno scorretto utilizzo della password. NordPass ha pubblicato di recente un...
127.000 dati di medici e farmacisti italiani, in vendita su RaidForums.
Sul noto forum underground RaidForums, ieri è apparso un post da parte di un utente che ha messo in vendita informazioni di medici e farmacisti italiani. Si tratta di 120.000...
Piccoli hacker crescono: cambiavano i voti con la password del professore sul registro elettronico.
Alcuni studenti di un liceo scientifico di Ancona, ritoccavano le loro presenze e si cambiavano i brutti voti, grazie alle password di 2 professori che erano divenute di pubblico dominio...
