News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Ghost Exodus Interview: a black hacker True Story.
Author: Olivia Terragni e Massimiliano Brolli Pubbication date : 29/10/2021 It is about a hacker who has come to the fore in 2010 with a series of illegal activities (arrested...


RHC intervista Ghost Exodus. La vera storia del black hacker della Eletronik Tribulation Army.
Autore: Olivia Terragni e Massimiliano Brolli Data Pubblicazione: 29/10/2021 Spesso su Red Hot Cyber abbiamo detto che è importante conoscere i demoni per riuscire a contrastarli. Oggi vi proponiamo una...
Linux nel mirino delle cyber-gang ransomware. Anche Hive sta lavorando al suo malware.
La banda del ransomware Hive sta lavorando alla variante ransomware per Linux e FreeBSD utilizzando nuove varianti di malware sviluppate appositamente per colpire queste piattaforme. Tuttavia, come ha scoperto la...
8,3 miliardi di dollari di perdite per Facebook, dopo la Apple App Tracking Transparency.
Come avevamo previsto, si iniziano a vedere i danni causati dall'introduzione della App Tracking Transparency introdotte da parte di Apple nell'aprile di quest'anno, la quale ha fornito il controllo agli...
La Russia pronta ad arrestare i black hacker comunicati dagli USA. Putin farà sul serio?
I funzionari russi e americani hanno condotto negoziati "i più profondi degli ultimi anni" negli ultimi mesi, anche sul controllo degli armamenti e sulla sicurezza informatica. Lo riporta il New...
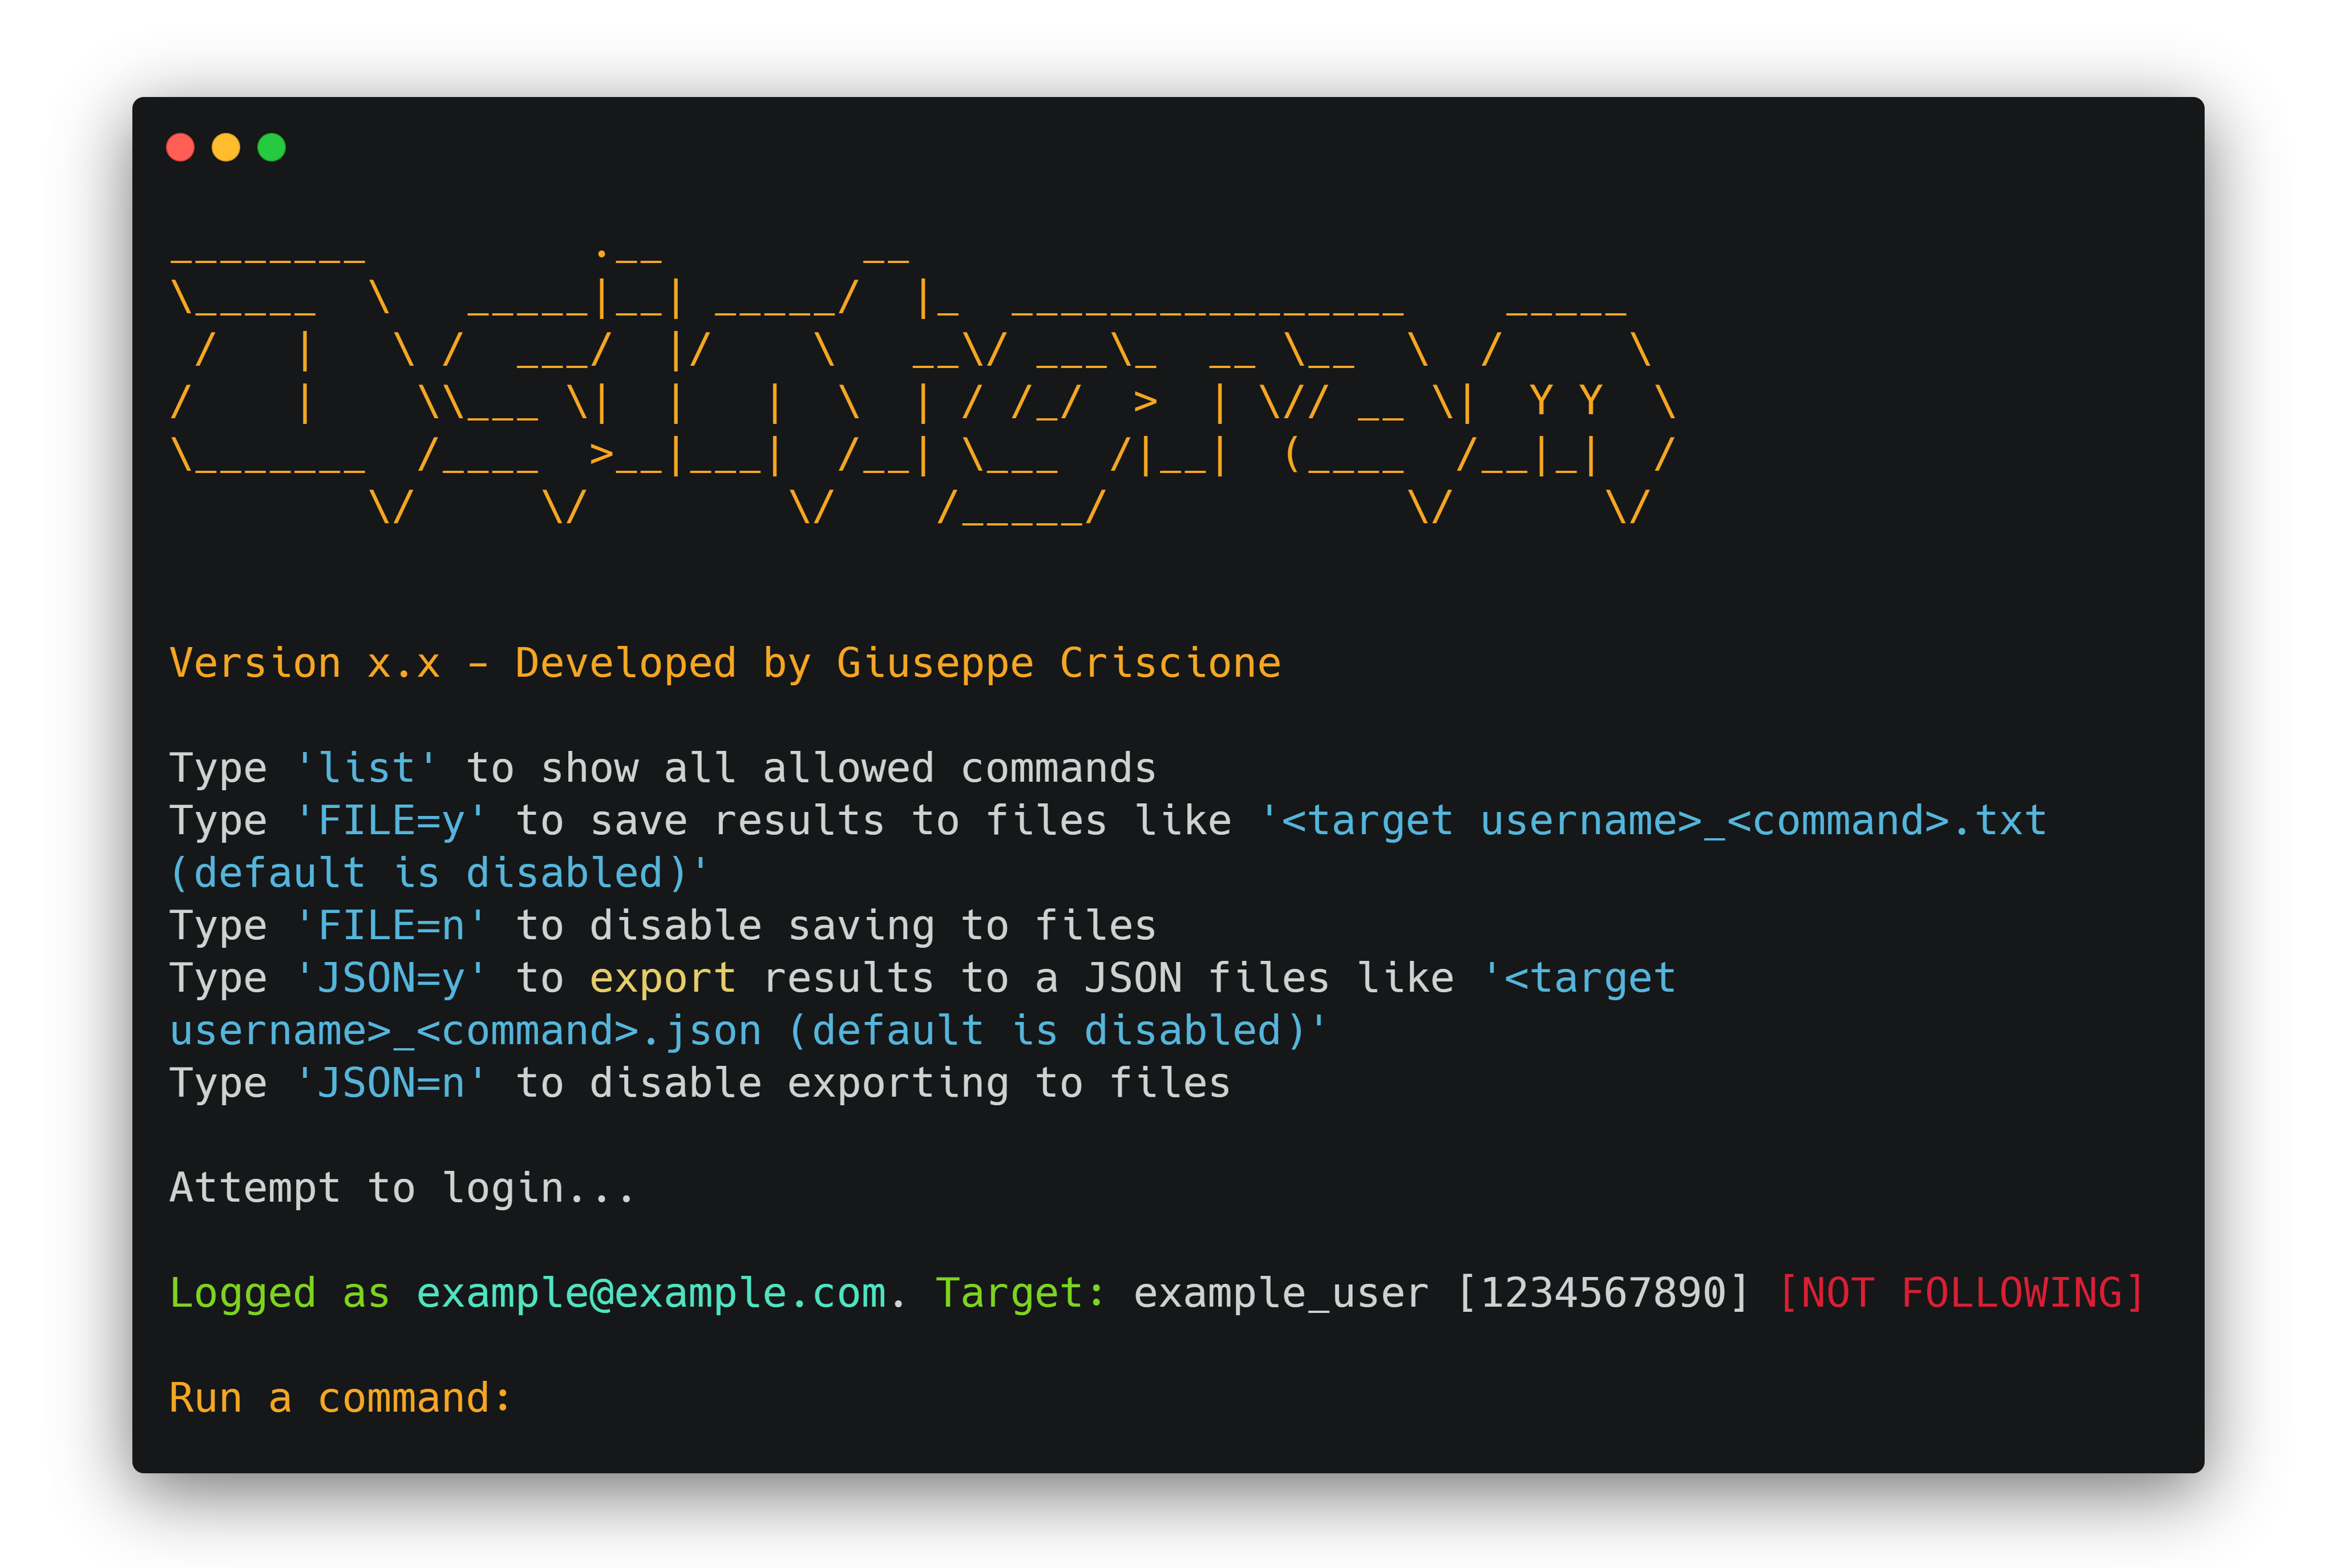
Programmi hacker: Osintgram, uno strumento di OSINT per Instagram.
All'interno del vasto mondo dei tool per la Osint (spesso ne abbiamo parlato su questo blog), abbiamo Osintgram, un tool per effettuare Open Source Intelligence attraverso il noto social network...
C’è Israele e gli USA dietro l’attacco informatico alla fornitura del carburante dell’Iran.
Come avevamo annunciato ieri su Red Hot Cyber, sembrerebbe che ora anche l'Iran riporta ufficialmente la notizia. Il capo dell'Organizzazione della protezione civile iraniana, Golamreza Jalili, che sovrintende la sfera...
Darkweb: La Guardia di Finanza chiude il market underground DeepSea.
Il Nucleo Speciale Tutela Privacy e Frodi Tecnologiche della Guardia di Finanza di Roma ha concluso una sofisticata indagine tecnica nel mondo dei Black Market del Dark Web individuando gli...
Gli USA temono cyber attacchi alle infrastrutture agricole.
I senatori statunitensi Chuck Grassley e Joni Ernst hanno inviato una lettera al segretario per la sicurezza interna degli Stati Uniti, Alejandro Mallorcas, in cui hanno dichiarato la necessità di...
NSA e CISA pubblicano le linee guida per proteggere le infrastrutture 5G in cloud.
Le reti mobili un tempo erano "scatole chiuse" altamente costose, appannaggio delle sole TELCO, dove pochissimi ricercatori di sicurezza potevano analizzare la presenza di bug informatici non documentati. Tutto questo,...