


 News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Simulata una esplosione nucleare per verificare la resilienza dei satelliti in orbita
Un'esplosione nucleare nello spazio vicino potrebbe formare una nuvola radioattiva delle dimensioni dello Stato di New York e disabilitare o distruggere i satelliti in orbita terrestre, secondo nuove simulazioni di...


L’italiana Landi Renzo, colpita dal ransomware Hive
Hive ransomware ha rivendicato oggi con un post sul suo data leak site (DLS) che l'azienda italiana Landi Renzo è stata colpita dal ransomware. All'interno del proprio DLS viene riportato...
Continental è stata attaccata dal ransomware LockBit 3.0. Tra 22 ore i dati online
La famigerata banda ransomware Lockbit, colpisce un’altra organizzazione di respiro internazionale. Oggi è il turno di Continental che si trova a combattere con il ransomware. LockBit 3.0 avvia il consueto “countdown”...
La botnet di Emotet ha ripreso le sue attività dopo cinque mesi di fermo
Autore: Eros Capobianco Emotet il famoso cavallino galoppante torna in pista, questo è ciò che si evince al momento. Alcuni ricercatori del gruppo di ricerca Cryptolaemus tramite la nota piattaforma...
La storia dell’hack alla MBDA continua. Un rapporto riporta nuove retroscena
La storia dell'hacking di MBDA di luglio continua. Ricordiamo che poi l'azienda ha smentito le dichiarazioni degli hacker, definendo false le segnalazioni di un attacco informatico, e i dati trafugati non erano segreti...
CyberChallenge.IT: aperte le iscrizioni alla settima edizione della scuola per aspiranti hacker etici
Sono aperte da questa settimana le iscrizioni alla nuova edizione di CyberChallenge.IT: il programma nazionale di formazione sulla sicurezza informatica organizzato da Cybersecurity National Lab del CINI (Consorzio Interuniversitario Nazionale...
Mozilla corregge un bug su Firefox che causava il blocco del browser su Windows 11
Nell'aggiornamento 106.0.3 per Firefox rilasciato lunedì, Mozilla ha risolto un problema che causava il blocco del browser durante la copia del testo su computer Windows 11 22H2. In genere, il blocco è durato circa...
Ransomware Data Room – Ottobre 2022
Autore: Dott. Luca Mella, Cyber Security Expert (founder doubleextortion.com) Negli ultimi anni, il fenomeno del ransomware è stato tanto dirompente da influire pesantemente nelle agende di sicurezza di moltissime organizzazioni, e non...
Ai ministri britannici, presto potrebbe essere vietato l’uso degli smarphone
Funzionari dell'intelligence britannica hanno esortato i ministri britannici a smettere di usare i loro telefoni personali per condurre attività governative. Lo riporta l'edizione locale del Daily Mail. Secondo la pubblicazione, questa settimana tutti...
E’ Amazon l’azienda dalla quale provengono 35 milioni di dati di italiani? Probabilmente è un bluff
Come abbiamo riportato nella giornata di ieri, all'interno del forum underground russo XSS, è stato messo in vendita un database contenente 35 milioni di transazioni di un e-commerce italiano. Dalle...
Ultime news
 Cyber News
Log4j fa il tris. Nuovi exploit funzionanti: “Installare la 2.16.0 il prima possibile”.
C'è chi non ne può più di questa "full immersion" su Log4j degli ultimi giorni, ma cerchiamo, per quanto possibile...
Sandro Sana - 17 Dicembre 2021
 Cyber News
Microsoft lancia un sito per segnalare i driver dannosi.
Microsoft ha lanciato un portale speciale attraverso il quale gli utenti e i ricercatori sulla sicurezza delle informazioni possono segnalare...
Redazione RHC - 17 Dicembre 2021
 Cybercrime
2 anni per l’autore del cryptor utilizzato dalla botnet Kelihos.
Il Dipartimento di Giustizia degli Stati Uniti riferisce che il cittadino russo di 41 anni Oleg Koshkin è stato condannato...
Sandro Sana - 17 Dicembre 2021
 Cyberpolitica
La guerra elettronica (EW) tra USA, Cina, Sud e Nord Corea (seconda parte)
Dato che gli attacchi informatici nordcoreani non sono una minaccia futura, ma già un DATO DI FATTO, ci si chiede...
Olivia Terragni - 17 Dicembre 2021
 Cultura
La guerra informatica della Corea del Nord e il suo esercito cyber (prima parte)
Autore: Olivia Terragni Data Pubblicazione: 13/12/2021 Di notte, in Corea del Nord si accende solo un punto luminoso, la città...
Olivia Terragni - 17 Dicembre 2021
 Cyber News
Tiscali: cosa sappiano della presunta vendita di SQL injection.
Pochi minuti fa è apparso sul noto forum underground RaidForums, un post che mette in vendita un presunto accesso alla...
Redazione RHC - 16 Dicembre 2021
 Cyber News
Il ministro degli interni tedesco vuole regolamentare meglio Telegram.
Il ministro degli Interni tedesco Nancy Feser ha chiesto una regolamentazione più severa dei contenuti all'interno del messenger Telegram. A...
Redazione RHC - 16 Dicembre 2021
 Cyberpolitica
La difesa USA nomina un direttore senior sulle tecnologie di Intelligenza Artificiale.
Il Dipartimento della Difesa degli Stati Uniti assumerà il primo direttore senior sulle tecnologie di intelligenza digitale e artificiale (AI)...
Silvia Felici - 16 Dicembre 2021
 Cybercrime
La botnet Dark Mirai, ora sfrutta la vulnerabilità RCE nei router TP-Link.
Secondo gli esperti di Fortinet, gli operatori di botnet Dark Mirai (alias Manga o Dark.IoT) stanno attivamente abusando di una...
Sandro Sana - 16 Dicembre 2021
 Innovazione
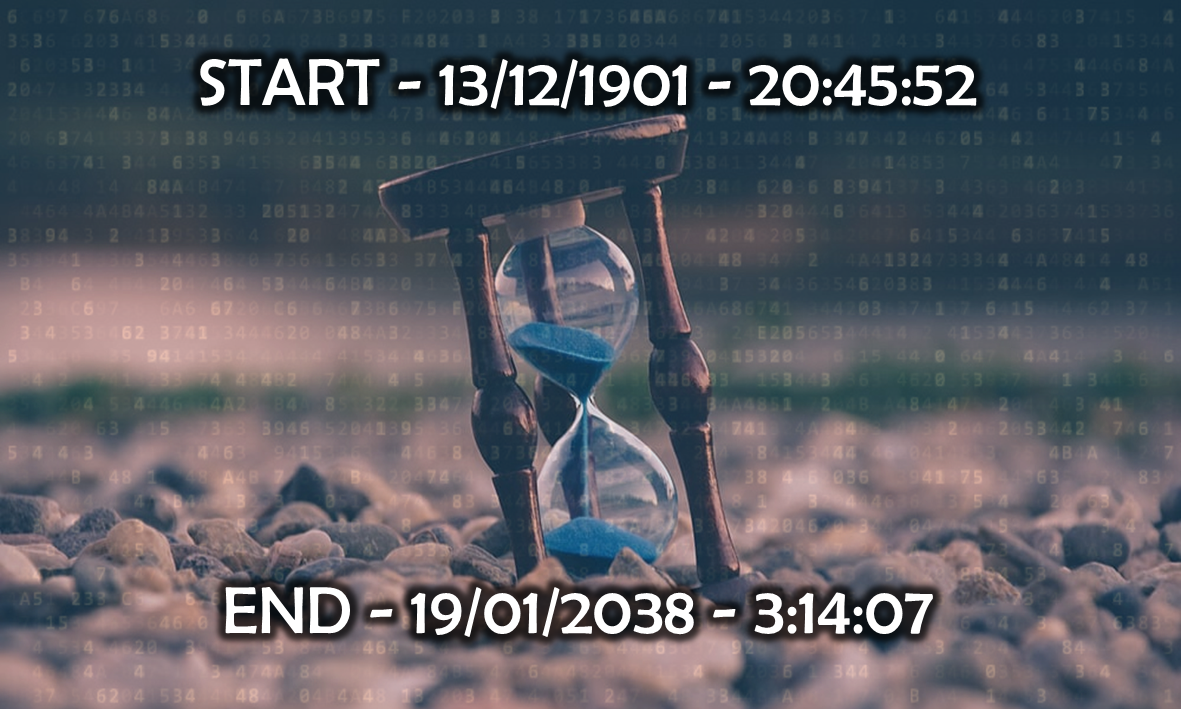
19 gennaio 2038 finisce il tempo di Unix. Comprendiamo l’Epoch Date.
Autore: Brolli Massimiliano Data Pubblicazione: 30/11/2021 Spesso chi ha lavorato con i sistemi UNIX, ne avrà sentito parlare. In questo...
Massimiliano Brolli - 16 Dicembre 2021
 Cyber News
3 easter eggs all’interno della blockchain di Bitcoin.
Satoshi Nakamoto, ne abbiamo parlato diverse volte su RHC (anche con un video a lui dedicato), è stata una personalità...
Bajram Zeqiri - 15 Dicembre 2021
 Cyberpolitica
Con An0m, le forze dell’ordine hanno arrestato 1000 sospetti e sequestrato 42 tonnellate di droga.
La polizia federale australiana ha rivelato nuove informazioni sull'applicazione An0m che è stata creata dall'FBI per intercettare la corrispondenza dei...
Pietro Melillo - 15 Dicembre 2021
Ricorrenze storiche dal mondo dell'informatica
Massimiliano Brolli - 15/07/2026
