


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Innovazione
 Cybercrime
 Innovazione
 Vulnerabilità
Ultime news
 Cyber News
Moses Staff viola i sistemi della compagnia di difesa israeliana Rafael
Il gruppo di hacker iraniano Moses Staff ha messo in vendita sul dark web una serie di dati presumibilmente rubati...
Redazione RHC - 5 Febbraio 2022
 Cyber News
L’FBI ora ammette di aver acquistato lo spyware Pegasus.
I funzionari dell'FBI hanno confermato di aver acquistato il potente spyware Pegasus dal gruppo NSO, sebbene questo prodotto sia stato...
Bajram Zeqiri - 5 Febbraio 2022
 Cyber News
Attacco informatico alla News Corp. Sospettato il collegamento con la Cina.
News Corp, la società di media proprietaria del Wall Street Journal, ha dichiarato venerdì alla Securities and Exchange Commission (SEC)...
Redazione RHC - 5 Febbraio 2022
 Cyber Italia
L’italiana CGT, colpita dal ransomware BlackCat (ALPHV).
L'azienda italiana CGT Spa, presente in 15 Paesi, è un gruppo che si è espanso a livello internazionale che riunisce...
Bajram Zeqiri - 4 Febbraio 2022
 Cybercrime
Lazarus utilizza windows update per distribuire malware e rubare proprietà intellettuale.
Il popolare gruppo di attivisti nordcoreani Lazarus sta utilizzando il client Windows Update per distribuire codice dannoso, evitando così i...
Marcello Filacchioni - 4 Febbraio 2022
 Cyber News
Un canale televisivo iraniano, è stato violato 2 volte in una settimana.
Un gruppo di hacktivisti noto come Adalat Ali ("Ali's Justice") ha preso il controllo del webcast del canale televisivo di...
Redazione RHC - 4 Febbraio 2022
 Cyber News
I terminal petroliferi nei porti più grandi d’Europa, sono stati colpiti da attacchi informatici.
Importanti terminal petroliferi in alcuni dei principali porti europei sono stati oggetto di attacchi informatici. Secondo SecurityWeek, la procura belga...
Redazione RHC - 4 Febbraio 2022
 Cyber News
Un hacker solitario ha abbattuto internet della Corea del Nord. E sembra che sia vero.
A metà del mese scorso, la Corea del Nord ha subito una serie di misteriose interruzioni di Internet, culminate il...
Redazione RHC - 3 Febbraio 2022
 Cyber News
Gli stalker usano Apple AirTag per perseguitare le loro vittime.
Gli AirTag stanno diventando dei sistemi periocolosi di geo-localizzazione. ne avevamo parlato di recente a seguito di una serie di...
Redazione RHC - 3 Febbraio 2022
 Cybercrime
Il malware Chaes sta colpendo i clienti delle banche brasiliane.
È stata scoperta la campagna su larga scala che utilizza il malware Chaes, per la quale sono stati compromessi circa...
Marcello Filacchioni - 3 Febbraio 2022
 Cybercrime
Lockheed Martin è stata violata. 40GB di progetti militari in vendita nelle underground.
Sul noto forum underground RaidForums, un utente ha annunciato una fuga di 40 GB di dati dal della società militare-industriale...
Bajram Zeqiri - 3 Febbraio 2022
 Cyber News
320 milioni di dollari rubati in un attacco allarmante sulle blockchain.
È il secondo exploit più grande di sempre dell'ecosistema DeFi , subito dopo il furto di criptovalute da 600 milioni...
Redazione RHC - 3 Febbraio 2022
Numero di articoli trovati: 14646
Attacco al ministero della difesa italiano. Gli hacktivisti colpiscono 9 siti
Ne avevamo parlato recentemente di un gruppo di hacktivisti filorussi chiamati Noname che recentemente aveva preso di mira il Ministero dell'Agricoltura italiano www[.]politicheagricole[.]it. All'interno di un nuovo post sul loro...


l’FBI colpita al cuore. Violato InfraGard, il social network interno del bureau
La scorsa settimana, un hacker criminale chiamato USDoD ha pubblicato campioni del database di InfraGard su BreachForums e sta vendendo l'intero database per 50.000 dollari. L'hacker ha ottenuto l'accesso al portale InfraGard...
Gli Stati Uniti stanno eliminando TikTok per motivi di sicurezza nazionale
9 stati degli Stati Uniti hanno vietato l'uso di TikTok. Tra questi ci sono il Texas, Maryland e South Dakota. Il 12 dicembre, gli stati dell'Alabama e dello Utah si sono uniti...
Energia pulita senza fine! L’esperimento riuscito di fusione nucleare del Lawrence Livermore National Laboratory
Recentemente, il Dipartimento dell'Energia degli Stati Uniti ha annunciato che i ricercatori del Lawrence Livermore National Laboratory (LLNL) hanno effettuato una scoperta sensazionale. Hanno trovato un modo in cui viene generata...
Quali aziende italiane verranno violate? Gli IAB si evolvono in e-commerce underground
In effetti la domanda è posta male in quanto queste aziende sono state già violate e non se ne sono accorte (o "probabilmente" accorte), anche se il reale danno ancora...
Email delle Università Italiane in vendita negli e-commerce del cybercrime
Organizzazione! Questa è la parola d'ordine degli Initial Access Broker (IAB), che essendosi scocciati di vendere nei forum underground gli accessi alle infrastrutture IT violate, si organizzano in veri e-commerce...
Il nuova botnet GoTrim prende di mira gli account di amministrazione di WordPress
Gli specialisti di Fortinet hanno scoperto un nuovo malware chiamato GoTrim il quale è stato scritto in Go e sta scansionando Internet alla ricerca di siti WordPress per forzare la password degli...
Apple rilascia una patch per una falla che minaccia tutti quanti i suoi utenti
Martedì, Apple ha corretto una falla di sicurezza su iOS, iPadOS, macOS, tvOS e il browser Web Safari relativa ad una nuova vulnerabilità di 0day che potrebbe portare all'esecuzione di...
La vulnerabilità 0day su CITRIX è sfruttata attivamente dai threat actors cinesi
Citrix consiglia gli amministratori di applicare le patch che risolvono la vulnerabilità CVE-2022-27518 in Citrix ADC e Gateway. Questa falla di sicurezza viene utilizzata attivamente dagli hacker cinesi per ottenere l'accesso ai...
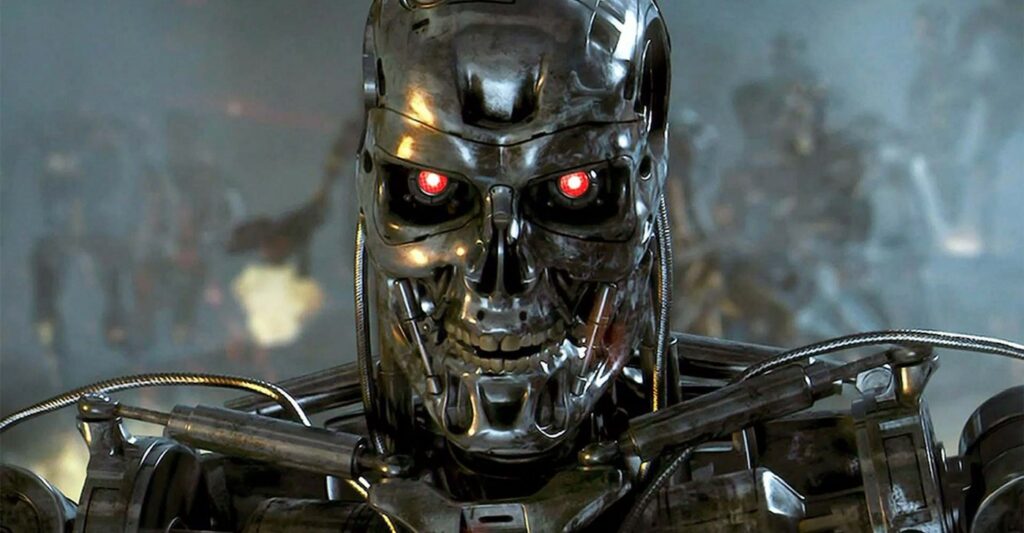
Robot assassini: dietro front da parte delle autorità di San Francisco
Alla fine del mese scorso, il consiglio delle autorità di vigilanza di San Francisco ha approvato una proposta che concede alla polizia cittadina il diritto di utilizzare robot telecomandati come...
