


 News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Attacco informatico alla NCR. Colpito un datacenter da un ransomware
La NCR (sigla di National Cash Register) sta subendo dei problemi al datacenter DFW05 dovuti ad un incidente ransomware. La NCR produce sistemi ATM e di pagamento per le casse...


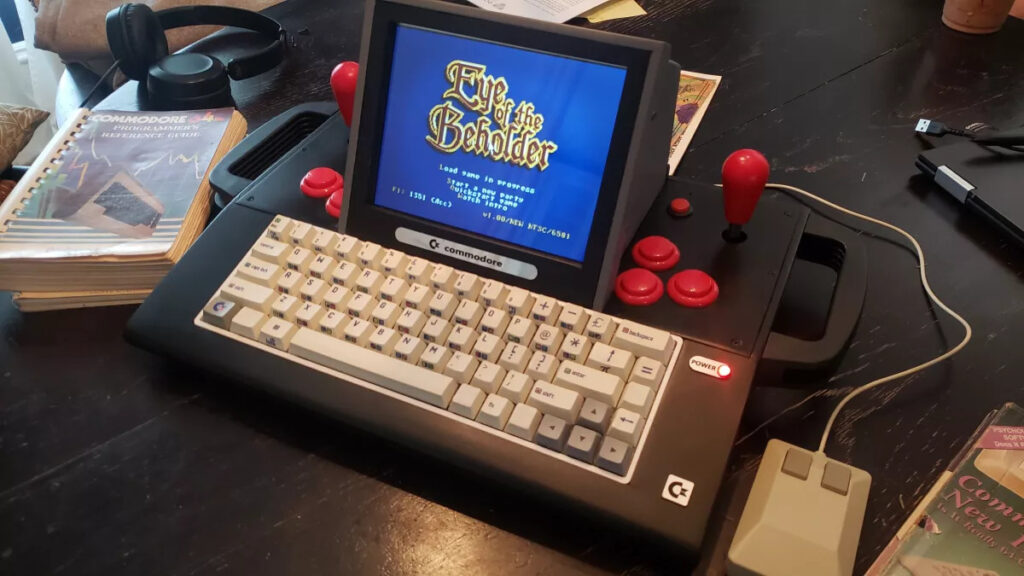
C64 forever: torna indietro nel tempo con il cyberdeck CBM X64+ basato su Raspberry Pi
Il Raspberry Pi è ottimo per molte cose, ma l'emulazione di vecchi computer e la creazione di cyberdeck sono in voga da quando è nato. Questo progetto di Hackaday, creato da crookedmouth1971 unisce i...
Elon Musk cambia direzione e scende nell’arena delle AI con una nuova startup
Nella sua lettera assieme a Steve Wozniak chiedeva 6 mesi di pausa di riflessione. Forse ora si è capito finalmente l'etica richiesta che ha fatto tanto parlare di Elon Musk...
Una apocalisse nucleare potrebbe essere causata dalle AI. Il 36% degli esperti dello studio della Stanford prevede questo
Ci stiamo forse facendo troppo prendere la mano sul discorso Intelligenza Artificiale e distruzione del mondo? L'intelligenza artificiale può aprire la strada a nuovi audaci cambiamenti nel mondo, ma può...
Una fix in emergenza su Chrome risolve un pericoloso 0-day sfruttato attivamente
Google ha rilasciato un aggiornamento di sicurezza in emergenza su Chrome relativo ad una vulnerabilità zero-day sfruttata negli attacchi dall'inizio dell'anno. Il gigante del software ha affermato: "Google è a...
La Cassazione solleva l’interessato dagli oneri probatori per l’accesso ai dati personali
La Cassazione con l'ordinanza n. 9313/2019 conferma che in caso di esercizio di diritto d'accesso la risposta all'interessato è d'obbligo entro i termini indicati dal GDPR. Viene inoltre indicato questo...
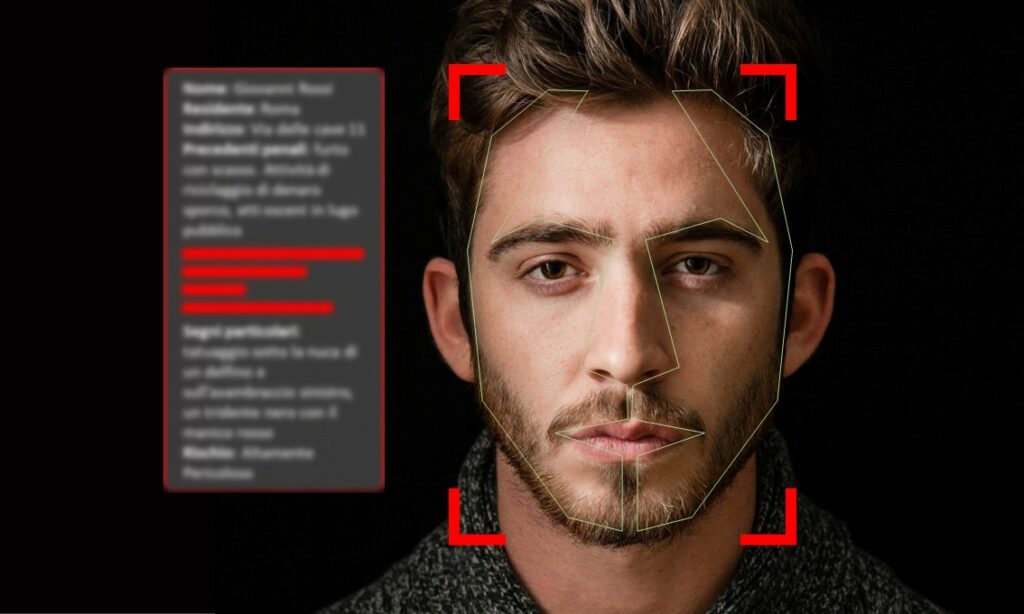
Tutti siamo su Clear AI. Soprattutto le persone che pubblicano foto sui social network
La startup di riconoscimento facciale Clearview AI ha raccolto quasi 30 miliardi di foto dai social media, riporta la BBC , citando Hoan Ton-That, fondatore e CEO dell'azienda. Inoltre, il...
Un XSS critico su Microsoft Azure consente di assumere il controllo del sistema della vittima
Sono emersi dettagli su una vulnerabilità risolta di recente in Azure Service Fabric Explorer (SFX) che potrebbe consentire a un utente malintenzionato non autorizzato di eseguire codice remoto. Monitorata come CVE-2023-23383...
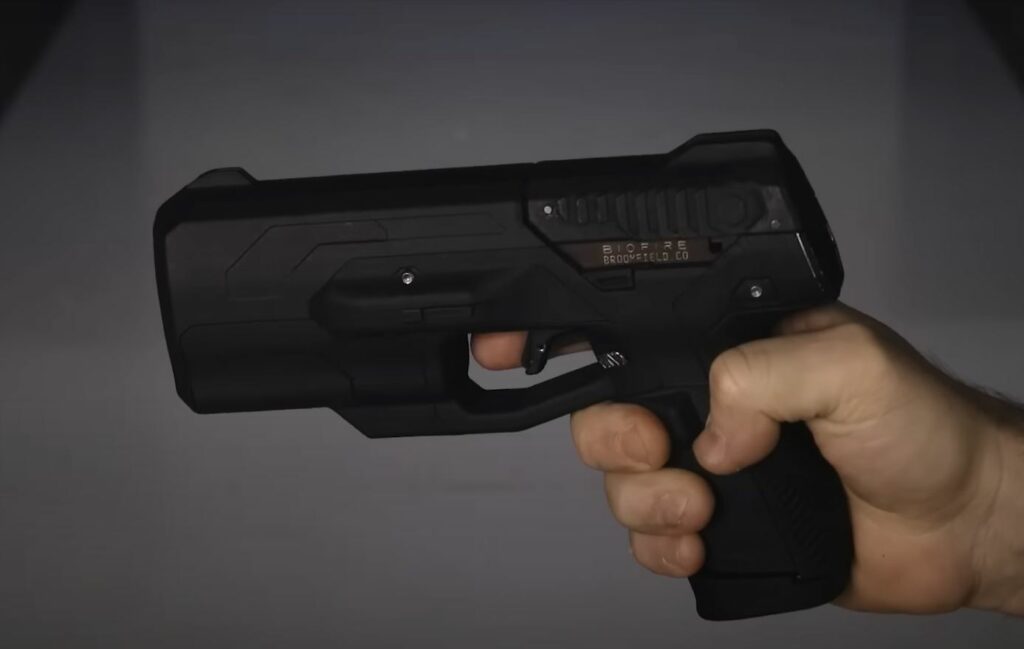
Nuove tecnologie e nuove armi. The Biofire Smart Gun è la prima pistola a riconoscimento biometrico
La società americana Biofire Technologies ha introdotto la prima pistola biometrica al mondo chiamata "The Biofire Smart Gun". La pistola è in fase di sviluppo da oltre 10 anni e nel 2022...
APT29, il gruppo di spionaggio informatico noto come Cozy Bear, attacca la NATO
Il servizio di controspionaggio militare polacco e il Polish Computer Emergency Response Team (CERT-PL) hanno accusato il gruppo APT29 di attacchi su larga scala ai paesi della NATO e dell'UE. Come parte...
Ultime news
 Cyber News
I funzionari russi non dovranno usare Zoom, Webex e WhatsApp
Il governo ha incaricato i funzionari di smettere di utilizzare i servizi stranieri Zoom, Webex e WhatsApp nelle comunicazioni ufficiali. ...
Redazione RHC - 2 Luglio 2022
 Cyber News
Alla scoperta dei Broker di Accesso (IaB). Cosa sono e cosa vendono nelle underground
Spesso abbiamo parlato di come funzionano gli attacchi ransomware e di come funziona la piramide del ransomware as a service...
Marcello Filacchioni - 1 Luglio 2022
 Cybercrime
L’italiana Amalfitana Gas Srl colpita da Everest
La famigerata banda Everest, colpisce un'altra organizzazione italiana. Oggi è il turno dell’italiana Amalfitana Gas Srl, che si trova a...
Pietro Melillo - 1 Luglio 2022
 Cybercrime
La gang 8220 installa malware su Linux. Sfruttate le falle di Confluence e Weblogic
La cyber gang 8220 ha aggiornato la sua suite di malware per hackerare i server Linux e installare cryptominer come...
Marcello Filacchioni - 1 Luglio 2022
 Cybercrime
Rilasciato il decryptor per Hive ransomware (dalla versione 1 alla 4)
Buone notizie per le vittime del ransomware Hive: l'agenzia sudcoreana per la sicurezza delle informazioni KISA ha rilasciato uno strumento gratuito per...
Pietro Melillo - 1 Luglio 2022
 Cyber News
killnet manda offline il sito per il pagamento delle tasse USA
Killnet, il famigerato gruppo hacktivista filorusso, ieri sera ha preso di mira il sito PayUsaTax rendendolo irraggiungibile. Gli hacktivisti hanno...
Redazione RHC - 1 Luglio 2022
 Cyber News
Con Microsoft Edge WebView2 puoi rubare cookie e bypassare la MFA
Un esperto di sicurezza delle informazioni noto come mr.d0x ha sviluppato una nuova tecnica di attacco che abusa delle applicazioni Microsoft Edge...
Redazione RHC - 1 Luglio 2022
 Vulnerabilità
BlackBasta è composto da ex membri di Conti e REvil
Recentemente, è stata rilevata l'attività di un nuovo gruppo di hacker chiamato Black Basta, formatosi nell'aprile 2022, presumibilmente da ex membri...
Pietro Melillo - 1 Luglio 2022
 Cyber News
PSRansom: una simulazione opensource di una infezione da ransomware
Questo progetto chiamato PSransom, ci permette di simulare una infezione di un ransomware generico utilizzando solo PowerShell. Inoltre, saremo in...
Redazione RHC - 1 Luglio 2022
 Cyberpolitica
Ransomware data Room – Giugno 2022
Autore: Dott. Luca Mella, Cyber Security Expert (founder doubleextortion.com) Negli ultimi anni, il fenomeno del ransomware è stato tanto dirompente da influire...
Luca Mella - 1 Luglio 2022
 Cybercrime
Creators Youtube, attenzione a YTStealer! Il vostro canale potrebbe essere venduto nelle underground
Gli esperti di Intezer hanno scoperto un nuovo malware YTStealer che ruba i token di autenticazione e i canali YouTube. YTStealer simula software...
Bajram Zeqiri - 30 Giugno 2022
 Cyber News
CWE TOP25 2022. pubblicate le classi di debolezza del software più pericolose
Gli specialisti di MITRE hanno pubblicato un elenco dei 25 problemi più comuni e più pericolosi di quest'anno. Tali bug possono potenzialmente esporre...
Redazione RHC - 30 Giugno 2022
Ricorrenze storiche dal mondo dell'informatica
Massimiliano Brolli - 15/07/2026
