


 News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Fakeyou: l’app deepfake che “preoccupa” il Garante Privacy
Autore: Stefano Gazzella L’Autorità garante per la protezione dei dati personali ha aperto un’istruttoria nei confronti di Fakeyou, un’app che si presenta come in grado di convertire un testo in...


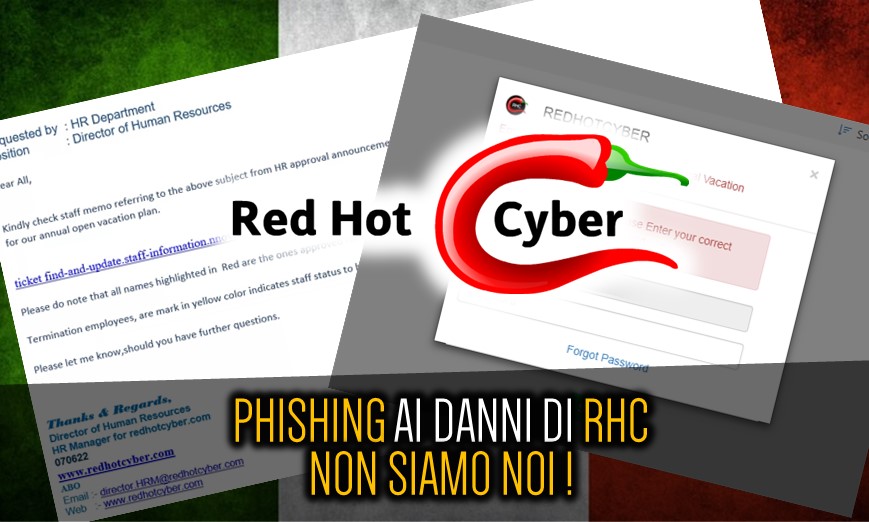
Mail di phishing ai danni di Red Hot Cyber! Non aprite le mail: cancellatele immediatamente.
Spesso parliamo di attacchi informatici alle aziende italiane, ma questa volta nel mirino ci siamo finiti proprio noi con una campagna di phishing che impersona il nostro brand. Stanno infatti...
Cybercrime e Deepfake. Si iniziano a vendere i primi servizi nelle underground
Secondo gli esperti di Resecurity, i servizi che consentono di creare deepfake hanno iniziato a guadagnare popolarità nel dark web. I deepfake possono essere utilizzati per propaganda politica, disinformazione, truffe e...
Digital Forensics: scopriamo cos’è il Data Carving con un esempio pratico
Autore: Alessandro Molinari Tramite gli strumenti specifici per le analisi forensi è possibile recuperare molti files che presumibilmente sono stati cancellati da un sistema informatico. Il data carving tratta esattamente questo...
22 anni di reclusione e 1 milione di dollari di multa per il truffatore 29enne di Middletown
Le frodi informatiche non pagano e come spesso diciamo su RHC, i pochi che vengono arrestati alla fine la pagano per tutti gli altri che l'hanno fatta franca. Il 29enne...
Il Metaverso di Meta inizia male. Scarsa qualità e bug non la fanno utilizzare neanche al suo interno
L'app Metaverse di Meta è troppo "buggata" e i dipendenti la usano a malapena. Questa è una affermazione di un dirigente di Meta che ha detto: “Tutti in questa azienda...
Patching Tuesday: 84 nuove fix di sicurezza, ma manca all’appello ProxyNotShell
Gli sviluppatori Microsoft hanno rilasciato le patch di ottobre per i loro prodotti. In totale, questo mese sono state corrette più di 80 vulnerabilità, inclusi bug attivamente sfruttati dagli hacker. Tuttavia, non...
Toyota perde una chiave di accesso a GitHub e lascia trapelare informazioni di T-Connect
Toyota Motor Corporation ha avvertito della possibile perdita di informazioni personali dei clienti. Circa cinque anni fa, è stata erroneamente resa disponibile una chiave di accesso sul GitHub dell'azienda, che consentiva l'accesso...
Mai più Brute Force Attacks su Windows. Parola di Microsoft!
Ne avevamo parlato qualche tempo fa di questa nuova funzionalità in sviluppo da casa Microsoft. Ora gli amministratori IT possono configurare Windows per bloccare automaticamente gli attacchi di forza bruta...
Sanzioni in arrivo per 200 figure di spicco della Federazione Russa. Ovviamente anche Kaspersky
La Camera dei rappresentanti del Congresso degli Stati Uniti ha approvato un nuovo disegno di legge sulle sanzioni aggiuntive contro i cittadini russi. L'autore dell'iniziativa legislativa è stato il deputato...
Ultime news
 Cyber News
GoDaddy subisce una violazione dei dati per 1,2 milioni di clienti.
Il registrar di domini e hosting GoDaddy degli Stati Uniti D'America, ha segnalato un hack e una violazione dei dati....
Redazione RHC - 24 Novembre 2021
 Vulnerabilità
Exploit PoC disponibile per la nuova vulnerabilità di Microsoft Exchange
È ora disponibile un exploit PoC per la vulnerabilità zero-day recentemente patchata nei server Microsoft Exchange. Si tratta della vulnerabilità...
Manuel Roccon - 23 Novembre 2021
 Cyber News
Una donna ingoia un AirPod accidentalmente; il dispositivo ha registrato l’audio nel suo stomaco.
Una donna di Boston ha realizzato un video su Tiktok affermando di aver ingoiato accidentalmente i suoi Apple AirPods e...
Redazione RHC - 23 Novembre 2021
 Vulnerabilità
Exploit 0-day sul bypass della patch di Windows: “l’ho per le taglie basse sui bug”
Spesso abbiamo parlato del bypass della patch relativamente alla ricerca dei bug, dove abbiamo anche parlato di Sandboxescaper (all'epoca incubo...
Manuel Roccon - 23 Novembre 2021
 Cyberpolitica
Opa su TIM da Kkr: aumentiamo l’attenzione sulle infiltrazioni straniere.
Autore: Roberto Villani Data Pubblicazione: 23/11/2021 Sono giornate calde quelle che in questi giorni si vivono a Roma e non...
Roberto Villani - 23 Novembre 2021
 Cyberpolitica
Conti ha guadagnato almeno 25,5 milioni di dollari da luglio 2021.
Gli esperti della società svizzera di sicurezza informatica Prodaft hanno calcolato che negli ultimi cinque mesi gli operatori di ransomware...
Pietro Melillo - 23 Novembre 2021
 Cyber News
La Germania passa a Linux. LiMux e LibreOffice entro il 2026.
Le autorità della regione tedesca dello Schleswig-Holstein migreranno le agenzie governative dal software per ufficio Microsoft Office al pacchetto gratuito...
Redazione RHC - 23 Novembre 2021
 Cybercrime
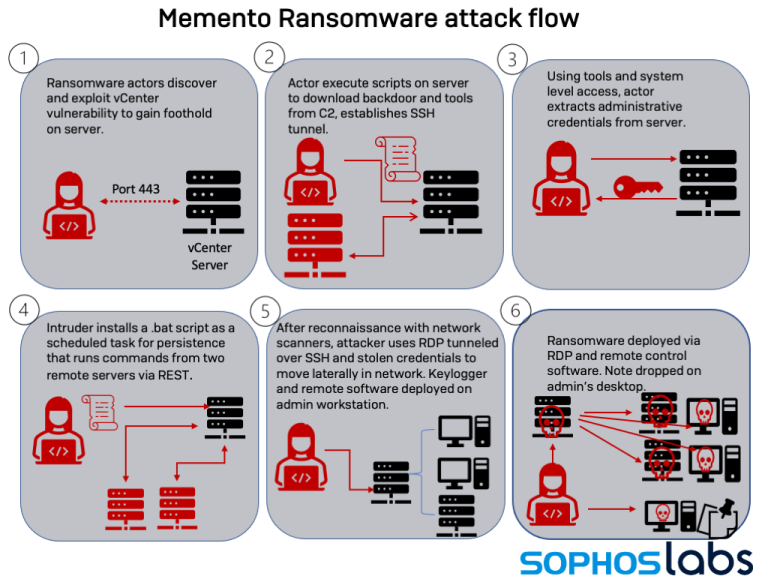
Memento ransomware. Se non riesce a cifrare, comprime i dati in un RAR con password.
L'evoluzione della minaccia ransomware non ci da tregua. Se da un lato le cyber gang vengono perseguite dagli accordi internazionali...
Pietro Melillo - 23 Novembre 2021
 Cybercrime
L’italiana MECFOND colpita da LockBit 2.0.
Un'altra azienda italiana colpita da un ransomware. Si tratta della MECFOND di Napoli, colpita dal ransomware LockBit 2.0, una azienda...
Pietro Melillo - 22 Novembre 2021
 Cyber News
La rete Tor si sta saturando. Adotta un bridge server!
Il browser Tor, probabilmente il miglior browser Internet per la protezione della privacy disponibile per la maggior parte delle persone,...
Redazione RHC - 22 Novembre 2021
 Cyber News
Cisco ASA e FTD: una porta blindata che si inceppa e non ti lascia entrare.
L'esperto di Positive Technologies Nikita Abramov ha scoperto una vulnerabilità nella linea di firewall Cisco ASA (Adaptive Security Appliance) e...
Redazione RHC - 22 Novembre 2021
 Cyber Italia
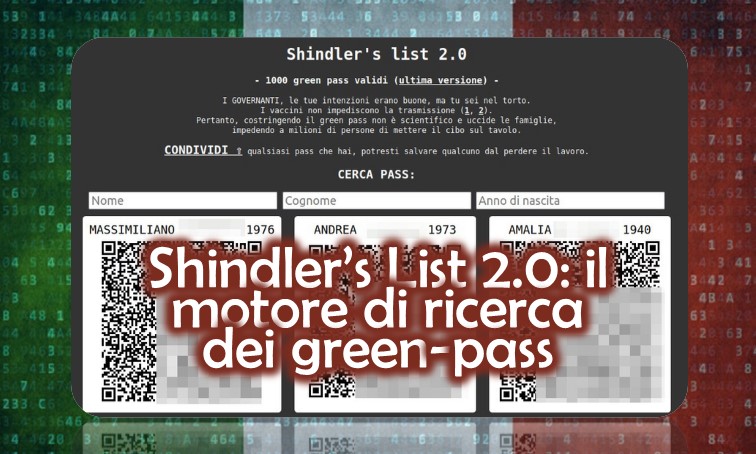
Il motore di ricerca dei green-pass italiani è online. Si chiama Shindler’s List 2.0.
Autore: Michele PinassiData Pubblicazione: 22/11/2021Un nuovo portale web chiamato Shindler’s list 2.0, contenente un pratico sistema di ricerca e visualizzazione...
Bajram Zeqiri - 22 Novembre 2021
Ricorrenze storiche dal mondo dell'informatica
Massimiliano Brolli - 15/07/2026
