


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Innovazione
 Cybercrime
 Innovazione
 Vulnerabilità
Ultime news
 Cyberpolitica
L’italiana NordFish SRL colpita dal ransomware Grief.
Il ransomware Grief ha colpito l'azienda italiana NordFish SRL di CODROIPO (UDINE), la quale fa parte del settore dei grossisti...
Stefano Gazzella - 7 Gennaio 2022
 Cyber News
Dopo la Regione Umbria, violato anche l’account Twitter del “Carnevale di Venezia”
Come abbiamo visto 2 giorni fa, l'account twitter della Regione Umbria è stato violato da un gruppo di hacker che...
Redazione RHC - 7 Gennaio 2022
 Cyber News
Tempo di bilanci sul 2021 da parte della Polizia postale italiana.
Tempo di bilancio anche per la Polizia postale che nel 2021 è stata impegnata nella prevenzione e contrasto alla pedopornografia...
Massimiliano Brolli - 6 Gennaio 2022
 Innovazione
Gli algoritmi quantistici (lezione 4)
Autore: Roberto Campagnola Data Pubblicazione: 5/12/2021 La definizione di algoritmo è di per sé semplice: una serie di operazioni da...
Roberto Campagnola - 6 Gennaio 2022
 Cyber News
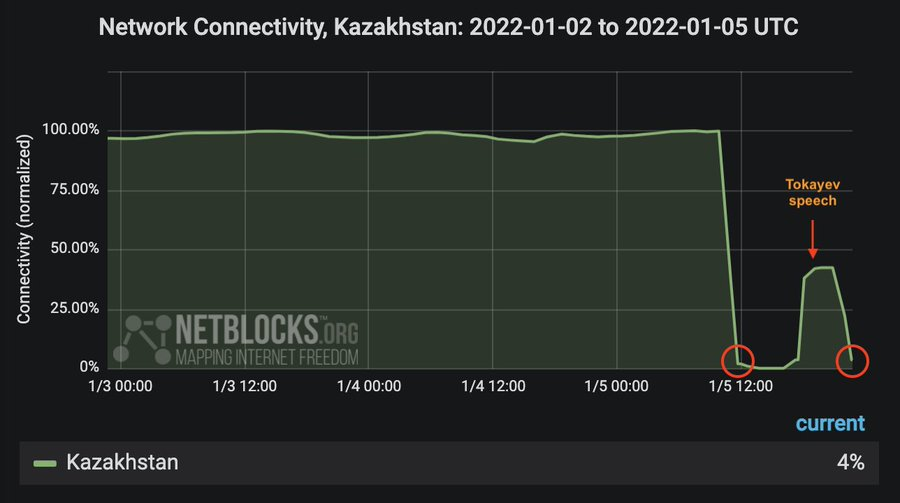
Kazakistan: internet ha nuovamente smesso di funzionare in tutta la nazione.
La libertà di Internet globale continua a diminuire di anno in anno. E la libertà di espressione su Internet è...
Redazione RHC - 6 Gennaio 2022
 Cyber News
Washington non protegge adeguatamente i dati degli europei, Facebook non è d’accordo.
Nonostante il fatto che la Corte di giustizia europea abbia affermato due volte che gli Stati Uniti non forniscono una...
Redazione RHC - 6 Gennaio 2022
 Cyber News
Cina: tutto sotto controllo
Le autorità cinesi intendono controllare le piattaforme online, compresi i social media e i siti di condivisione video, al fine...
Redazione RHC - 6 Gennaio 2022
 Cyber News
SOC e sistemi ICS: quali componenti del sistema devono essere assolutamente collegati.
Autore: Andrey Proshin, responsabile del sistema di automazione Solar JSOC presso Rostelecom-Solar, Igor Semenchev, analista prevendita di Solar JSOC presso...
Redazione RHC - 6 Gennaio 2022
 Cyber News
Teschi sul profilo Twitter della Regione Umbria.
Questa volta potrebbe venire in mente in modo immediato una relazione con il post dell'hacker di raidforums che riportava che...
Redazione RHC - 5 Gennaio 2022
 Cyber News
La Alia Spa, dopo il cyber-attack non è riuscita a stampare le bollette nei tempi previsti.
Prima di Natale avevamo riportato di ad un attacco informatico alla Alia S.p.a., ovvero l'azienda Toscana di igiene urbana. Ricordiamo...
Redazione RHC - 5 Gennaio 2022
 Cyber News
Cosa hanno in comune il formaggio cremoso e i ransomware?
Gli americani saranno presto senza cheese cake? Sembrerebbe una battuta, ma si tratta di approvvigionamento di materie prime e di...
Redazione RHC - 5 Gennaio 2022
 Cyber News
Norvegia: i giornali del gruppo Amedia non possono essere stampati dopo un attacco ransomware.
Il secondo gruppo mediatico più grande della Norvegia, Amedia, ha annunciato di essere stato paralizzato da un attacco ransomware che...
Redazione RHC - 5 Gennaio 2022
Numero di articoli trovati: 14646
Avviata una causa contro Microsoft relativa al cattivo utilizzo del codice Open Source
Secondo Vice, Microsoft, così come il suo partner tecnologico OpenAI, è stata citata in giudizio. È noto che i programmatori di GitHub hanno accusato l'azienda di utilizzare senza licenza il codice sorgente...


Tesla segnala altri due incidenti mortali causati dal pilota automatico all’NHTSA
Il sistema automatizzato di assistenza alla guida (ADAS) di Tesla è di nuovo sotto tiro, con la National Highway Traffic Safety Administration che riporta due nuovi incidenti mortali di Tesla...
Gli “hacker russi” di Killnet hanno paralizzato il sito web della Casa Bianca
Autore: Carlo Di Pietro Gli hacker russi di Killnet hanno paralizzato il sito web della Casa Bianca, lo afferma il comunicato del gruppo a Telegram. Secondo gli hacker, l’attacco è...
Breached.to non è più raggiungibile? Ma pompompurin risolve subito il problema
Sicuramente qualcuno si starà domandando che fine abbia fatto il noto forum underground Breached.to che da qualche ora riporta un misterioso errore di "DNS_PROBE_FINISHED_NXDOMAIN". Ma rggiungendo il sito dalla rete...
Meta licenzia dipendenti e appaltatori per aver ricevuto tangenti per la vendita di account utente
Il Wall Street Journal ha riportato che Meta ha licenziato o sanzionato più di due dozzine di dipendenti e appaltatori nell'ultimo anno che ha accusato di appropriazione indebita di account...
5 milioni di clienti di Bet9ja.com in vendita nelle underground
Su un noto forum underground è stata rilevata nella giornata di oggi, un post che riporta la messa in vendita dei dati di due portali di gioco "bet9ja.com | goldbet.it",...
APT29 ha colpito una entità diplomatica europea attraverso un bug di Windows Credential Roaming
All'inizio del 2022, Mandiant ha rilevato un incidente del gruppo APT29, il quale ha effettuato con successo attività di phishing ad un'entità diplomatica europea e alla fine ha abusato della...
E se un hacker aprisse la vostra porta di casa a vostra insaputa?
Gli esperti dell'azienda norvegese Promon hanno scoperto una vulnerabilità nei prodotti di Aiphone, uno dei maggiori produttori mondiali di sistemi di interfono, inclusi i citofoni audio e video per edifici residenziali e...
HaveIBeenPwned è stato colpito da un attacco informatico? Cosa succederà?
HaveIBeenPwned funge da piattaforma a supporto di coloro che vogliono capire se il proprio indirizzo e-mail è stato violato dagli hacker. Ma cosa succede se la piattaforma stessa viene hackerata...
Attacco informatico al comune di Torre Del Greco (Napoli). 200mila euro, la richiesta di riscatto
Il sindaco di Torre del Greco (Napoli) Giovanni Palomba, ha riportato che un attacco informatico ha causato il blocco delle infrastrutture IT comunali dicendo quanto segue: "E' pervenuta nel corso...
